
En el Ministerio de Transformación Digital afirman que hay pruebas de la implicación de Rusia en el ciberataque. EE. UU. dice que responderá
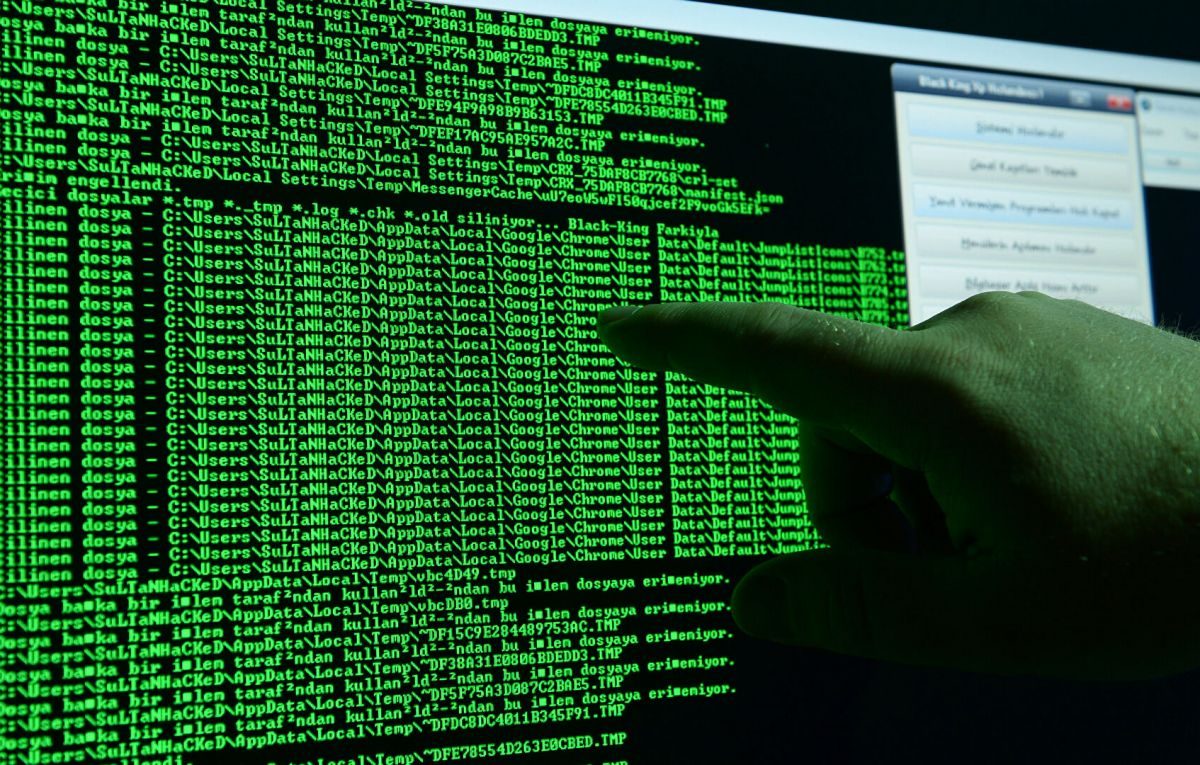
Como resultado del ciberataque se perdió una serie de recursos de información externos de la MTSBU.
El 16 de enero el Ministerio de Transformación Digital afirmó que detrás del ciberataque contra Ucrania está Rusia, y que su objetivo es intimidar a los ciudadanos del país y desestabilizar la situación interna.
«Actualmente se puede afirmar que todas las pruebas apuntan a que detrás del ciberataque está Rusia. Moscú sigue librando una guerra híbrida y aumenta activamente sus fuerzas en el ámbito de la información y el ciberespacio. Las fuerzas cibernéticas rusas actúan con mayor frecuencia contra Estados Unidos y Ucrania, intentando socavar la situación política con ayuda de la tecnología. El último ciberataque es una de las manifestaciones de la guerra híbrida de Rusia contra Ucrania, que continúa desde 2014», según se indica en el comunicado del organismo.
El ministerio señaló que el objetivo de Rusia no es solo intimidar a la sociedad, sino también desestabilizar la situación en Ucrania, paralizando el trabajo del sector estatal y socavando la confianza de los ucranianos en las autoridades.
«Pueden conseguirlo lanzando al espacio informativo noticias falsas sobre la vulnerabilidad de la infraestructura informativa crítica y sobre la “filtración” de datos personales de los ucranianos. Por ello, pedimos a los ucranianos que no caigan en el pánico. Todos los datos personales están bajo una protección fiable en los registros estatales», añadieron en el Ministerio de Transformación Digital.
Se indica que el Servicio Estatal de Comunicaciones Especiales, junto con el SBU y la Ciberpolicía, sigue investigando el ciberataque contra las webs de los órganos del poder estatal.
El ministerio informó de que Diia no almacena los datos personales de los ucranianos, sino que todos están «en los registros correspondientes, que están protegidos de forma fiable». La aplicación es solo un «puente» entre la información de los registros estatales y el usuario.
Qué dijeron en EE. UU.
El asesor del presidente de EE. UU. para la seguridad nacional afirmó que, si se confirma la implicación de Rusia en el ciberataque contra Ucrania y si tales ataques continúan, EE. UU. y sus aliados trabajarán en medidas de respuesta.
Jake Sullivan
asesor del presidente de EE. UU. para la seguridad nacionalSi se confirma que Rusia lleva a cabo ciberataques contra Ucrania, y si esto continúa en el futuro, trabajaremos con nuestros aliados en una respuesta adecuada.
Según sus palabras, la Administración Biden advierte desde hace varios meses de que los ciberataques pueden ser parte de «esfuerzos a gran escala de Rusia para intensificar la situación en Ucrania», y EE. UU. trabaja con el Gobierno ucraniano para reforzar la protección.
Sullivan afirmó: «Es parte de su guion. Lo han hecho en el pasado en otros contextos».
El asesor señaló que EE. UU. aún no ha determinado quién organizó el ciberataque contra Ucrania, pero añadió que no le «sorprendería en absoluto» que el responsable resultara ser Rusia.
Advirtió que Rusia se enfrentará a «graves consecuencias económicas» por parte de EE. UU. y los aliados occidentales si invade Ucrania. Si Rusia emprende acciones militares, Estados Unidos «tomará medidas que dañarán su economía, golpearán su posición estratégica en Europa y reforzarán la solidaridad de la OTAN».
Afectados los recursos del buró de transporte
Como resultado del ciberataque del viernes se perdió una serie de recursos de información externos del Buró de Seguros de Vehículos a Motor de Ucrania (MTSBU), pero no resultó dañado el registro que contiene los datos personales de millones de propietarios de vehículos ucranianos.
«Se ha logrado establecer que, como resultado del ciberataque, se perdió una serie de recursos de información externos de la MTSBU. El registro que contiene los datos personales de millones de propietarios de vehículos ucranianos no ha resultado dañado. En breve reanudará su funcionamiento, para lo cual los especialistas de la MTSBU están desplegando una nueva infraestructura informática “limpia”», indica el comunicado del organismo.
El Servicio Estatal de Comunicaciones Especiales afirmó que es prematuro relacionar con el ciberataque principal los casos aislados de actividad de software malicioso disfrazado de «cifrador», sobre los que Microsoft informó previamente.
«El equipo de especialistas de CERT-UA está analizando la información del Centro de Análisis de Amenazas de Microsoft (MSTIC) sobre el uso por parte de atacantes de software malicioso de carácter destructivo, disfrazado de «cifrador», para atacar algunos recursos de información estatales. Durante el viernes se registraron, efectivamente, casos aislados de actividad de este tipo de software, pero es prematuro vincularlos con el ciberataque principal. Los resultados de la investigación se informarán inmediatamente después de completar el análisis de los datos técnicos correspondientes», informaron en el Servicio Estatal de Comunicaciones Especiales.

Ataques rusos en la región de Dnipropetrovsk: dos personas muertas y siete heridas

Las Fuerzas de Defensa de Ucrania alcanzan cuatro puestos de control de drones rusos en un día, entre ellos uno en Berdiansk

Gran Bretaña amenaza con sanciones a personas vinculadas al Kremlin. Polonia está dispuesta a entregar munición a Ucrania

Rusia anuncia el fin de los «ejercicios planificados» en el mar Negro

Policía: en la Oficina del Presidente preparaban disturbios falsos con sangre de atrezo

Los servicios de seguridad imputan a otro adjunto de Klichko

En Berlín se celebra una protesta contra la guerra en Ucrania. La UE se prepara para una posible interrupción del suministro de gas por parte de Rusia
Corea del Norte lanza un misil balístico a la mayor distancia en cinco años
Pescadores irlandeses obligan a Rusia a trasladar sus maniobras navales

Las sanciones de EEUU en caso de invasión de Ucrania podrían arruinar por completo la economía rusa, según The New York Times
