
«Прослуховування — $9000». Як влаштований «чорний ринок даних» і що робити, щоб захистити свою приватність?
«Соромітні запитання» про безпеку особистих даних.
Мобільні оператори, банки, інтернет-магазини та служби таксі сьогодні знають про нас більше, ніж ми можемо собі уявити. Ми добровільно розлучаємося зі своїми персональними даними, обмінюючи їх на сучасні блага цивілізації.
Користуючись застосунками таксі, сервісами доставки їжі, інтернет-банкінгом і всім, без чого сьогодні неможливо уявити життя в суспільстві, — ми ділимося своїми анкетними даними, інформацією про зв'язки та інформацією про спосіб життя, після чого перестаємо контролювати подальшу долю цієї інформації.
Ще більше даних про нас збирає держава, яка, окрім іншого, має можливість обмежувати право громадян на таємницю дзвінків і листування.
Всю цю інформацію — від виписки руху коштів на банківському рахунку до прослуховування телефона, — можна вільно купити на «чорному ринку», завдяки корумпованим співробітникам комерційних сервісів і державних органів, що відкриває велике поле діяльності для журналістів, хакерів, шахраїв або представників злочинного світу.
Редакція TK Media розбиралася, як працює «чорний ринок даних» і що потрібно робити, щоб захистити право на приватність у цифрову епоху.
Кажуть, співробітники банків і сервісів можуть продавати мої дані третім особам. Це правда?
Про існування такої практики свідчать дані судового реєстру та численні оголошення в інтернеті. Співробітник «Нової пошти» може продати ваші анкетні дані (вашу адресу, номер телефону або дані про користування сервісом) шахраям за суму від 100 до 500 гривень, а менеджер банку передати ваші анкетні дані або виписку з рахунку зловмиснику за винагороду від 500 гривень до 300 доларів залежно від запитуваних даних, особи клієнта та пов'язаних із цим ризиків.
Окрім точкових запитів щодо конкретної особи, в мережі можна придбати бази з анкетними даними клієнтів банків, інтернет-магазинів, поштових сервісів, торгових майданчиків і навіть державних органів. Тому не дивуйтеся, що служби таксі та інтернет-магазини знають ваш номер телефону, засипаючи рекламним sms-спамом, а Михайло Поплавський запрошує вас на свій ювілейний концерт.
Вартість бази залежить від кількості клієнтів, її актуальності, амбіцій продавця та платоспроможності покупця. Загалом придбати одну базу в інтернеті можна за ціною від 1000 гривень до кількох сотень доларів. Для цього не потрібно виходити в DarkNet: персональні дані продаються в численних телеграм-чатах.
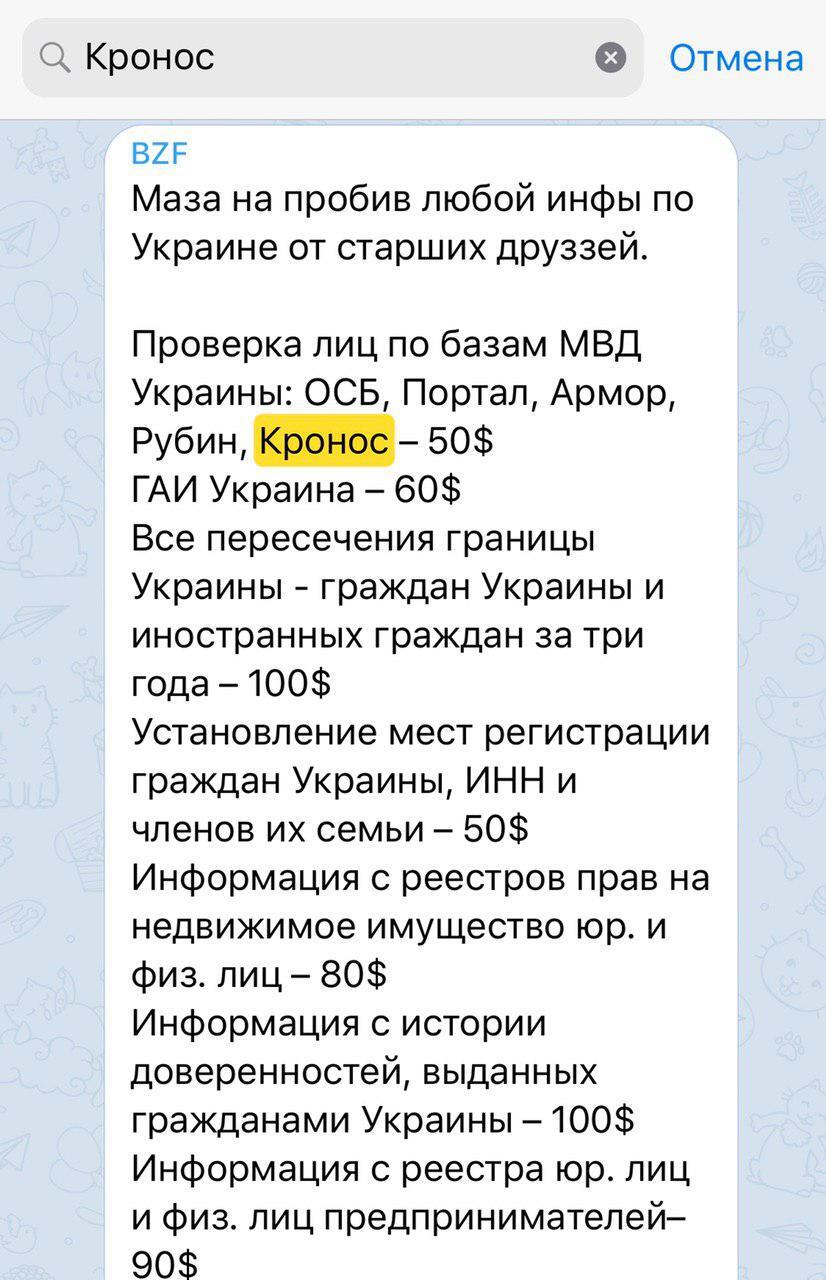
Ваші особисті дані можуть продавати всі, хто має до них доступ, за умови, що вони становлять для когось цінність і за них готові платити. Будь-яка публічна компанія й організація, навіть з найсвітлішою репутацією, успішно вибудуваною маркетологами, — це бренд, віртуальний образ, за яким стоять звичайні люди.
З вашими особистими даними доводиться працювати менеджерам низької та середньої ланки, які обіймають низькооплачувані посади в корпоративній ієрархії, у зв'язку з чим їх легко схилити до додаткового заробітку, що не потребує значних зусиль. Все це разом із наявністю попиту є сприятливим ґрунтом для того, щоб торгівля персональними даними процвітала.
Я не хочу, щоб хтось сторонній вивчав мої транзакції за рахунками. Як можна цьому запобігти?
У момент, коли ви ділитеся своїми особистими даними з сервісом або користуєтеся його послугами, ви маєте враховувати, що ваші дані та історія користування можуть бути передані третім особам.
У низці випадків шахраям справді буде важче отримати ваші дані.
Наприклад, якщо ви є VIP-клієнтом ПриватБанку, то звичайний менеджер не зможе отримати доступ до вашої анкети та виписки. Лише менеджер VIP-відділення або співробітник Служби безпеки банку зможуть мати доступ до ваших даних, що значно ускладнює роботу для шахраїв, якщо в них немає відповідного «контакту» в організації, підвищує вартість роботи для замовника та спричиняє більше ризиків для співробітника банку.
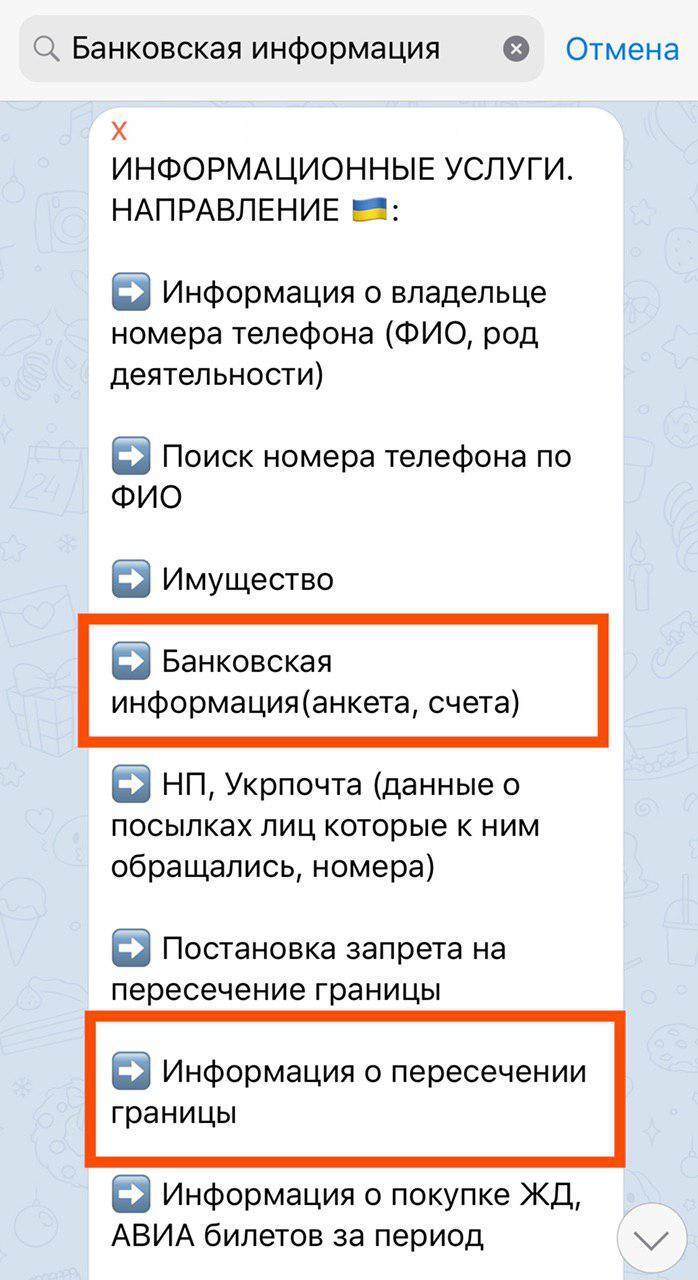
Також важливо зауважити, що торгівля даними процвітає у великих банках і торгових мережах — ПриватБанк, Ощадбанк; менше в маленьких банках. Причини зрозумілі — чим більше клієнтів, тим більше даних, тим швидше навколо них формується «ринок».
Хто ще може продавати мої дані і хто взагалі все це купує?!
Всі, хто мають доступ до баз даних, що містять інформацію, яка становить цінність. Співробітник поліції може продавати дані з баз «АРМОР» і «НАІС» — окрім анкетних даних, вони можуть містити історію ваших правопорушень і притягнень до відповідальності, або інформацію про автомобілі та перевірки номерних знаків. Прикордонник, що має доступ до бази «ГАРТ», може продати історію ваших виїздів за кордон — коли, яким способом, з яким паспортом, з ким і в якому напрямку ви покидали територію України. Людина, що має доступ до бази даних РАЦСу, може продавати інформацію про ваших родичів і членів сім'ї. Співробітник податкової може продавати дані про ваші доходи, як і співробітник Пенсійного фонду. Менеджер банку може продавати ваші анкетні дані та виписки з усіма транзакціями за рахунком. Співробітник СБУ може продавати «трафіки» з'єднань за номером вашого телефону або навіть прослуховувати його за гроші, а силовик з доступом до бази «Розумне місто» може стежити за вашими пересуваннями на авто в режимі реального часу — через систему міських камер.
Варіантів, кого можуть зацікавити ваші особисті дані, багато: у найбезневиннішому випадку це можуть бути журналісти-розслідувачі, які хочуть дізнатися, куди ви летаєте, отримати суму ваших офіційних доходів через дані податкових або анкетні дані ваших родичів, щоб перевірити належну їм нерухомість чи автомобілі; цікавитися вашим приватним життям може й ревнивий чоловік/дружина, що бажає перевірити ваші витрати, список дзвінків або отримати дані про ваше місцезнаходження, щоб переконатися, чи справді ви їздили у відрядження до Дніпра, а не літали з коханкою на Балі.
У менш приємних випадках це можуть бути шахраї, що збирають ваші особисті дані для афери; колектори, які вивчають ваше фінансове становище, маючи намір залякувати ваших родичів; або представники злочинного світу, що розглядають вас як потенційну жертву.
Усіх перелічених осіб, яких можуть зацікавити ваші дані, об'єднує одне — вони точно не є вашими доброзичливцями.
Ви сказали, що моїми даними можуть торгувати навіть співробітники СБУ. Що таке «трафік мобільного телефона»?
Будь-яка організація, будь то приватний банк, великий інтернет-магазин чи державна спецслужба, складається з живих людей зі своїми бажаннями, амбіціями, вадами та недоліками. Про те, що силовики можуть використовувати службове становище, продаючи інформацію комерційним структурам, свідчать відкриті дані судового реєстру та звіти самих правоохоронців. Наприклад, нещодавно силовики повідомили про затримання групи осіб, включно з діючими співробітниками СБУ, які торгували даними мобільних з'єднань абонентів. Згідно з опублікованими даними слідства, два місяці «прослуховування» одного номера коштували 9 тисяч доларів. У липні в ДБР повідомили про затримання співробітника СБУ: за версією слідства, він продавав «трафіки» мобільних з'єднань за ціною від 2,5 до 5 тисяч гривень за виписку за один номер. Попри регулярні новини про затримання підприємливих силовиків, на чорному ринку даних можна зустріти оголошення з пропозицією придбати виписку за номером або поставити номер телефону на «прослуховування»: проблематика зрозуміла — низька зарплата правоохоронців, наявність можливості (доступ до інформації) та наявність попиту (готовності платити) за неї на ринку.
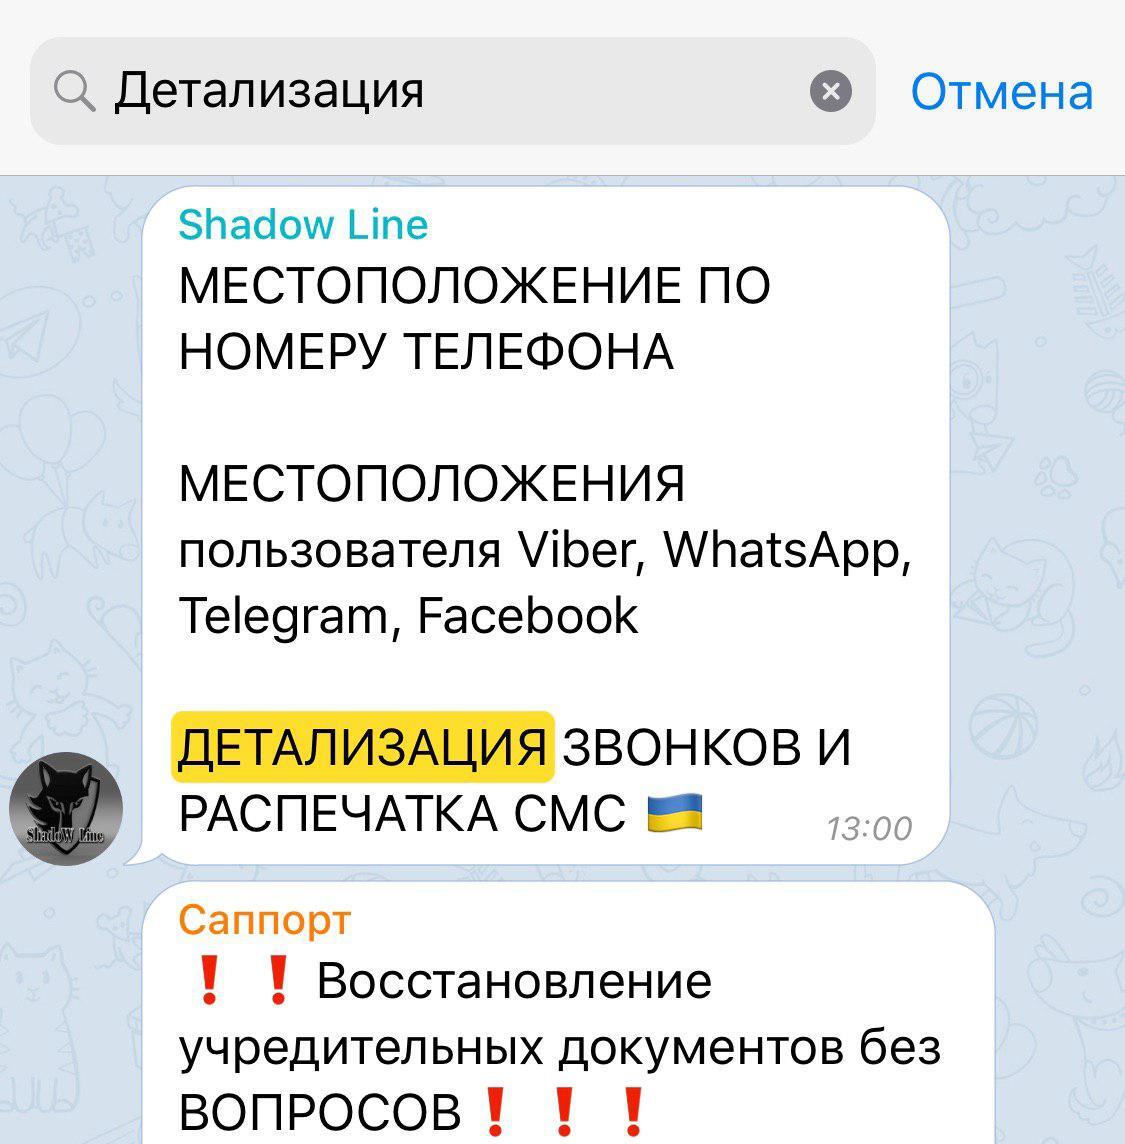
«Трафік» мобільного номера, або деталізація за номером телефону — це дані про список ваших з'єднань (вхідних/вихідних повідомлень і дзвінків), а також дані про ваше місцезнаходження (підключення до базових станцій) за запитуваний період — зазвичай це 6 місяців, — а також IMEI телефона. Окрім цього, деталізація дозволяє дізнатися статистику найчастіше набираних контактів, що дає змогу скласти картину ваших зв'язків. Після «офізичнення» номерів (встановлення, кому належить той чи інший номер) володар цієї інформації отримує картину ваших зв'язків, відомості про ваші пересування та спосіб життя (наприклад, де ви ночуєте і де проводите робочий час доби). Можливо, цікаві вам люди можуть хотіти отримати інформацію за певний період: дізнатися, де ви перебували в конкретний час або з ким спілкувалися в потрібні дати. Періодичні набіги силовиків на продавців секретів впливають на ціни в короткостроковій перспективі, але вартість швидко «відкочується» назад.
Почекайте, що ви кажете. Я знаю, що таємниця дзвінків і листування гарантується Конституцією, а дозвіл на доступ до моїх розмов може дати лише суд. Як суддя може дати дозвіл, якщо я не вчинив жодного злочину?
Людський фактор — головна вразливість будь-якої системи. Невелика кількість слідчих суддів, завантажених великою кількістю роботи, які розглядають десятки клопотань на добу, обмежених у часі 24 або 72 годинами (строк, протягом якого суддя зобов'язаний розглянути клопотання згідно з кримінальним процесуальним законодавством), фізично не мають можливості належним чином дослідити клопотання. За таких умов розгляд і задоволення клопотання слідчого має радше формальний характер: наївно думати, що суддя проаналізує клопотання, самостійно «офізичнить» номери телефонів, встановлюватиме їхніх власників і розбиратиметься в їх зв'язку з конкретним кримінальним провадженням. Імовірно, суддя просто задовольнить клопотання, винісши рішення, скопійоване помічником з принесеної прокурором флешки.
Самі ж силовики можуть «вписувати» потрібні номери телефонів в чужі кримінальні справи: часто йдеться про кримінальні провадження з кваліфікацією «тероризм», «державна зрада», «фінансування тероризму» та інші справи, пов'язані з громадською або державною безпекою.
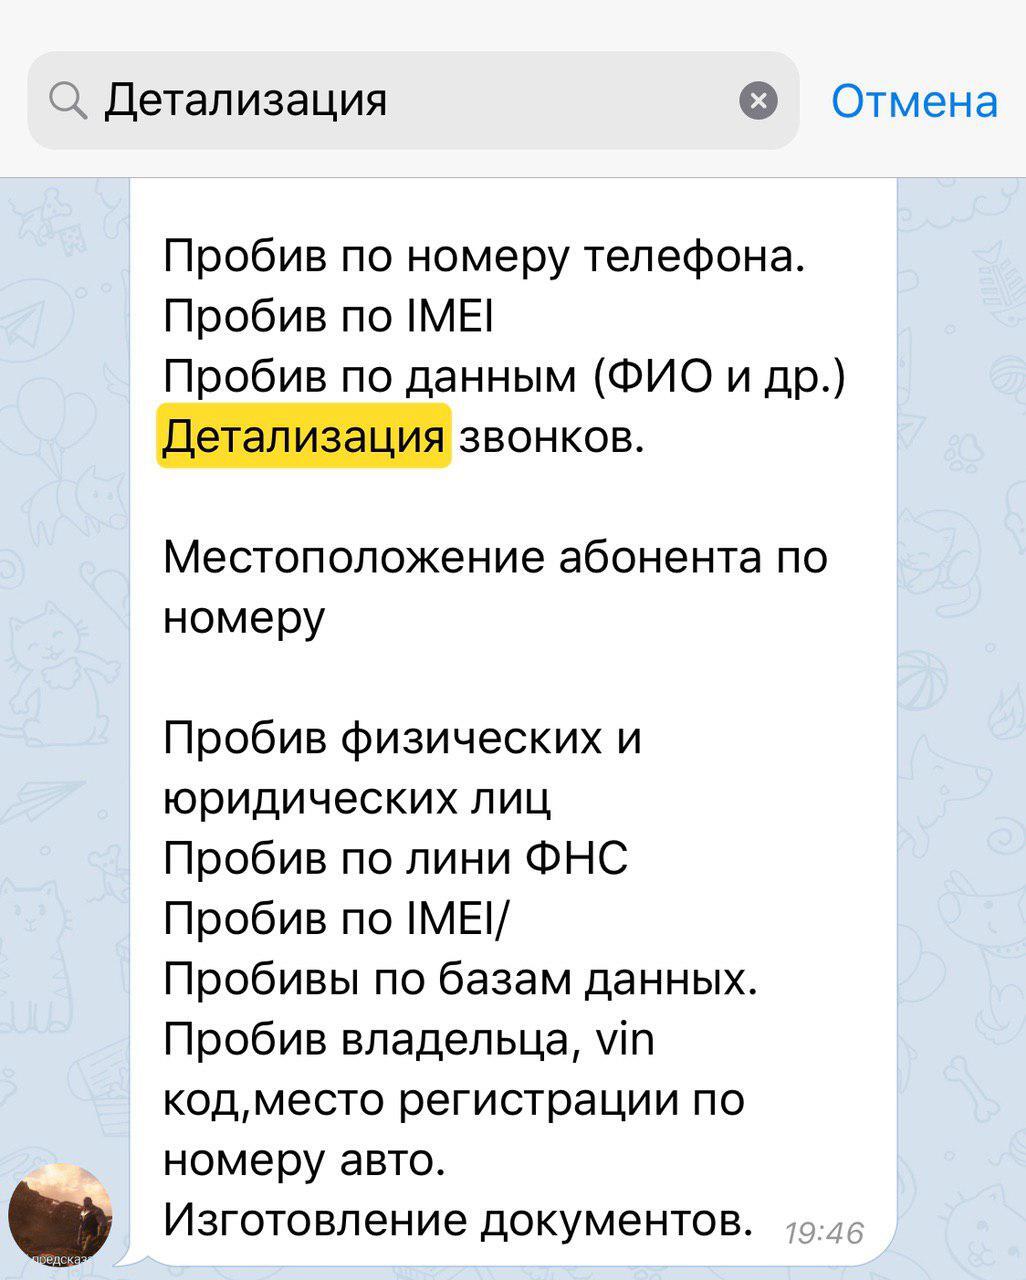
Вписувати сторонні номери телефонів або навіть конкретних людей у зручне провадження — поширена практика. Наприклад, радника міністра з питань окупованих територій Юрія Гримчака затримали за підозрою в шахрайстві в межах справи про побиття Тетяни Чорновол у 2014 році. Причина — департамент Спеціальних розслідувань Генеральної прокуратури втратив право слідства у нових кримінальних справах після 2018 року, але не хотів передавати гучну історію ДБР.
Крім того, самі мобільні оператори часто передають дані про виписки правоохоронцям без рішення суду.
Попередження.
У цьому матеріалі наведено приклади оголошень про продаж особистих даних в інтернеті. Редакція TK Media звертає увагу, що більшість із них дають шахраї, а продаж і купівля персональної інформації є злочином, передбаченим Кримінальним кодексом, і карається позбавленням волі на строк до 7 років. Редакція TK Media застерігає від спроб купити чужу особисту інформацію. Ви можете втратити гроші або свободу.
Тобто мої розмови також можуть прослуховувати? Кому і навіщо потрібні мої розмови?
Ваші розмови можуть прослуховувати правоохоронні органи, які мають право на зняття інформації з транспортних телекомунікаційних мереж (до недавнього часу таке право було лише у СБУ та МВС, а після ухвалення законопроєкту 1009 з'явилося у НАБУ та ДБР), або інші особи, які мають спеціальну апаратуру.
Якщо ваш номер поставлено на «двійку», зацікавлені особи можуть отримувати аудіозаписи ваших телефонних розмов, читати текстові повідомлення і робити це в режимі «реального часу».
Головну цінність іноді можуть становити не ваші телефонні розмови, а листування в месенджерах або вміст електронної пошти. «Прослуховування» може допомогти отримати доступ до вашої електронної пошти або облікового запису в соціальній мережі Facebook, якщо до них прив'язаний прослуховуваний номер телефону. У такому випадку ваші недоброзичливці зможуть провести «скидання пароля» через кнопку «забули пароль» і «відновити» доступ до облікового запису від вашого імені, «підтвердивши особу», ввівши одноразовий код, надісланий поштовим сервісом або соціальною мережею на номер вашого мобільного телефону. Часто подібні операції відбуваються глибокої ночі, коли ви спите й ні про що не здогадуєтеся: за цей час ваші недруги зможуть отримати доступ до облікового запису, зробити архів листування, можливо навіть зробити публічну заяву від вашого імені.
Перехоплення SMS-повідомлень зацікавлені й інтернет-шахраї, оскільки двофакторна автентифікація у вигляді SMS часто встановлена як спосіб підтвердження особи на різних біржах криптовалют. У США жертвами подібних шахраїв стали багато крипто-підприємців, а збитки у вигляді викрадених грошей із крипто-гаманців оцінюються в десятки мільйонів доларів. Втім, у США шахраї користуються не послугами спецслужб, а обманом співробітників мобільних операторів, відновлюючи номери телефонів своїх жертв методами соціальної інженерії.
Інший поширений вид діяльності шахраїв — порно-шантаж. Шахраї зламують облікові записи користувачів у соціальних мережах, iCloud, вибираючи безпечних жертв з низьким рівнем захисту акаунтів, після чого шантажують публікацією інтимного листування або відвертого фото- чи відеоконтенту. Втім, перехоплення SMS — не єдиний і не найпростіший спосіб злому акаунта.
Звучить лячно. Як мені захистити мою електронну пошту та акаунти в соціальних мережах, якщо отримувати смс на номер телефону — ненадійний спосіб?
Щоб захистити свої дані, варто дотримуватися кількох правил.
Прив'яжіть вашу електронну пошту, акаунти в соціальних мережах Facebook, Instagram, Twitter, акаунти в месенджерах до нового номера телефону. Цей номер телефону має бути відомий лише вам — не повідомляйте його знайомим, колегам або родичам. Ви не повинні користуватися ним у повсякденному житті або залишати його як контактний під час користування іншими сервісами — банками, таксі чи магазинами.
Не варто вставляти SIM-картку з секретним номером у ваш телефон, який є для вас основним пристроєм. За IMEI вашого телефону силовики можуть дізнатися всі номери телефонів, SIM-картки яких коли-небудь вставлялися в пристрій. Таким чином ваш номер телефону стане відомим, а всі зроблені дії втратять сенс.
Не варто поповнювати ваш секретний номер через онлайн-банкінг з вашого рахунку. Таким чином ця операція залишиться у виписці ваших банківських транзакцій, а зроблені дії втратять сенс. Краще зробити це через одноразову картку поповнення (пам'ятаєте, які стираються монеткою?) або через термінал iBox. В останньому випадку в терміналі не варто проходити авторизацію і підтверджувати особу, вказуючи основний номер телефону.
Придбайте простий дешевий кнопковий телефон, після чого утилізуйте його, або придбайте телефон з нульовим IMEI для постійного користування (такі рішення можна знайти в інтернеті або на радіоринках). Не забувайте, що номери телефонів у месенджерах слід оновлювати щонайменше раз на півроку, щоб уникнути неприємних ситуацій: оператори продають неактивні номери новим клієнтам.
Встановіть двоетапну автентифікацію в налаштуваннях вашої електронної пошти, соціальних мереж або месенджерів. Не використовуйте як двоетапну автентифікацію отримання смс-повідомлення на номер телефону.
Встановіть Google Authenticator — застосунок, що генерує одноразові кодові паролі, які потрібно вводити як двофакторну автентифікацію щоразу при вході з нового пристрою. Таким чином зловмисник не зможе отримати доступ до облікового запису, якщо у нього немає фізичного доступу до вашого пристрою.
Інший спосіб «фізичного» захисту — токени. Токен — криптографічний ключ, що використовується для автентифікації та ідентифікації власника. Для підтвердження особи його необхідно вставити в пристрій. Придбати токен легко можна в численних інтернет-магазинах, а налаштувати його як спосіб автентифікації — в налаштуваннях електронної пошти або соціальної мережі.
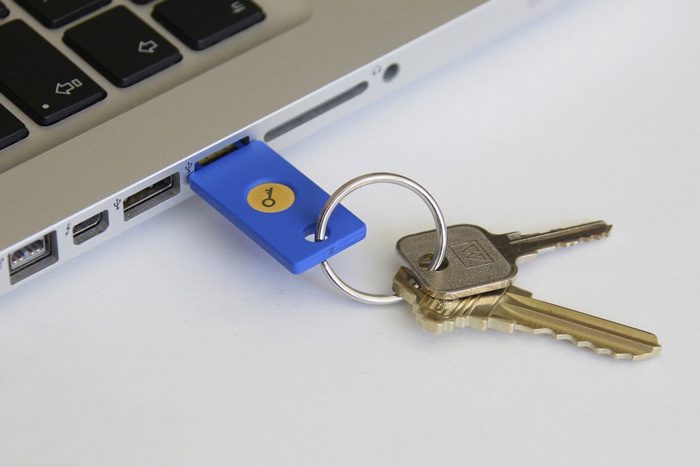
Як двоетапну автентифікацію Google, Facebook і Apple також пропонують підтвердження за допомогою основного пристрою — це означає, що при спробі входу вам прийде сповіщення про спробу входу з пропозицією натиснути «так» або «ні».
А як захистити основний номер телефону? Той, який я вказую в банках і яким користуюся в особистих цілях.
Про захист особистого номера телефону, прив'язаного до онлайн-банкінгу, варто подбати хоча б тоді, якщо вам небайдужа доля ваших банківських заощаджень.
У серпні кіберполіція повідомила про затримання групи осіб, які викрадали гроші з банківських рахунків українців. За версією слідства, шахраї купували на чорному ринку бази телефонних номерів клієнтів банків, після чого робили дублікат SIM-картки через послугу «відновлення номера» в сервісних центрах операторів зв'язку.
Після отримання копії SIM-картки шахраї проходили авторизацію в онлайн-банкінгу жертви і переказували гроші на свої рахунки (до речі, в інтернеті без проблем можна придбати банківську картку, оформлену на підставну особу — «фунта»; люди, які потребують грошей, продають дані своїх паспортів і оформлюють на себе банківські рахунки, після чого посередники перепродають їх в інтернеті). Переважно жертвами зловмисників ставали власники зарплатних карток — вчителі, працівники медичних закладів, соціальної сфери. Загалом, за версією правоохоронців, шахраї викрали близько 1,5 мільйона гривень.
Подібні схеми стали можливими через слабкі протоколи безпеки мобільних операторів, що дозволяють відновити номер телефону без належного підтвердження особи власника номера. Для створення дублікату SIM-картки шахрай, залежно від правил конкретного оператора, має назвати три останні/найчастіші вхідні/вихідні дзвінки та суму останнього поповнення номера телефону.
Дані про ваші вхідні/вихідні дзвінки може дати деталізація за номером телефону, яку також можна придбати на чорному ринку, а суму останнього поповнення дізнатися, поповнивши номер телефону самостійно через термінал.
Ви можете захистити свій номер телефону від створення дублікату третіми особами. Для цього ваш номер телефону має бути контрактним.
У такому разі для створення дублікату SIM-картки заявнику доведеться пред'явити паспорт і пройти ідентифікацію особи. Звісно, існує ймовірність, що зловмисники зможуть підробити ваші документи або підкупити співробітника сервісного центру, однак, як правило, шахраї шукають легшу здобич і уникають завдань підвищеної складності, а «свою людину в сервісному центрі» з високою ймовірністю притягнуть до відповідальності за передачу дублікату SIM-картки стороння людині, що потенційно може призвести до розкриття всіх учасників змови.
- Оформіть контрактний номер у сервісному центрі вашого оператора;
- Вимкніть у налаштуваннях вашого банкінгу підтвердження особи через SMS.
Перехоплення повідомлення — єдиний спосіб зламати електронну пошту?
Одним із найпоширеніших методів злому пошти є «фішинг». Існують різні способи фішингу, що відрізняються методами роботи, стилістикою та підходом. Завдання фішингового листа полягає в тому, щоб привернути вашу увагу, змусити натиснути на посилання або прикріплений документ, після чого ввести пароль від своєї скриньки, передавши пароль зловмиснику. Крім того, завантаживши файл, ваш комп'ютер можна заразити шкідливим ПЗ.
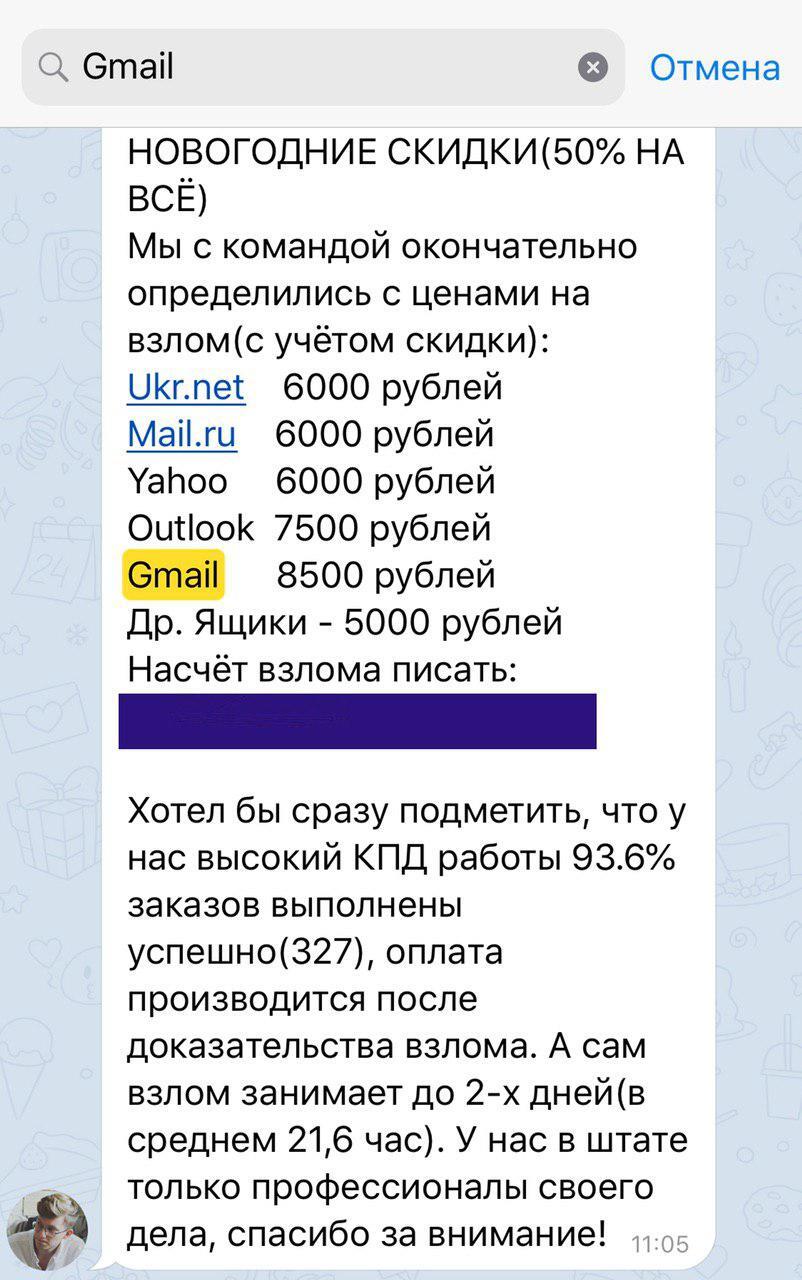
Віддати свій пароль шахраю самостійно? Може здаватися, що це за межею можливого, але все залежить від якості листа. Якість фішингу залежить від рівня фахівця. Чим краще фахівець вивчив об'єкт уваги, тим більше шансів, що він знайде до нього правильний підхід. Наприклад, ви перебуваєте під слідством і вам приходить на пошту лист від слідчого з повісткою на допит. Або колега по роботі надсилає робочий звіт з назвою документа, що не викликає підозр. Або ви журналіст і вам на пошту приходить лист з позовною заявою від імені фігуранта ваших матеріалів. Часто фішери підробляють адресу відправника, створюючи схожу електронну скриньку з різницею в одну літеру; але сучасні технології дозволяють навіть повністю підмінити адресу відправника.
Я спілкуюся в Telegram, це найзахищеніший месенджер, який не ділиться моїми даними зі спецслужбами будь-яких держав. Тому я спокійний за конфіденційність свого листування.
Попри очевидні конкурентні переваги Telegram перед іншими месенджерами, у нього є свої недоліки. Наприклад, Telegram чи не єдиний з популярних месенджерів, який підтягує історію ваших чатів (окрім секретних чатів) при вході з нового пристрою. Тобто якщо ваш недоброзичливець отримає доступ до вашого акаунта, перехопивши SMS-повідомлення з кодовим паролем, при вході в акаунт він зможе отримати доступ до всієї історії ваших листувань.
Водночас Telegram дійсно є найбезпечнішим з популярних месенджерів, якщо дотримуватися певних правил безпеки:
- На делікатні теми варто спілкуватися в секретних чатах 1 на 1;
- Встановлювати таймер знищення листування (1 година/1 день/1 тиждень);
Встановивши хмарний пароль, ви зможете захистити свій акаунт від несанкціонованого вами втручання. Таким чином, навіть якщо хтось перехопить SMS-повідомлення з кодовим паролем і успішно пройде перший етап автентифікації, йому буде запропоновано ввести додатковий пароль, встановлений вами заздалегідь. Якщо співрозмовник не знатиме встановленого вами пароля, він не зможе отримати доступ до акаунта.
Звісно, ви можете посперечатися, навівши як приклад Signal або Wickr, як месенджери з найкращою, на ваш погляд, системою безпеки, а може бути ви взагалі фанат спілкування в додатку для гри в шахи, але правда в тому, що кількість людей, які користуються ними в українських реаліях, вкрай мала, а примушувати кожного співрозмовника встановлювати, реєструватися і розбиратися в обраному вами месенджері навряд чи буде зручно для вас обох.
Якщо зловмисники перехопили смс-повідомлення з кодом-паролем, чи можуть вони обійти додатковий пароль у Telegram?
Telegram дозволяє зробити «скидання» хмарного пароля. Така можливість передбачена на випадок, якщо ви справді забули пароль, але вам необхідно отримати доступ до свого акаунта. Telegram запропонує вам підтвердити особу, отримавши одноразовий код-доступ на електронну пошту, вказану під час підключення хмарного пароля, що, у свою чергу, є вікном можливостей для зловмисників.
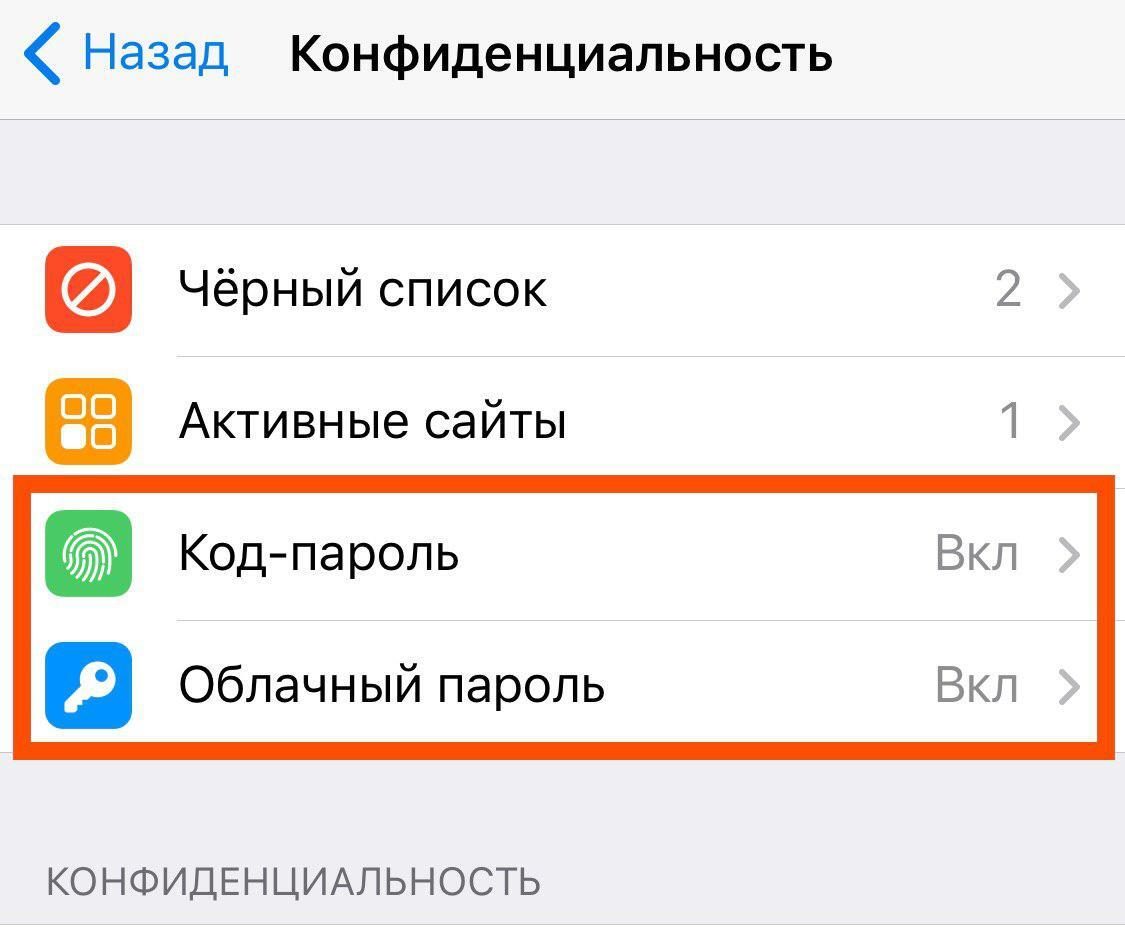
Щоб уникнути неприємностей, варто створити і вказати під час встановлення хмарного пароля спеціально створену для цієї операції електронну пошту. Про цю електронну скриньку не повинні знати інші особи: тобто ви не повинні користуватися цією поштою з іншими цілями, листуватися або вказувати її, користуючись іншими сервісами (залишати як контактну адресу працівнику банку, реєструватися з її допомогою в Glovo або Uber).
А що, якщо мій телефон вирвуть з рук?
Описані заходи обережності захищають вас від дистанційного проникнення в ваші акаунти, однак інформація, що цікавить ваших недругів, може фізично знаходитися на вашому пристрої. Тому не виключено, що ваші недоброзичливці можуть вирішити заволодіти вашим телефоном фізично. Це можуть зробити як правоохоронці, провівши обшук у вашому житлі, автомобілі або офісі, так і грабіжники, які чекатимуть на вас у під'їзді у вечірній час доби. Щоб убезпечити свій телефон, варто дотримуватися таких правил.
- Вимкніть функцію розблокування телефону за допомогою Face ID або відбитка пальця. Технічний прогрес дозволяє нам розблокувати телефон одним поглядом або дотиком пальця, але не сумнівайтеся, що цим легко скористаються силовики, піднісши телефон до вашого обличчя або силоміць приклавши палець до кнопки Home. Користуйтеся звичайним кодовим паролем;
- Налаштуйте автоматичне форматування пристрою після 10 невірних спроб введення кодового пароля;
- Налаштуйте додаткові кодові паролі на вхід у кожен месенджер. Це дозволяють зробити месенджери Telegram, WhatsApp і Line. На жаль, цього не дозволяє зробити месенджер Facebook та Instagram. Мінімізуйте спілкування в незахищених месенджерах до обговорення погоди за вікном;
- Не робіть скриншоти листування. Якщо є потреба зробити скриншот листування, не зберігайте їх на пристрої тривалий час;
- На делікатні теми спілкуйтеся в секретних чатах Telegram з таймером знищення повідомлень. Telegram дозволяє встановити таймер самознищення повідомлення через годину, день або тиждень;
- Звикніть очищати листування та непотрібні фотографії раз на місяць. Поставте нагадування в календарі, щоб не забути;
- Усі важливі пам'ятні фотографії, документи, інтимні фото колишніх партнерів або ваші особисті, як і все, що не призначене для чужих очей, краще зберігати в надійному хмарному сервісі, акаунт у якому не повинен бути прив'язаний до основної пошти або номера телефону. Не зберігайте дані, які можуть вас скомпрометувати, на основному пристрої тривалий час;
- Ведіть нотатки та особисті записи в сервісах, що дозволяють встановити додатковий код-пароль на вхід. Наприклад, це може бути Evernote. Стандартні нотатки на пристроях iOS також дозволяють встановити додатковий кодовий пароль.
Круто, я зробив усе, що ви сказали, встановив додаткові код-паролі та вимкнув Face ID! Тепер, якщо мій телефон заберуть силовики, вони не зможуть його розблокувати?
Це залежить тільки від вас. Важливо пам'ятати, що силовики не будуть ламати голову, перебираючи в умі можливі шестизначні комбінації, — вони працюватимуть з людьми, які знають правильну відповідь на цікаве їм питання. Ви доклали чимало зусиль, вибудовуючи лінію оборони, розставляючи пастки та створивши цифровий форпост, але головна вразливість вашої стратегії захисту — це ви і люди навколо вас. Вам розповідатимуть, що ви зобов'язані надати код-пароль співробітнику правоохоронного органу, тиснути, погрожувати і навіть застосовувати фізичну силу, вибиваючи з вас правильну відповідь. Силовики будуть підвищувати градус ситуації і посилювати тиск, підбираючи методи, які можуть спрацювати.
Блогера та колишнього радника міністра інформаційної політики Олександра Барабошка затримали в листопаді 2018 року співробітники військової прокуратури в одному з ресторанів. Поки силовики везли його додому для проведення обшуку, вони намагалися отримати пароль від його iPhone, оскільки функція FaceID була вимкнена на пристрої. За кожну неправильну відповідь йому завдавали удару в голову. Наступного дня Печерський районний суд відправив блогера до Лук'янівського СІЗО з альтернативою застави в 3,5 мільйона гривень. З метою отримання пароля від телефона силовики домовилися з адміністрацією СІЗО, щоб блогера помістили в так звану «прес-хату», де протягом кількох днів мешканці установи, в обмін на блага від адміністрації СІЗО, вибивали з блогера пароль від телефона. Методи та наполегливість залежать від того, наскільки ваших недругів цікавитиме інформація на вашому пристрої.
Ще одне питання. Якщо я веду ділове листування в месенджері, прив'язаному до іноземного номера, і користуюся псевдонімом, чи можуть правоохоронці довести, що цим акаунтом справді користувався я?
Так. Наприклад, якщо під час санкціонованого обшуку, у присутності понятих, у вас буде вилучено телефон, на якому встановлено месенджер і відкрито ваш акаунт-псевдонім. Інший варіант — якщо хтось із ваших співрозмовників або колег дасть свідчення і підтвердить слідству, що цим акаунтом справді користувалися ви. У такому разі буде «ваше слово проти слова свідка», а вага версії обвинувачення залежатиме від кількості свідків, які дали аналогічні свідчення, і контексту листувань. Допустимість зібраних доказів і обґрунтованість підозри оцінюватиме вже суд. Однак часто силовиків цікавить не доведення вашої вини, а отримання доступу до ваших корпоративних секретів.
Щоб уникнути неприємних інцидентів, варто дотримуватися таких правил:
- Намагайтеся уникати звернень за іменами і не діліться особистими даними: скан-копіями паспортів або особистими документами;
- Ведіть розмови на делікатні теми в секретних чатах з встановленим таймером знищення листування;
- Деякі месенджери дозволяють видаляти повідомлення як з вашого пристрою, так і з пристрою співрозмовника. Цією функцією варто періодично користуватися.
- Намагайтеся вести розмови так, наче їх слухає хтось третій.
У мене багато робочих групових чатів. Я дбаю про захист своїх акаунтів, але як мені бути впевненим, що мої колеги роблять теж саме? Деяке листування — не для чужих очей.
Дотримання таємниці особистого листування, як і безпечний секс, — відповідальність усіх учасників процесу. Ви не можете бути впевнені на 100%, що ваш співрозмовник не передає скриншоти ваших переписок третім особам або що пароль від його електронної скриньки не є датою народження дитини, що, без тіні сумніву, було б настільки милим, наскільки і легковажним.
З юнацьких років ми знаємо, що незахищений секс несе ризики, але хто сказав, що легковажна поведінка в інтернеті або незахищені канали обміну інформацією не тягнуть за собою наслідків? Як і у випадку з загрозами венеричних захворювань у малорозвинених країнах, вашу компанію від неприємних наслідків можуть врятувати лише системна освітньо-просвітницька робота, тобто лише ви як керівник компанії, оскільки без розуміння стратегічних загроз і наявності політичної волі згори задавати курс на самоосвіту буде нікому.
Лише впровадження корпоративних стандартів безпеки і системне навчання співробітників може дозволити нівелювати ризики.
Проведіть інвентаризацію процесів, визначте, як відбувається обмін інформацією, і прорахуйте ризики. Нехай це буде грою: уявіть, що ви рейдер, прокурор або недобросовісний конкурент і вам потрібно «зламати» вашу компанію. Як ви будете це робити? Які вразливості ви бачите? На які кнопки потрібно натискати? Який пролом в обороні вашої компанії?
- Виділіть день і проведіть інвентаризацію ваших особистих і робочих акаунтів;
- Визначте основні канали комунікації;
- Визначте зони ризику;
- Проведіть роботу з їх усунення.
Виконання цих рекомендацій може допомогти уникнути неприємних проблем у майбутньому.
Окрім запровадження правил інформаційної безпеки для співробітників, необхідна також система контролю та перевірки їх дотримання. Ваші співробітники й колеги можуть нехтувати встановленими правилами через недбалість, легковажність або думаючи, що їх це не стосується. В результаті чужа недбалість і нехтування розпорядженнями керівництва можуть поставити під загрозу вас і ваш бізнес.
Якщо ви власник бізнесу будь-якого розміру й обороту, у вашій компанії має бути технічний фахівець, компетенції якого мають бути трохи більшими, ніж уміння встановити Windows, оновити Office або поставити антивірус (втім, останнє важливо). Це може бути системний адміністратор або керівник департаменту мережевої безпеки — можете придумати будь-яку гарну назву, яка припаде до смаку вам і задовольнить амбіції вашого співробітника. До обов'язків фахівця мають входити безпека корпоративних даних, моніторинг загроз і припинення витоків даних. Ваші дані мають зберігатися на власному сервері, який не повинен фізично знаходитися в офісі. Хтось скопіював корпоративні файли на флешку? Заразив комп'ютер вірусом? Ваші безпекові фахівці мають про це знати. Технічні фахівці мають працювати всередині компанії, але не перетинатися з колегами, щоб уникнути розвитку особистих стосунків.
Варто подбати і про фізичну безпеку офісу, періодично перевіряючи робочі приміщення на наявність жучків і прослуховування. Ви можете вважати, що ваше приміщення — це фортеця, але якщо прослуховування знаходять у кабінеті керівника антикорупційної прокуратури, голови Окружного адміністративного суду або директора ДБР, чим ви кращі?
Краще мати добрий протокол безпеки вашої компанії, ніж читати протокол обшуку або затримання.
Гаразд, це все дуже цікаво, але не думаю, що це мене стосується. Я далекий від політики і великих грошей, я лише корпоративний юрист/менеджер/бухгалтер/піарник/секретар/водій/охоронець/сисадмін.
Це поширене помилкове уявлення. Кожна людина колись опинялася в конфліктних ситуаціях, так само як і кожен у процесі життя набув певної кількості недругів або ворогів. Необов'язково бути політиком, журналістом, активістом або бізнесменом, щоб мати недоброзичливців; необов'язково бути багатою людиною, щоб на вас звернули увагу шахраї; необов'язково бути злочинцем, щоб вами зацікавилися правоохоронні органи.
Силовиків або шахраїв можуть цікавити не ви, а особи, з якими ви спілкуєтеся. Наприклад, керівництво вашої компанії, партнери по бізнесу, клієнти, близькі друзі або далекий родич, що став об'єктом уваги зацікавлених осіб. Особисте листування бухгалтера і плітки секретаря з колегами про керівництво можуть сказати більше про реальний об'єкт уваги, ніж він сам.
Володимир Коваль

Російські атаки на Дніпропетровщині: двоє людей загинули, семеро поранені

Сили оборони за добу уразили чотири пункти управління російськими дронами, зокрема в Бердянську

Британія погрожує санкціями пов'язаним з Кремлем людям. Польща готова передати Україні боєприпаси

РФ заявила про завершення «планових навчань» у Чорному морі

МВС: під Офісом президента готували фейкові заворушення з бутафорською кров'ю

Силовики оголосили підозру ще одному заступнику Кличка

У Берліні провели акцію протесту проти війни в Україні. ЄС готовий до можливої зупинки Росією постачання газу
Північна Корея запустила балістичну ракету на рекордну за п'ять років відстань
Ірландські рибалки змусили РФ перенести морські військові навчання

Санкції США на випадок вторгнення в Україну можуть повністю зруйнувати економіку РФ, — NYT
