
«Escucha telefónica por 9.000 dólares». Cómo funciona el «mercado negro de datos» y qué hacer para proteger su privacidad
Las preguntas incómodas sobre la seguridad de sus datos personales.
Las operadoras de telefonía móvil, los bancos, las tiendas en línea y los servicios de taxi saben hoy más de nosotros de lo que podemos imaginar. Entregamos voluntariamente nuestros datos personales a cambio de las comodidades modernas de la civilización.
Al usar aplicaciones de taxi, servicios de reparto de comida, banca en línea y todo aquello sin lo que hoy es imposible concebir la vida en sociedad, compartimos nuestros datos de registro, información sobre nuestras comunicaciones e información sobre nuestro estilo de vida, y a partir de entonces dejamos de controlar el destino posterior de esa información.
Aún más datos sobre nosotros los recoge el Estado, que tiene, entre otras facultades, la posibilidad de limitar el derecho de los ciudadanos al secreto de las llamadas y la correspondencia.
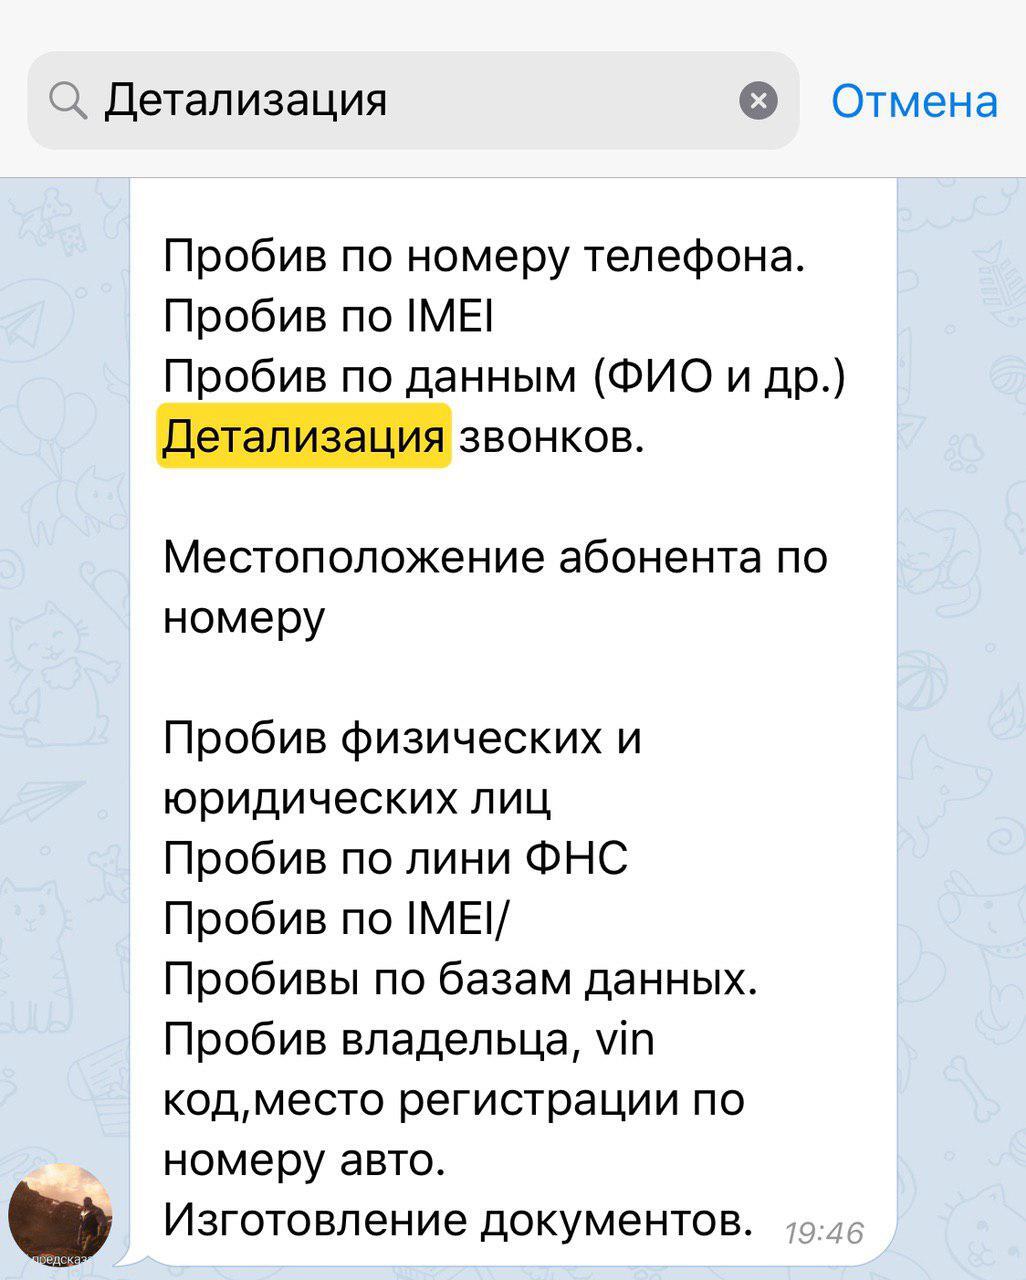
Toda esta información, desde el extracto de movimientos de una cuenta bancaria hasta la escucha de un teléfono, puede comprarse libremente en el «mercado negro», gracias a empleados corruptos de servicios comerciales y organismos estatales, lo que abre un amplio campo de actividad para periodistas, hackers, estafadores o representantes del mundo criminal.
La redacción de TK Media investigó cómo funciona el «mercado negro de datos» y qué hay que hacer para proteger el derecho a la privacidad en la era digital.
Dicen que los empleados de bancos y servicios pueden vender mis datos a terceros. ¿Es verdad?
La existencia de esta práctica la confirman los datos del registro judicial y numerosos anuncios en internet. Un empleado de Nova Poshta puede vender sus datos de registro (su dirección, número de teléfono o datos sobre el uso del servicio) a estafadores por una cantidad de entre 100 y 500 grivnas, y un gestor bancario puede transferir sus datos de registro o el extracto de su cuenta a un delincuente a cambio de una recompensa de entre 500 grivnas y 300 dólares, según los datos solicitados, la identidad del cliente y los riesgos asociados.
Además de las consultas puntuales sobre una persona concreta, en la red se pueden adquirir bases de datos con los datos de registro de clientes de bancos, tiendas en línea, servicios de correo, plataformas comerciales e incluso organismos estatales. Por eso no se sorprenda de que los servicios de taxi y las tiendas en línea conozcan su número de teléfono y le bombardeen con sms publicitarios, o de que Mijaíl Poplavski le invite a su concierto de aniversario.
El precio de una base depende del número de clientes, de su actualidad, de las ambiciones del vendedor y de la solvencia del comprador. En general, una base puede comprarse en internet por entre 1.000 grivnas y varios cientos de dólares. Para ello no hace falta entrar en la DarkNet: los datos personales se venden en numerosos chats de Telegram.
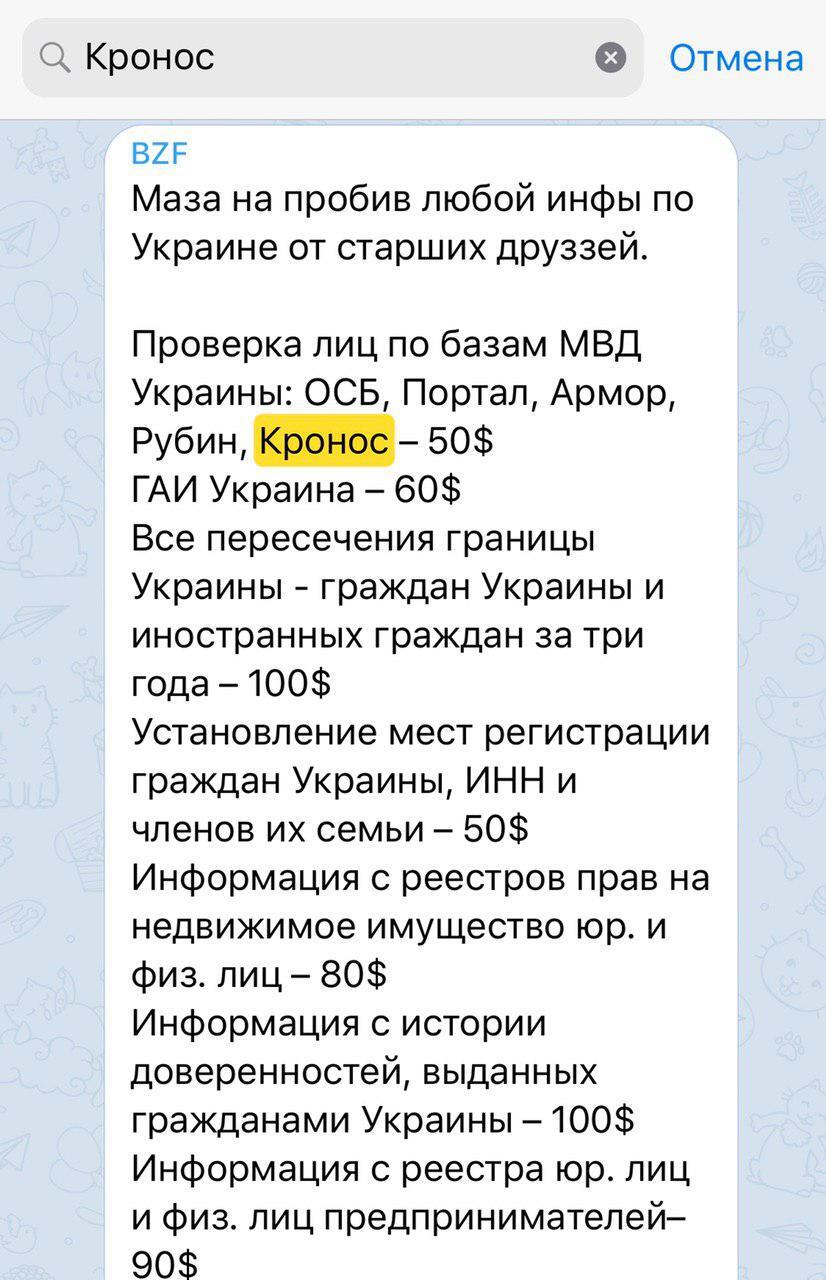
Sus datos personales pueden venderlos todos los que tienen acceso a ellos, siempre que representen algún valor para alguien y que haya quien esté dispuesto a pagar por ellos. Cualquier empresa u organización pública, incluso con la reputación más intachable construida por sus especialistas en marketing, es una marca, una imagen virtual tras la que hay personas corrientes.
Sus datos personales los manejan gestores de nivel bajo e intermedio, que ocupan puestos mal remunerados en la jerarquía corporativa y que, por ello, son fácilmente inducidos a obtener ingresos extra sin necesidad de grandes esfuerzos. Todo esto, junto con la existencia de demanda, constituye un terreno abonado para que prospere el comercio con datos personales.
No quiero que nadie ajeno examine mis transacciones bancarias. ¿Cómo se puede evitar?
En el momento en que comparte sus datos personales con un servicio o utiliza sus servicios, debe tener en cuenta que sus datos y su historial de uso pueden ser transferidos a terceros.
En algunos casos, a los estafadores les resultará realmente más difícil obtener sus datos.
Por ejemplo, si usted es cliente VIP de PrivatBank, un gestor normal no podrá acceder a su ficha ni a su extracto. Solo el gestor de la oficina VIP o un empleado del Servicio de Seguridad del banco podrán acceder a sus datos, lo que complica mucho el trabajo a los estafadores si no tienen un «contacto» adecuado en la organización, encarece el servicio para el cliente y entraña más riesgos para el empleado del banco.
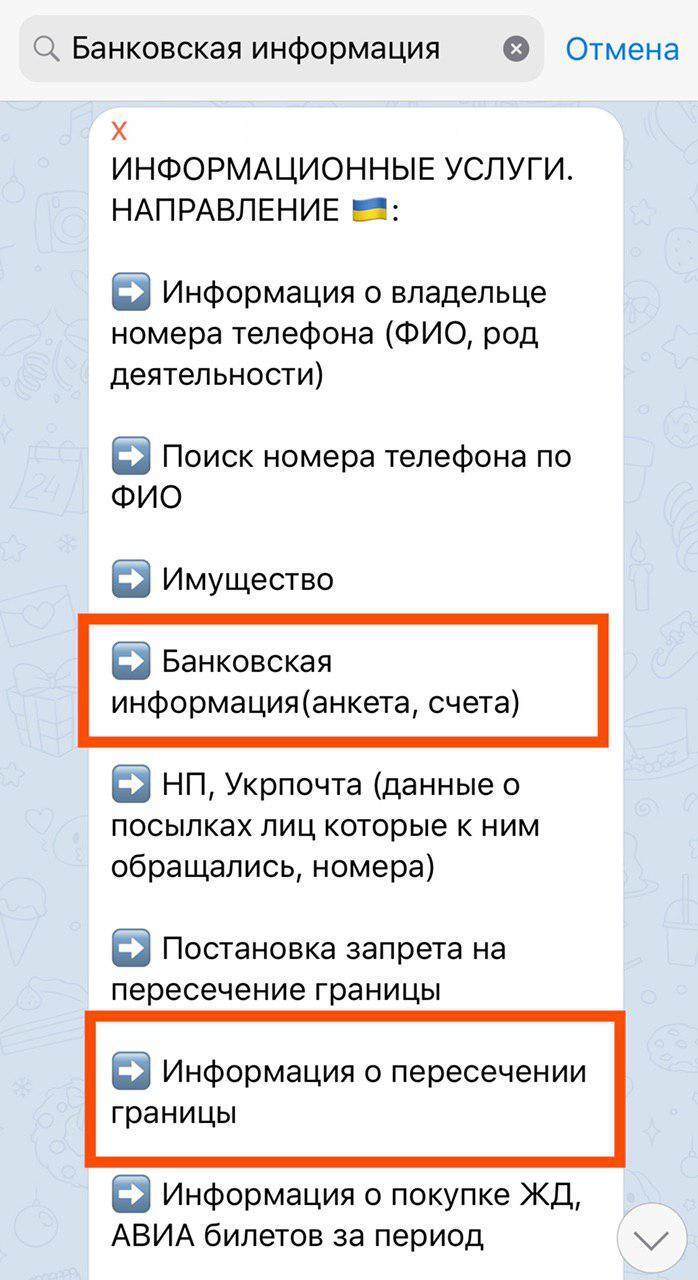
Cabe señalar también que el comercio de datos prospera en los grandes bancos y cadenas comerciales, como PrivatBank y Oschadbank, y menos en los bancos pequeños. Las causas son comprensibles: cuantos más clientes hay, más datos existen, y más rápido se forma un «mercado» en torno a ellos.
¿Quién más puede vender mis datos y quién compra todo esto?
Todos los que tienen acceso a bases de datos que contienen información valiosa. Un agente de policía puede vender datos de las bases «ARMOR» y «NAIS»: además de los datos de registro, pueden contener el historial de sus infracciones y procesos, o información sobre vehículos y comprobaciones de matrículas. Un guardafronteras con acceso a la base «GART» puede vender el historial de sus salidas al extranjero: cuándo, por qué medio, con qué pasaporte, con quién y en qué dirección abandonó el territorio de Ucrania. Una persona con acceso a la base de datos del registro civil puede vender información sobre sus familiares y miembros de su familia. Un empleado de Hacienda puede vender datos sobre sus ingresos, al igual que un empleado del Fondo de Pensiones. Un gestor bancario puede vender sus datos de registro y los extractos de todas las transacciones de su cuenta. Un empleado del SBU puede vender el «tráfico» de las conexiones de su número de teléfono o incluso escuchárselo a cambio de dinero, y un agente de las fuerzas de seguridad con acceso a la base «Ciudad Inteligente» puede seguir sus desplazamientos en vehículo en tiempo real a través del sistema de cámaras urbanas.
Son muchos los que pueden estar interesados en sus datos personales: en el caso más inofensivo, pueden ser periodistas de investigación que quieran saber adónde viaja usted, obtener la suma de sus ingresos oficiales a través de los datos de Hacienda, o los datos de registro de sus familiares para comprobar los inmuebles o vehículos que poseen; también puede interesarse por su vida privada un cónyuge celoso que quiera controlar sus gastos, su lista de llamadas u obtener datos sobre sus ubicaciones para comprobar si de verdad viajó a Dnipró por trabajo o si en realidad voló a Bali con su amante.
En los casos menos agradables, pueden ser estafadores que recopilan sus datos personales para una estafa; cobradores que estudian su situación financiera con intención de intimidar a sus familiares; o representantes del mundo criminal que le consideran una posible víctima.
Todas las personas mencionadas, a las que pueden interesar sus datos, tienen algo en común: sin duda no son sus bienintencionados.
Ha dicho que incluso los empleados del SBU pueden comerciar con mis datos. ¿Qué es el «tráfico de teléfono móvil»?
Cualquier organización, ya sea un banco privado, una gran tienda en línea o un servicio especial del Estado, está formada por personas vivas con sus deseos, ambiciones, vicios y defectos. Que los agentes de las fuerzas de seguridad pueden aprovecharse de su cargo vendiendo información a estructuras comerciales lo demuestran los datos abiertos del registro judicial y los informes de las propias fuerzas del orden. Por ejemplo, recientemente las fuerzas de seguridad informaron de la detención de un grupo de personas, entre ellas empleados activos del SBU, que comerciaban con datos de conexiones de teléfonos móviles de abonados. Según los datos publicados por la investigación, dos meses de «escucha» de un número costaron 9.000 dólares. En julio, la DBR informó de la detención de un empleado del SBU que, según la investigación, vendía «tráficos» de conexiones de teléfonos móviles por un precio de entre 2.500 y 5.000 grivnas por cada número. A pesar de las noticias periódicas sobre detenciones de agentes emprendedores, en el mercado negro de datos se pueden encontrar anuncios que ofrecen comprar un extracto de un número o poner un número de teléfono bajo «escucha»: el problema es comprensible: bajos salarios de los agentes, la posibilidad (el acceso a la información) y la demanda (la disposición a pagar por ella) en el mercado.
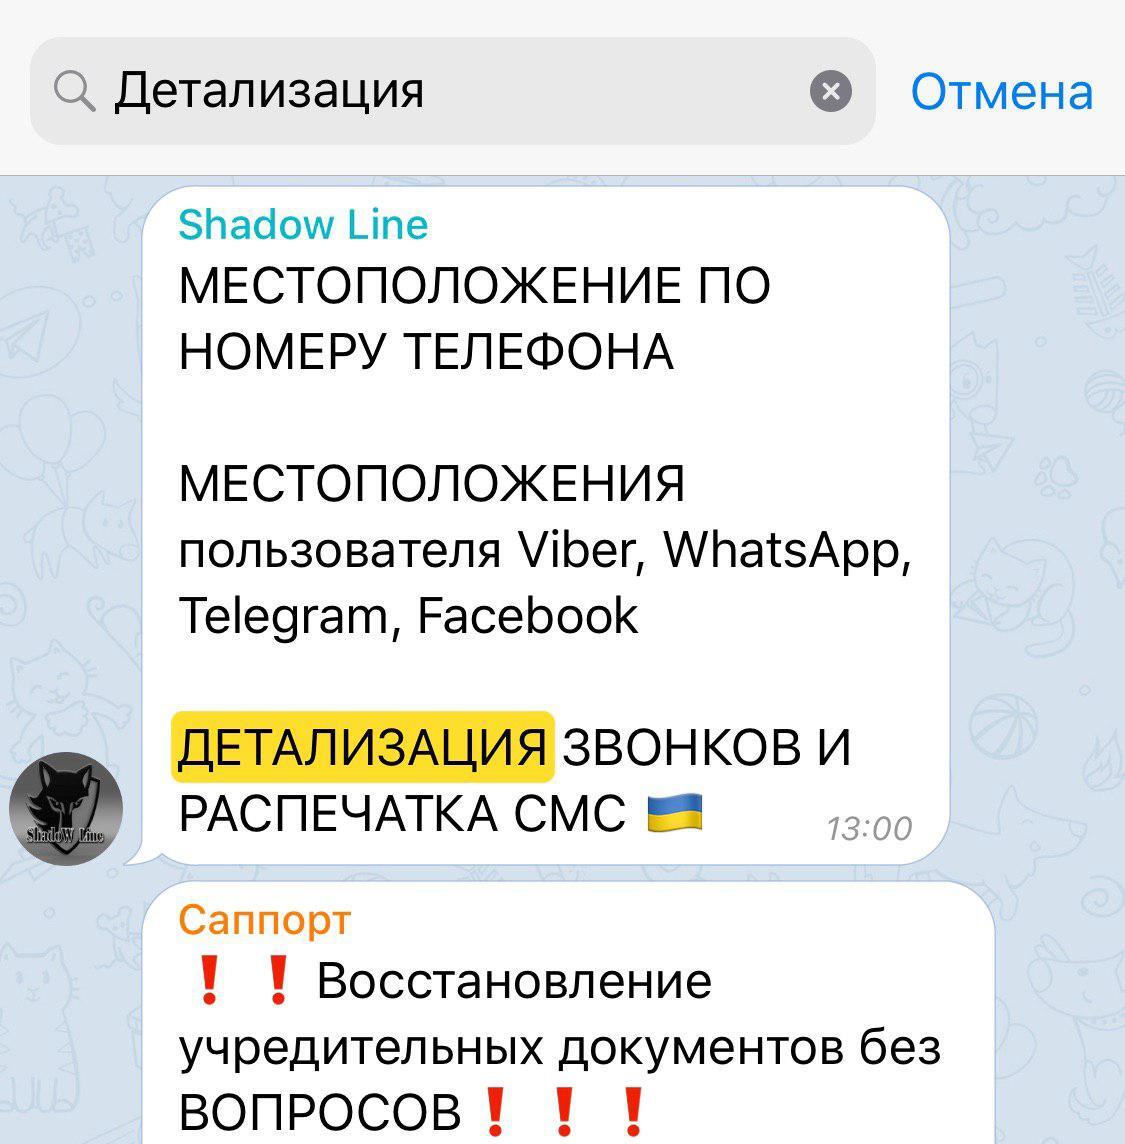
El «tráfico» de un número de teléfono móvil, o el detalle de un número de teléfono, consiste en los datos de la lista de sus conexiones (mensajes y llamadas entrantes y salientes), así como en los datos de su ubicación (conexiones a antenas de telefonía móvil) durante el periodo solicitado, normalmente 6 meses, y también el IMEI del teléfono. Además, el detalle permite conocer las estadísticas de los contactos más llamados, lo que permite componer un cuadro de sus relaciones. Tras «identificar» los números (establecer a quién pertenece cada número), quien posee esta información obtiene una imagen de sus relaciones, de sus desplazamientos y de su estilo de vida (por ejemplo, dónde pernocta y dónde pasa el horario laboral). Es posible que las personas interesadas en usted quieran obtener información de un periodo determinado: saber dónde estuvo en un momento concreto o con quién habló en fechas de interés. Las incursiones periódicas de las fuerzas de seguridad contra los vendedores de secretos influyen en los precios a corto plazo, pero el coste vuelve rápidamente a su nivel anterior.
Espere, ¿qué está diciendo? Sé que el secreto de las llamadas y la correspondencia está garantizado por la Constitución, y que la autorización para acceder a mis conversaciones solo puede darla un tribunal. ¿Cómo puede un juez dar una autorización si yo no he cometido ningún delito?
El factor humano es la principal vulnerabilidad de cualquier sistema. Un número reducido de jueces de instrucción, sobrecargados de trabajo y que examinan decenas de solicitudes al día, con plazos limitados de 24 o 72 horas (el plazo en que el juez debe examinar la solicitud según la legislación procesal penal), físicamente no tienen la posibilidad de estudiar la solicitud como corresponde. En estas condiciones, el examen y la aceptación de la solicitud del investigador tienen un carácter más bien formal: es ingenuo pensar que el juez analizará la solicitud, identificará por sí mismo los números de teléfono, averiguará sus titulares y estudiará su relación con el proceso penal concreto. Probablemente, el juez simplemente aceptará la solicitud, dictando una resolución copiada por su secretario de una memoria USB traída por el fiscal.
Los propios agentes pueden «introducir» los números de teléfono necesarios en causas penales ajenas: a menudo se trata de procesos penales calificados como «terrorismo», «traición al Estado», «financiación del terrorismo» y otros delitos relacionados con la seguridad pública o del Estado.
Introducir números de teléfono ajenos o incluso personas concretas en un proceso conveniente es una práctica habitual. Por ejemplo, el asesor del ministro para los territorios ocupados, Yuri Grymchak, fue detenido por sospecha de estafa en el marco de la causa por la paliza a Tetiana Chornovol en 2014. La causa: el Departamento de Investigaciones Especiales de la Fiscalía General perdió el derecho a investigar nuevos casos penales tras 2018, pero no quería transferir a la DBR una historia de gran repercusión.
Además, los propios operadores de telefonía móvil a menudo transmiten a las fuerzas del orden los extractos sin una resolución judicial.
Advertencia.
En este material se presentan ejemplos de anuncios de venta de datos personales en internet. La redacción de TK Media advierte de que la mayoría de ellos son ofrecidos por estafadores, y que la venta y compra de información personal es un delito tipificado en el Código Penal, castigado con penas de prisión de hasta 7 años. La redacción de TK Media advierte contra los intentos de comprar información personal ajena. Puede perder su dinero o su libertad.
¿Así es como pueden escuchar mis conversaciones? ¿Quién y para qué necesita mis conversaciones?
Sus conversaciones pueden ser escuchadas por los cuerpos de seguridad con derecho a obtener información de las redes de telecomunicaciones de transporte (hasta hace poco este derecho solo lo tenían el SBU y el Ministerio del Interior, y tras la aprobación del proyecto de ley 1009 también lo tienen la NABU y la DBR), o por otras personas que dispongan de equipos especiales.
Si su número está puesto bajo «dos» (escucha), los interesados pueden obtener grabaciones de sus conversaciones telefónicas, leer sus mensajes de texto y hacerlo en «tiempo real».
A veces, lo más valioso no son sus conversaciones telefónicas, sino la correspondencia en mensajeros o el contenido de su correo electrónico. La «escucha» puede ayudar a acceder a su correo electrónico o a su cuenta de la red social Facebook, si el número de teléfono intervenido está vinculado a ellas. En ese caso, sus adversarios podrán realizar un «restablecimiento de contraseña» mediante el botón «he olvidado la contraseña» y «recuperar» el acceso a la cuenta en su nombre, «confirmando la identidad» al introducir el código de un solo uso enviado por el servicio de correo o la red social al número de su teléfono móvil. A menudo estas operaciones se producen de madrugada, cuando usted duerme y no sospecha nada: durante ese tiempo sus enemigos podrán acceder a la cuenta, archivar la correspondencia e incluso hacer una declaración pública en su nombre.
También los estafadores de internet están interesados en interceptar los SMS, ya que la autenticación de dos factores mediante SMS suele estar establecida como método de confirmación de identidad en diversas bolsas de criptomonedas. En Estados Unidos, muchos emprendedores de criptomonedas fueron víctimas de estos estafadores, y los daños por el dinero robado de carteras de criptomonedas se estiman en decenas de millones de dólares. Sin embargo, en Estados Unidos los estafadores no recurren a los servicios de los organismos especiales, sino al engaño a empleados de operadores de telefonía móvil, recuperando los números de teléfono de sus víctimas mediante métodos de ingeniería social.
Otra actividad popular de los estafadores es el chantaje sexual. Los estafadores piratean las cuentas de usuarios de redes sociales e iCloud, eligiendo víctimas descuidadas con un bajo nivel de protección de sus cuentas, y luego chantajean con la publicación de correspondencia íntima o contenido fotográfico o de vídeo explícito. Sin embargo, la interceptación de SMS no es la única ni la más sencilla forma de hackear una cuenta.
Suena aterrador. ¿Cómo puedo proteger mi correo electrónico y mis cuentas en redes sociales si recibir SMS en el número de teléfono no es un método fiable?
Para proteger sus datos conviene seguir varias reglas.
Vincule su correo electrónico, sus cuentas en Facebook, Instagram, Twitter y sus cuentas de mensajería a un nuevo número de teléfono. Este número debe ser conocido solo por usted: no lo comunique a amigos, compañeros ni familiares. No lo utilice en su vida diaria ni lo deje como contacto al usar otros servicios, como bancos, taxis o tiendas.
No introduzca la tarjeta SIM con el número secreto en su teléfono principal. Mediante el IMEI de su teléfono, las fuerzas de seguridad pueden conocer todos los números de teléfono cuyas tarjetas SIM se hayan introducido alguna vez en el dispositivo. Así, su número de teléfono quedará al descubierto y todas las maniobras realizadas perderán sentido.
No recargue su número secreto a través de la banca en línea desde su cuenta. De este modo, la operación quedará registrada en el extracto de sus transacciones bancarias y las maniobras realizadas perderán sentido. Es mejor hacerlo con una tarjeta de recarga de un solo uso (¿recuerda las que se borran con una moneda?) o a través de un terminal iBox. En este último caso, no conviene autenticarse en el terminal ni confirmar la identidad indicando el número de teléfono principal.
Compre un teléfono sencillo y barato con teclas, y deséchelo después, o bien adquiera un teléfono con IMEI cero para uso permanente (estas soluciones se pueden encontrar en internet o en los mercadillos de electrónica). No olvide que los números de teléfono vinculados a los mensajeros deben actualizarse al menos una vez cada seis meses, para evitar situaciones desagradables: los operadores venden los números inactivos a nuevos clientes.
Active la autenticación en dos pasos en la configuración de su correo electrónico, redes sociales o mensajeros. No utilice como autenticación en dos pasos la recepción de un SMS en el número de teléfono.
Instale Google Authenticator, una aplicación que genera contraseñas de un solo uso que hay que introducir como autenticación de dos factores cada vez que se inicia sesión desde un dispositivo nuevo. Así, un delincuente no podrá acceder a la cuenta si no tiene acceso físico a su dispositivo.
Otro método de protección «física»: los tokens. El token es una clave criptográfica que se usa para autenticar e identificar al titular. Para confirmar la identidad, hay que insertarlo en el dispositivo. Un token se puede adquirir fácilmente en numerosas tiendas en línea y configurarlo como método de autenticación en la configuración de su correo electrónico o red social.
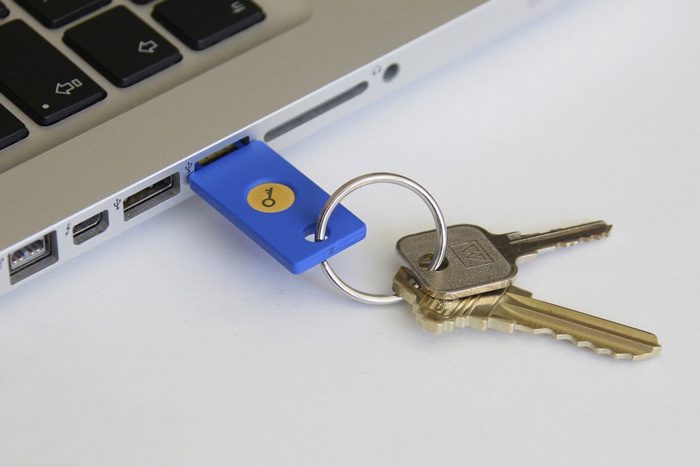
Como autenticación de dos pasos, Google, Facebook y Apple también ofrecen la confirmación mediante el dispositivo principal: esto significa que, al intentar iniciar sesión, recibirá una notificación del intento de acceso con la opción de pulsar «sí» o «no».
¿Y cómo protejo mi número de teléfono principal? El que indico en los bancos y que utilizo para asuntos personales.
Hay que proteger el número de teléfono personal vinculado a la banca en línea, al menos si le importa el destino de sus ahorros bancarios.
En agosto, la ciberpolicía informó de la detención de un grupo de personas que robaban dinero de las cuentas bancarias de ciudadanos ucranianos. Según la investigación, los estafadores compraban en el mercado negro bases de números de teléfono de clientes de bancos y después hacían un duplicado de la tarjeta SIM mediante el servicio de «recuperación de número» en los centros de servicio de los operadores de telefonía.
Tras obtener la copia de la tarjeta SIM, los estafadores se autenticaban en la banca en línea de la víctima y transferían el dinero a sus propias cuentas (por cierto, en internet no es difícil adquirir una tarjeta bancaria a nombre de un testaferro: personas necesitadas de dinero venden los datos de sus pasaportes y abren a su nombre cuentas bancarias, después los intermediarios las revenden en internet). Principalmente, las víctimas de los delincuentes eran titulares de cuentas de nómina: profesores, trabajadores de centros sanitarios y del sector social. En total, según los cuerpos de seguridad, los estafadores robaron unos 1,5 millones de grivnas.
Estos esquemas fueron posibles debido a los débiles protocolos de seguridad de los operadores de telefonía, que permiten recuperar un número de teléfono sin una confirmación adecuada de la identidad de su titular. Para crear un duplicado de la tarjeta SIM, el estafador, según las normas de cada operador, debe indicar las tres últimas o más frecuentes llamadas entrantes y salientes y el importe de la última recarga del número de teléfono.
Los datos de sus llamadas entrantes y salientes puede proporcionarlos el detalle del número de teléfono, que también se puede comprar en el mercado negro, y el importe de la última recarga se puede averiguar recargando el número de teléfono uno mismo a través de un terminal.
Puede proteger su número de teléfono frente a la creación de un duplicado por terceros. Para ello, su número de teléfono debe ser de contrato.
En tal caso, para crear un duplicado de la tarjeta SIM, el solicitante tendrá que presentar un pasaporte y pasar por una identificación personal. Por supuesto, existe la posibilidad de que los delincuentes falsifiquen sus documentos o sobornen a un empleado del centro de servicio, pero, por lo general, los estafadores buscan un «botín más fácil» y evitan las tareas de mayor complejidad, mientras que un «hombre de confianza en el centro de servicio» con alta probabilidad será responsabilizado por entregar un duplicado de la tarjeta SIM a una persona ajena, lo que podría llevar a la revelación de todos los participantes de la conspiración.
- Contrate un número de contrato en el centro de servicio de su operador;
- Desactive en la configuración de su banca la confirmación de identidad mediante SMS.
¿La interceptación de mensajes es la única forma de hackear el correo electrónico?
Uno de los métodos más extendidos para hackear el correo es el «phishing». Existen distintas variantes de phishing, que se diferencian por sus métodos, estilo y enfoque. El objetivo de un correo de phishing es captar su atención, hacer que pulse un enlace o abra un documento adjunto y, después, introducir la contraseña de su buzón, entregándola al delincuente. Además, al descargar un archivo, su ordenador puede infectarse con software malicioso.
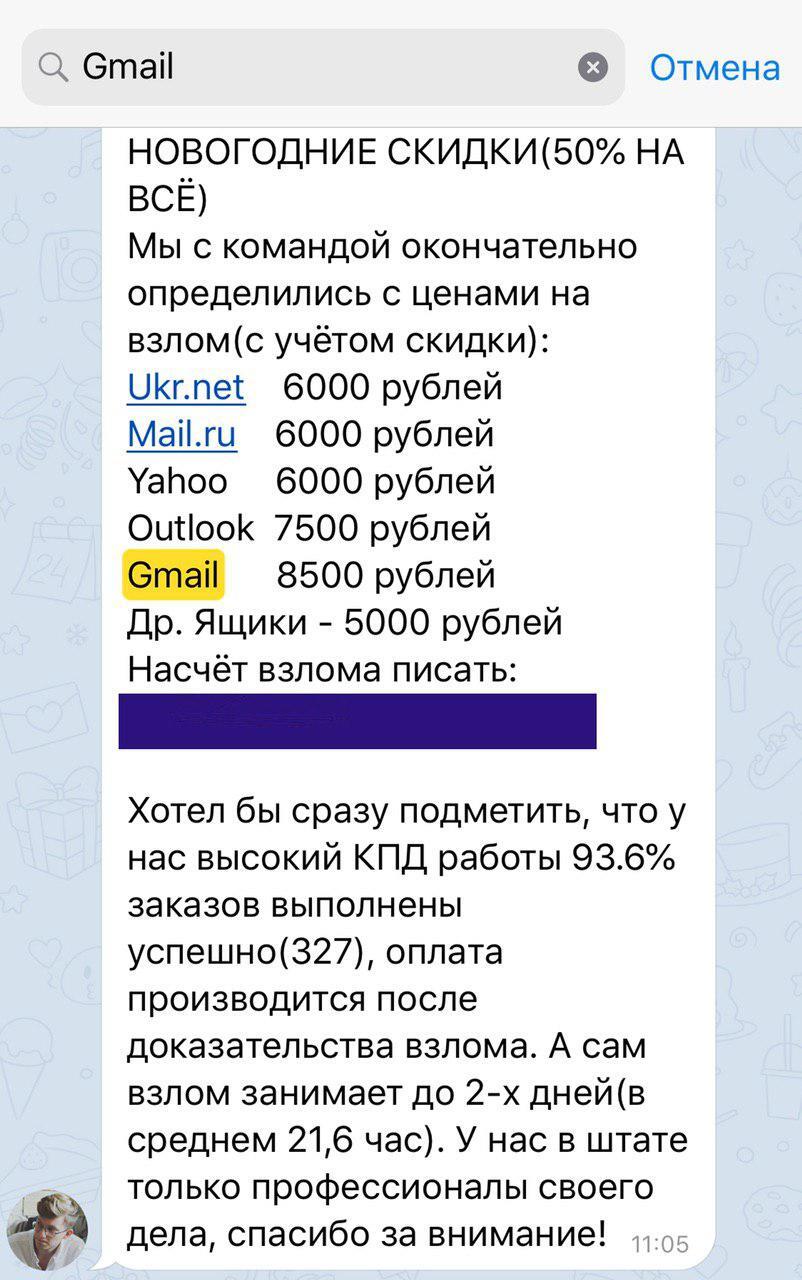
¿Entregar su contraseña a un estafador por propia voluntad? Puede parecer algo imposible, pero todo depende de la calidad del correo. La calidad del phishing depende del nivel del especialista. Cuanto mejor conoce el especialista el objeto de su atención, mayores son las probabilidades de que encuentre el enfoque adecuado. Por ejemplo, usted está siendo investigado y le llega al correo una citación para declarar de parte del investigador. O un compañero de trabajo le envía un informe laboral con el nombre de un documento que no despierta sospechas. O usted es periodista y recibe un correo con una demanda en nombre de un protagonista de sus artículos. A menudo, los phishers falsifican la dirección del remitente, creando una cuenta de correo parecida con una diferencia de una sola letra; pero las tecnologías actuales permiten incluso sustituir por completo la dirección del remitente.
Me comunico por Telegram, que es el mensajero más seguro, que no comparte mis datos con los servicios especiales de ningún Estado. Por eso estoy tranquilo con la confidencialidad de mi correspondencia.
A pesar de las evidentes ventajas competitivas de Telegram frente a otros mensajeros, tiene sus inconvenientes. Por ejemplo, Telegram es prácticamente el único de los mensajeros populares que recupera el historial de sus chats (excepto los chats secretos) al iniciar sesión desde un dispositivo nuevo. Es decir, si su adversario obtiene acceso a su cuenta interceptando el SMS con la contraseña de un solo uso, al iniciar sesión podrá acceder a todo el historial de sus conversaciones.
Al mismo tiempo, Telegram es realmente el mensajero más seguro de los populares, siempre que se respeten determinadas normas de seguridad:
- Para temas delicados conviene hablar en chats secretos uno a uno;
- Configurar un temporizador de destrucción de mensajes (1 hora, 1 día, 1 semana);
Al establecer una contraseña en la nube, podrá proteger su cuenta de injerencias no autorizadas. Así, aunque alguien intercepte el SMS con la contraseña de un solo uso y supere con éxito la primera fase de autenticación, se le pedirá una contraseña adicional que usted haya establecido previamente. Si el interlocutor no conoce la contraseña que usted ha establecido, no podrá acceder a la cuenta.
Por supuesto, puede discutir citando Signal o Wickr como mensajeros con el mejor sistema de seguridad, según su criterio, o quizá sea incluso aficionado a jugar al ajedrez en la aplicación de mensajería, pero lo cierto es que el número de personas que usan esas aplicaciones en las circunstancias ucranianas es muy reducido, y obligar a cada interlocutor a instalar, registrarse y aprender a usar el mensajero que usted elija difícilmente resultará cómodo para ambos.
Si los delincuentes interceptan el SMS con el código-contraseña, ¿pueden saltarse la contraseña adicional de Telegram?
Telegram permite hacer un «restablecimiento» de la contraseña en la nube. Esta posibilidad está prevista para el caso de que realmente haya olvidado la contraseña pero necesite acceder a su cuenta. Telegram le pedirá que confirme su identidad recibiendo un código de acceso de un solo uso en el correo electrónico indicado al configurar la contraseña en la nube, lo que, a su vez, representa una ventana de oportunidad para los delincuentes.
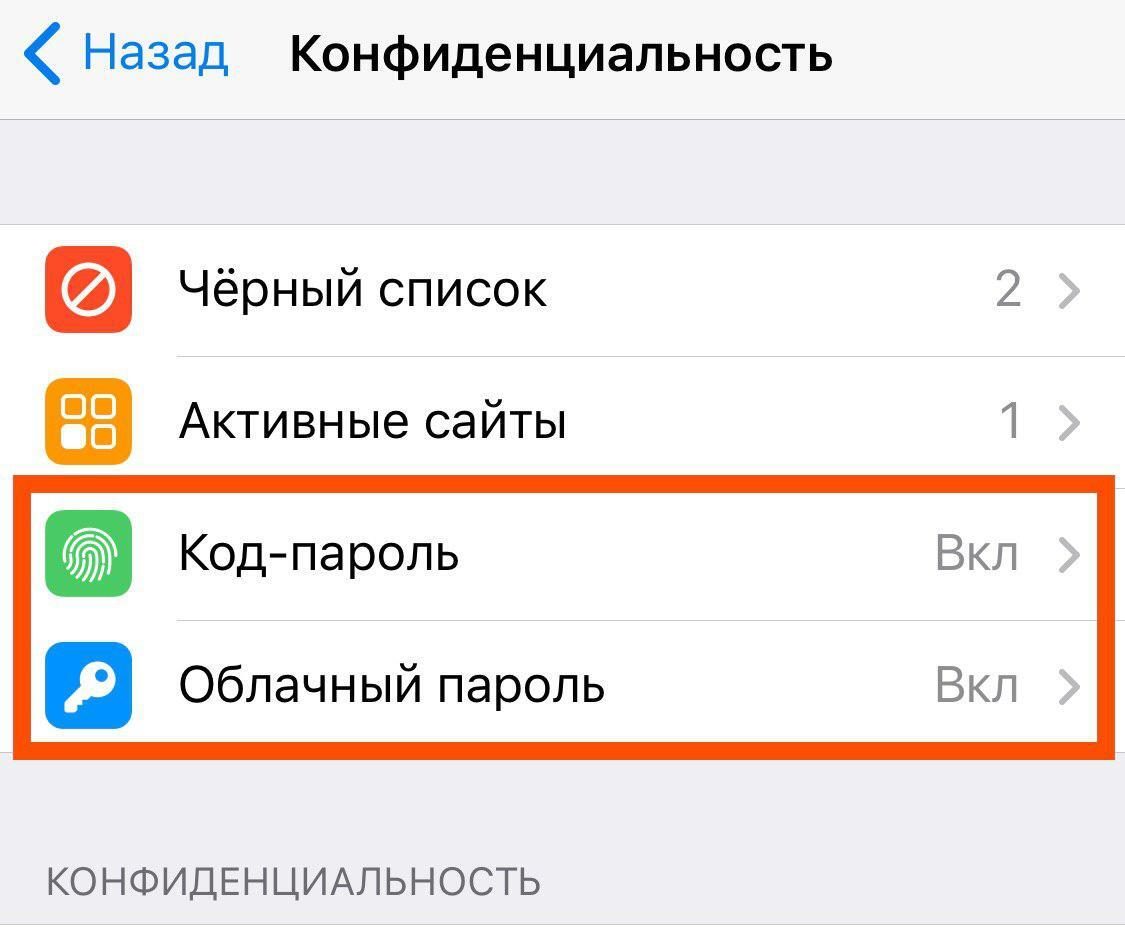
Para evitar problemas, conviene crear y indicar al configurar la contraseña en la nube un correo electrónico creado específicamente para esta operación. Nadie más debe conocer esa cuenta de correo: es decir, no debe usarla para otros fines, mantener correspondencia con ella ni indicarla al usar otros servicios (como dirección de contacto en un banco, o para registrarse en Glovo o Uber).
¿Y si me arrebatan el teléfono de las manos?
Las medidas de precaución descritas le protegen de la intrusión a distancia en sus cuentas, pero la información que interesa a sus adversarios puede estar físicamente en su dispositivo. Por eso no se puede descartar que sus enemigos decidan apoderarse físicamente de su teléfono. Pueden hacerlo tanto los agentes de las fuerzas del orden, realizando un registro en su vivienda, su coche u oficina, como los atracadores que le esperen en un callejón por la noche. Para proteger su teléfono, conviene seguir las siguientes reglas.
- Desactive la función de desbloqueo del teléfono mediante Face ID o huella dactilar. El progreso técnico nos permite desbloquear el teléfono con una mirada o con el toque de un dedo, pero no tenga dudas de que las fuerzas de seguridad lo aprovecharán fácilmente, acercando el teléfono a su cara o presionando su dedo a la fuerza sobre el botón de inicio. Utilice un código de acceso normal;
- Configure el formateo automático del dispositivo tras 10 intentos incorrectos de introducir el código de acceso;
- Configure códigos de acceso adicionales para entrar en cada mensajero. Esto lo permiten Telegram, WhatsApp y Line. Por desgracia, Facebook Messenger e Instagram no lo permiten. Reduzca al mínimo la comunicación en mensajeros no protegidos a comentar el tiempo que hace fuera;
- No haga capturas de pantalla de las conversaciones. Si es necesario hacer una captura de pantalla de una conversación, no la guarde en el dispositivo durante mucho tiempo;
- Para temas delicados, hable en chats secretos de Telegram con temporizador de destrucción de mensajes. Telegram permite configurar un temporizador de autodestrucción de mensajes de una hora, un día o una semana;
- Acostúmbrese a borrar las conversaciones y las fotografías innecesarias una vez al mes. Ponga un recordatorio en el calendario para no olvidarlo;
- Todas las fotografías importantes, documentos, fotos íntimas de antiguas parejas o las suyas propias, y todo lo que no esté destinado a ojos ajenos, es mejor guardarlo en un servicio de nube fiable, cuya cuenta no debe estar vinculada al correo principal ni al número de teléfono. No guarde durante mucho tiempo en el dispositivo principal datos que puedan comprometerle;
- Lleve notas y registros personales en servicios que permitan establecer un código de acceso adicional. Por ejemplo, puede ser Evernote. Las notas estándar de los dispositivos iOS también permiten establecer un código de acceso adicional.
¡Genial, he hecho todo lo que me ha dicho, he instalado códigos de acceso adicionales y he desactivado Face ID! Ahora, si las fuerzas de seguridad se llevan mi teléfono, ¿no podrán desbloquearlo?
Esto depende solo de usted. Es importante recordar que las fuerzas de seguridad no van a romperse la cabeza probando mentalmente combinaciones de seis dígitos: trabajarán con las personas que conocen la respuesta correcta a la pregunta que les interesa. Usted ha hecho muchos esfuerzos para organizar su defensa, tender trampas y construir un bastión digital, pero la principal vulnerabilidad de su estrategia de protección son usted y las personas que le rodean. Le dirán que está obligado a facilitar el código de acceso a un agente de la autoridad, le presionarán, le amenazarán e incluso recurrirán a la fuerza física para obtener la respuesta correcta. Las fuerzas de seguridad irán aumentando la tensión de la situación y la presión, buscando los métodos que puedan funcionar.
El blogger y exasesor del ministro de Política de Información, Oleksandr Baraboshko, fue detenido en noviembre de 2018 por agentes de la fiscalía militar en un restaurante. Mientras los agentes lo llevaban a casa para realizar un registro, intentaron obtener la contraseña de su iPhone, ya que la función FaceID estaba desactivada en el dispositivo. Por cada respuesta incorrecta le daban un golpe en la cabeza. Al día siguiente, el Tribunal del distrito de Pechersk envió al blogger al centro de detención preventiva de Lukiánivska, con una fianza alternativa de 3,5 millones de grivnas. Con el objetivo de obtener la contraseña del teléfono, los agentes llegaron a un acuerdo con la administración del centro para que el blogger fuera internado en la llamada «celda de prensa», donde durante varios días los ocupantes de la institución, a cambio de ventajas concedidas por la administración, le sacaron a golpes la contraseña del teléfono. Los métodos y la insistencia dependen de cuánto interese a sus adversarios la información de su dispositivo.
Una pregunta más. Si llevo correspondencia de negocios en un mensajero vinculado a un número extranjero y utilizo un seudónimo, ¿pueden los agentes demostrar que yo usaba realmente esa cuenta?
Sí. Por ejemplo, si durante un registro autorizado, en presencia de testigos, le incautan el teléfono en el que está instalado el mensajero y abierta su cuenta con seudónimo. Otra posibilidad es que alguno de sus interlocutores o compañeros declare y confirme ante la investigación que esa cuenta la usaba realmente usted. En tal caso, habrá «su palabra contra la del testigo», y el peso de la versión de la acusación dependerá del número de testigos que hayan dado declaraciones similares y del contexto de las conversaciones. La admisibilidad de las pruebas recogidas y la justificación de la sospecha será evaluada por el tribunal. Sin embargo, a menudo a las fuerzas de seguridad no les interesa tanto demostrar su culpabilidad como acceder a sus secretos corporativos.
Para evitar incidentes desagradables, conviene seguir las siguientes reglas:
- Procure evitar dirigirse a las personas por sus nombres y no comparta datos personales: escaneos de pasaportes ni documentos personales;
- Mantenga las conversaciones sobre temas delicados en chats secretos con un temporizador de destrucción de mensajes;
- Algunos mensajeros permiten borrar los mensajes tanto de su dispositivo como del dispositivo del interlocutor. Conviene utilizar esta función periódicamente;
- Procure mantener las conversaciones como si alguien tercero las estuviera escuchando.
Tengo muchos chats de grupo de trabajo. Me preocupo por proteger mis cuentas, pero ¿cómo puedo estar seguro de que mis colegas hacen lo mismo? Algunas conversaciones no son para ojos ajenos.
Respetar el secreto de la correspondencia personal, al igual que el sexo seguro, es responsabilidad de todos los participantes del proceso. No puede estar al 100 % seguro de que su interlocutor no pasa capturas de sus conversaciones a terceros, ni de que la contraseña de su correo electrónico no sea la fecha de nacimiento de su hijo, algo que, sin ninguna duda, sería tan encantador como descuidado.
Desde la juventud sabemos que el sexo sin protección conlleva riesgos, pero ¿quién dijo que el comportamiento descuidado en internet o los canales de intercambio de información no protegidos no tienen consecuencias? Como ocurre con las amenazas de enfermedades venéreas en países poco desarrollados, solo un trabajo sistemático de educación y divulgación puede salvar a su empresa de las consecuencias desagradables; es decir, solo usted, como director de la empresa, porque sin comprender las amenazas estratégicas y sin voluntad política desde arriba no habrá nadie que marque el rumbo hacia la formación.
Solo la introducción de estándares de seguridad corporativos y la formación sistemática de los empleados puede permitir neutralizar los riesgos.
Haga un inventario de los procesos, determine cómo se produce el intercambio de información y calcule los riesgos. Tómeselo como un juego: imagine que es un atacante, un fiscal o un competidor desleal y que necesita «hackear» su empresa. ¿Cómo lo haría? ¿Qué vulnerabilidades ve? ¿Qué botones hay que pulsar? ¿Cuál sería la brecha en la defensa de su empresa?
- Dedique un día a hacer un inventario de sus cuentas personales y de trabajo;
- Determine los principales canales de comunicación;
- Determine las zonas de riesgo;
- Trabaje en su eliminación.
El cumplimiento de estas recomendaciones puede ayudar a evitar problemas desagradables en el futuro.
Además de establecer normas de seguridad de la información para los empleados, es necesario un sistema de control y verificación de su cumplimiento. Sus empleados y colegas pueden descuidar las normas establecidas, por necedad, descuido o porque creen que no les concierne. Como resultado, la negligencia ajena y el desprecio de las instrucciones de la dirección pueden poner en peligro a usted y a su negocio.
Si usted es propietario de un negocio de cualquier tamaño y facturación, su empresa debe contar con un técnico especialista cuya competencia vaya algo más allá de la capacidad de instalar Windows, actualizar Office o poner un antivirus (aunque esto último también es importante). Puede ser un administrador de sistemas o un responsable del departamento de seguridad de redes: puede inventar el nombre que más le guste y que satisfaga las ambiciones de su empleado. Las funciones del especialista deben incluir la seguridad de los datos corporativos, la supervisión de amenazas y la prevención de fugas de datos. Sus datos deben almacenarse en un servidor propio que no debe estar físicamente en la oficina. ¿Alguien ha copiado archivos corporativos en una memoria USB? ¿Ha infectado un ordenador con un virus? Sus responsables de seguridad deben saberlo. Los técnicos especialistas deben trabajar in house, pero sin relacionarse con sus compañeros, para evitar el desarrollo de relaciones personales.
Conviene preocuparse también por la seguridad física de la oficina, revisando periódicamente los locales de trabajo en busca de micrófonos ocultos y escuchas. Puede considerar que su local es una fortaleza, pero si se encuentra una escucha en el despacho del responsable de la Fiscalía Anticorrupción, del presidente del Tribunal Administrativo de Distrito o del director de la DBR, ¿en qué le hace a usted mejor?
Es mejor tener un buen protocolo de seguridad en su empresa que leer el acta de un registro o de una detención.
Bueno, todo esto es muy interesante, pero no creo que me afecte. Estoy lejos de la política y del gran dinero, soy solo un abogado/gestor/contable/relaciones públicas/secretario/conductor/guarda de seguridad/administrador de sistemas corporativo.
Es un error muy extendido. Toda persona ha tenido alguna vez situaciones de conflicto, y a lo largo de la vida todo el mundo ha acumulado cierto número de adversarios, enemigos o enemigos declarados. No hace falta ser político, periodista, activista o empresario para tener detractores; no hace falta ser una persona rica para que los estafadores se fijen en usted; no hace falta ser delincuente para que los cuerpos de seguridad se interesen por usted.
Puede que no le interese a los agentes o a los estafadores, sino las personas con las que se relaciona. Por ejemplo, la dirección de su empresa, sus socios comerciales, clientes, amigos íntimos o un familiar lejano que se haya convertido en objeto de atención de personas interesadas. La correspondencia personal de un contable y los cotilleos de un secretario con sus compañeros sobre el jefe pueden decir más sobre el verdadero objeto de atención que el propio jefe.
Volodímir Koval

Ataques rusos en la región de Dnipropetrovsk: dos personas muertas y siete heridas

Las Fuerzas de Defensa de Ucrania alcanzan cuatro puestos de control de drones rusos en un día, entre ellos uno en Berdiansk

Gran Bretaña amenaza con sanciones a personas vinculadas al Kremlin. Polonia está dispuesta a entregar munición a Ucrania

Rusia anuncia el fin de los «ejercicios planificados» en el mar Negro

Policía: en la Oficina del Presidente preparaban disturbios falsos con sangre de atrezo

Los servicios de seguridad imputan a otro adjunto de Klichko

En Berlín se celebra una protesta contra la guerra en Ucrania. La UE se prepara para una posible interrupción del suministro de gas por parte de Rusia
Corea del Norte lanza un misil balístico a la mayor distancia en cinco años
Pescadores irlandeses obligan a Rusia a trasladar sus maniobras navales

Las sanciones de EEUU en caso de invasión de Ucrania podrían arruinar por completo la economía rusa, según The New York Times
