
«Écoute téléphonique — 9 000 $». Comment fonctionne le « marché noir des données » et que faire pour protéger sa vie privée ?
« Questions embarrassantes » sur la sécurité des données personnelles.
Les opérateurs de téléphonie mobile, les banques, les boutiques en ligne et les services de taxi en savent aujourd’hui plus sur nous que nous ne pouvons l’imaginer. Nous confions volontairement nos données personnelles, en échange des biens modernes de la civilisation.
En utilisant les applications de taxi, les services de livraison de repas, la banque en ligne et tout ce sans quoi il est impossible aujourd’hui d’imaginer la vie en société, nous partageons nos données d’état civil, des informations sur nos relations et sur notre mode de vie, après quoi nous cessons de contrôler le devenir de ces informations.
L’État collecte encore davantage de données sur nous ; il dispose notamment de la possibilité de restreindre le droit des citoyens au secret des appels et de la correspondance.
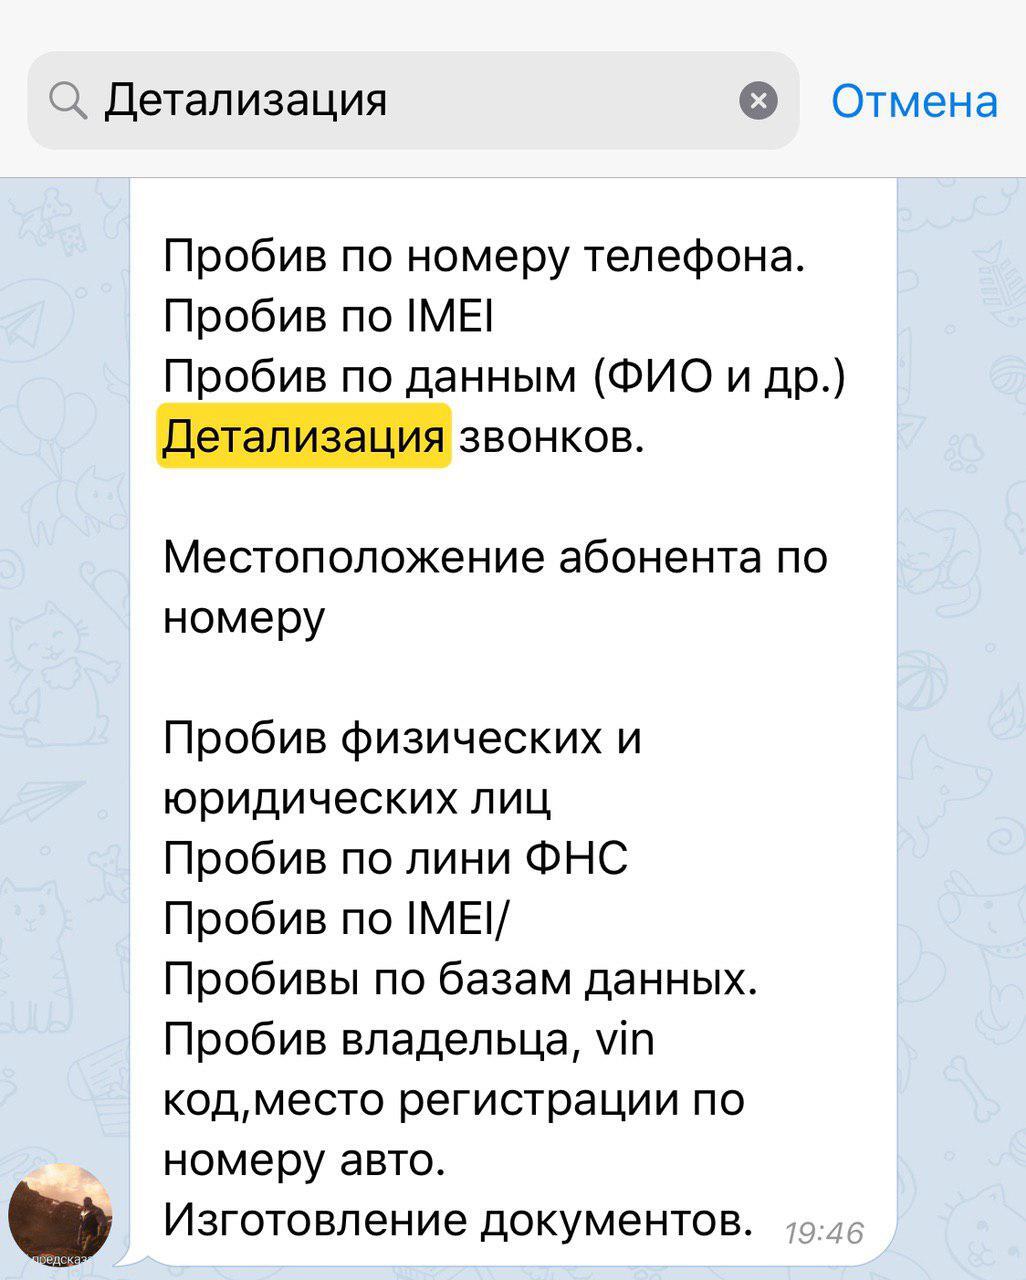
Toutes ces informations, du relevé des mouvements sur un compte bancaire à l’écoute d’un téléphone, peuvent être librement achetées sur le « marché noir », grâce à des employés corrompus de services commerciaux et d’organes d’État, ce qui ouvre un vaste champ d’activité aux journalistes, hackers, escrocs ou représentants du monde criminel.
La rédaction de TK Media a enquêté sur le fonctionnement du « marché noir des données » et sur ce qu’il faut faire pour protéger le droit à la vie privée à l’ère numérique.
On dit que les employés des banques et des services peuvent vendre mes données à des tiers. Est-ce vrai ?
L’existence de cette pratique est attestée par les données du registre judiciaire et par de nombreuses annonces sur internet. Un employé de Nova Poshta peut vendre vos données d’état civil (votre adresse, votre numéro de téléphone ou les données relatives à votre utilisation du service) à des escrocs pour une somme de 100 à 500 hryvnias, et un directeur de banque peut transmettre vos données d’état civil ou votre relevé de compte à un malfaiteur contre une rémunération de 500 hryvnias à 300 dollars, selon les données demandées, l’identité du client et les risques associés.
Outre les demandes ponctuelles concernant une personne précise, on peut acheter sur internet des bases de données de clients de banques, de boutiques en ligne, de services de messagerie, de places de marché et même d’organes d’État. C’est pourquoi ne soyez pas surpris que les services de taxi et les boutiques en ligne connaissent votre numéro de téléphone et vous submergent de SMS publicitaires, et que Mikhaïl Poplavski vous invite à son concert anniversaire.
Le prix d’une base dépend du nombre de clients, de son actualité, des ambitions du vendeur et de la solvabilité de l’acheteur. En général, on peut acquérir une base sur internet pour un prix allant de 1000 hryvnias à plusieurs centaines de dollars. Il n’est pas nécessaire pour cela de se rendre sur le DarkNet : les données personnelles se vendent dans de nombreux chats Telegram thématiques.
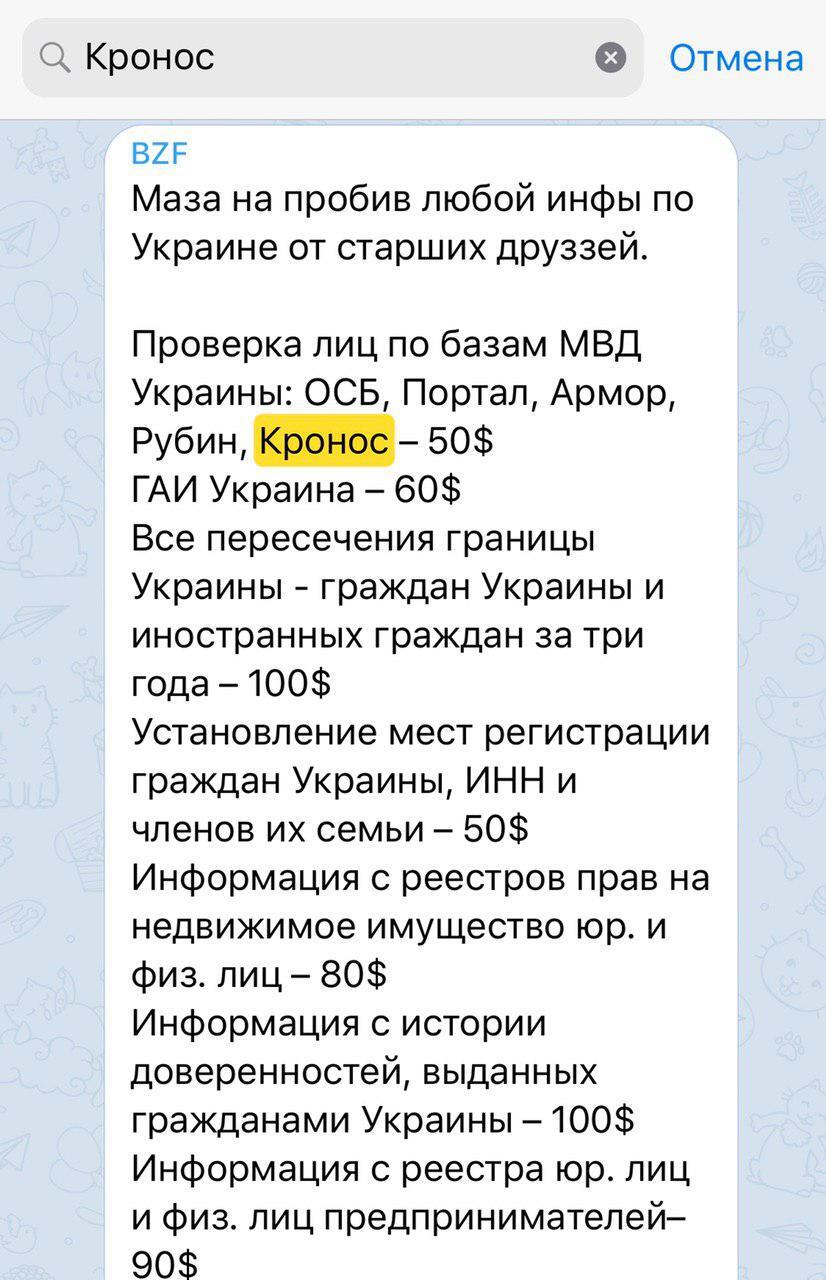
Vos données personnelles peuvent être vendues par tous ceux qui y ont accès, à condition qu’elles représentent une valeur pour quelqu’un et que l’on soit prêt à payer pour elles. Toute entreprise ou organisation publique, même dotée d’une réputation irréprochable construite par des spécialistes du marketing, est une marque, une image virtuelle derrière laquelle se trouvent des gens ordinaires.
Ce sont des managers de bas et de moyen niveau, occupant des postes faiblement rémunérés dans la hiérarchie d’entreprise, qui traitent vos données personnelles ; c’est pourquoi ils sont facilement enclins à se procurer un revenu supplémentaire ne demandant pas d’efforts importants. Tout cela, associé à l’existence d’une demande, constitue un terreau favorable à la prospérité du commerce des données personnelles.
Je ne veux pas que quelqu’un d’extérieur examine mes transactions bancaires. Comment peut-on l’empêcher ?
Au moment où vous partagez vos données personnelles avec un service ou utilisez ses prestations, vous devez tenir compte du fait que vos données et votre historique d’utilisation peuvent être transmis à des tiers.
Dans certains cas, il sera effectivement plus difficile pour les escrocs de mettre la main sur vos données.
Par exemple, si vous êtes client VIP de PrivatBank, un manager ordinaire ne pourra pas accéder à votre fiche et à votre relevé. Seuls un manager du service VIP ou un employé du Service de sécurité de la banque pourront accéder à vos données, ce qui complique sensiblement le travail des escrocs, sauf s’ils ont un « contact » approprié dans l’organisation, augmente le coût de la prestation pour le commanditaire et fait courir davantage de risques à l’employé de la banque.
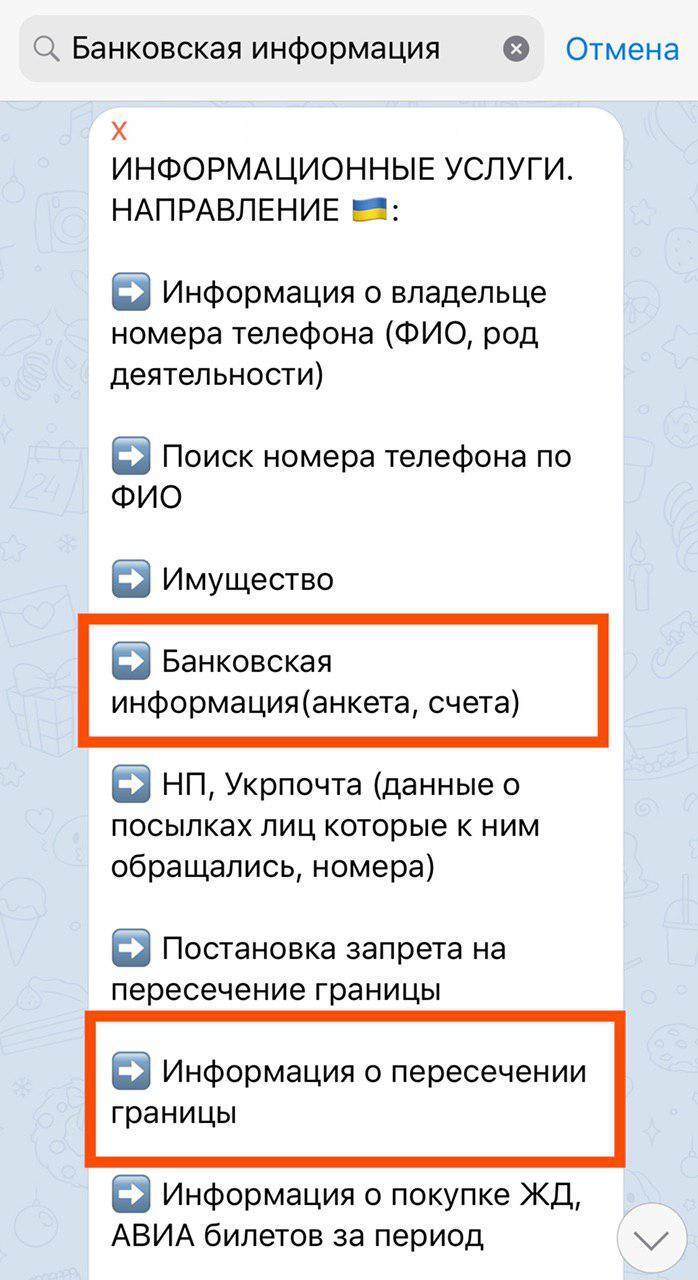
Il faut aussi noter que le commerce des données prospère dans les grandes banques et les réseaux commerciaux — PrivatBank, Oschadbank ; moins dans les petites banques. Les raisons en sont claires : plus il y a de clients, plus il y a de données, et plus vite un « marché » se forme autour d’elles.
Qui d’autre peut vendre mes données, et qui achète tout cela ?!
Tous ceux qui ont accès aux bases de données contenant des informations de valeur. Un policier peut vendre des données issues des bases « ARMOR » et « NAIS » — outre les données d’état civil, elles peuvent contenir l’historique de vos infractions et de vos poursuites, ou des informations sur les véhicules et les vérifications de plaques d’immatriculation. Un garde-frontière ayant accès à la base « GART » peut vendre l’historique de vos sorties du pays — quand, par quel moyen, avec quel passeport, avec qui et dans quelle direction vous avez quitté le territoire de l’Ukraine. Une personne ayant accès à la base de données de l’état civil peut vendre des informations sur vos proches et les membres de votre famille. Un employé du fisc peut vendre des données sur vos revenus, de même qu’un employé du Fonds de pensions. Un manager de banque peut vendre vos données d’état civil et les relevés de toutes les transactions de votre compte. Un employé du SBU peut vendre les « traces » de communications liées à votre numéro de téléphone, voire écouter celui-ci contre de l’argent, et un agent des forces de l’ordre ayant accès à la base « Ville intelligente » peut suivre vos déplacements en voiture en temps réel grâce au système de caméras urbaines.
Les personnes susceptibles de s’intéresser à vos données personnelles sont nombreuses : dans le cas le plus anodin, il peut s’agir de journalistes d’investigation qui veulent savoir où vous voyagez, obtenir le montant de vos revenus officiels par l’intermédiaire des agents du fisc, ou les données d’état civil de vos proches afin de vérifier les biens immobiliers ou les voitures qui leur appartiennent ; un époux ou une épouse jaloux peut aussi s’intéresser à votre vie privée, désireux de contrôler vos dépenses, la liste de vos appels ou d’obtenir des données sur vos localisations, pour s’assurer que vous êtes réellement allé en voyage d’affaires à Dnipro et que vous n’avez pas plutôt filé à Bali avec votre amant ou amante.
Dans les cas moins plaisants, il peut s’agir d’escrocs qui collectent vos données personnelles pour une arnaque ; de recouvreurs de créances qui étudient votre situation financière dans l’intention d’intimider vos proches ; ou de représentants du monde criminel qui vous considèrent comme une victime potentielle.
Toutes les personnes citées, susceptibles de s’intéresser à vos données, ont une chose en commun : elles ne vous veulent certainement pas du bien.
Vous avez dit que même des employés du SBU pouvaient commercer mes données. Qu’est-ce qu’un « trafic de téléphone portable » ?
Toute organisation, qu’il s’agisse d’une banque privée, d’une grande boutique en ligne ou d’un service spécial d’État, est composée de personnes vivantes avec leurs désirs, leurs ambitions, leurs vices et leurs défauts. Le fait que des membres des forces de l’ordre puissent abuser de leur position en vendant des informations à des structures commerciales est attesté par les données ouvertes du registre judiciaire et les rapports des services répressifs eux-mêmes. Par exemple, récemment, les forces de l’ordre ont annoncé l’arrestation d’un groupe de personnes, dont des employés du SBU en exercice, qui vendaient des données de connexions de téléphones mobiles d’abonnés. Selon les données publiées de l’enquête, deux mois d’« écoute » d’un numéro ont coûté 9 000 dollars. En juillet, le GBR a annoncé l’arrestation d’un employé du SBU : selon la version de l’enquête, il vendait des « traces » de connexions de téléphones mobiles au prix de 2 500 à 5 000 hryvnias par relevé pour un numéro. Malgré les informations régulières sur les arrestations d’agents entreprenants des forces de l’ordre, on peut trouver sur le marché noir des données des annonces proposant d’acheter un relevé pour un numéro ou de mettre un numéro de téléphone sous « écoute » : la problématique est claire — un faible salaire des agents de l’ordre, la possibilité (accès à l’information) et l’existence d’une demande (disposition à payer) pour celle-ci sur le marché.
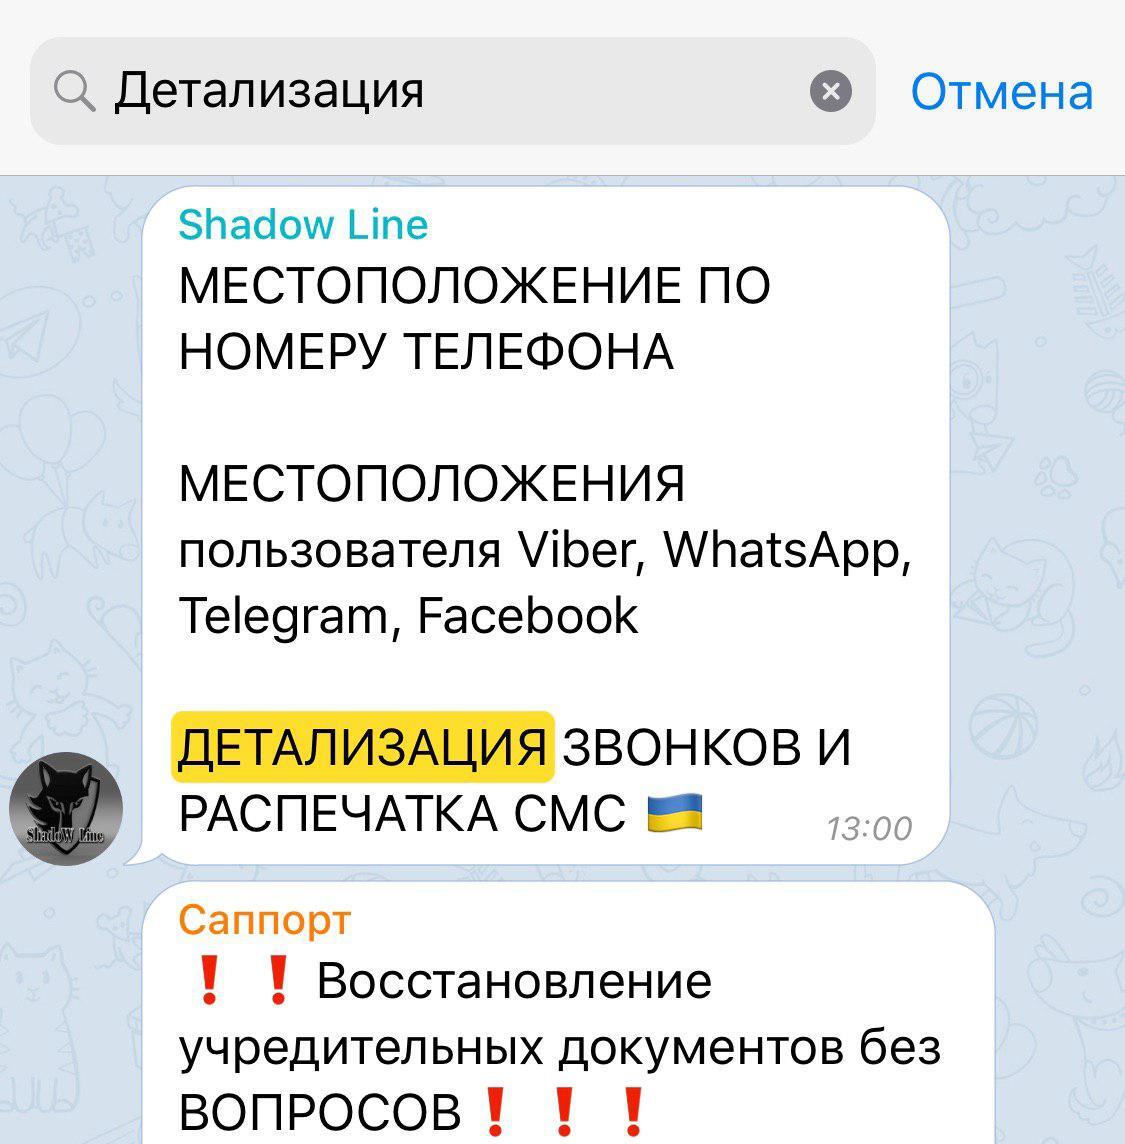
Le « trafic » d’un numéro de téléphone mobile, ou détail d’un numéro, représente les données sur la liste de vos communications (messages et appels entrants et sortants) ainsi que les données sur votre localisation (connexions aux antennes-relais) pour la période demandée — généralement 6 mois — ainsi que l’IMEI du téléphone. En outre, le détail permet de connaître les statistiques des contacts les plus appelés, ce qui permet de dresser un tableau de vos relations. Après la « physicisation » des numéros (établissement de la personne à qui appartient tel ou tel numéro), le détenteur de cette information obtient un tableau de vos relations, des informations sur vos déplacements et votre mode de vie (par exemple, où vous dormez et où vous passez vos heures de travail). Il est possible que les personnes qui s’intéressent à vous veuillent obtenir des informations pour une période déterminée : savoir où vous vous trouviez à un moment précis ou avec qui vous avez communiqué à certaines dates. Les descentes périodiques des forces de l’ordre chez les vendeurs de secrets influent sur les prix à court terme, mais le coût « revient » rapidement à son niveau.
Attendez, qu’est-ce que vous dites. Je sais que le secret des appels et de la correspondance est garanti par la Constitution, et que seul un tribunal peut autoriser l’accès à mes conversations. Comment un juge peut-il donner son autorisation si je n’ai commis aucun crime ?
Le facteur humain est la principale vulnérabilité de tout système. Le petit nombre de juges d’instruction, surchargés de travail, examinant des dizaines de requêtes par jour, contraints par des délais de 24 ou 72 heures (délai dans lequel le juge est tenu d’examiner la requête selon le code de procédure pénale) ne peuvent physiquement pas examiner la requête comme il convient. Dans de telles conditions, l’examen et l’acceptation de la requête de l’enquêteur revêtent plutôt un caractère formel : il serait naïf de penser que le juge analysera la requête, « physicisera » lui-même les numéros de téléphone, établira leurs propriétaires et vérifiera leur lien avec la procédure pénale concernée. Il est probable que le juge se contentera d’accepter la requête, en rendant une décision copiée par son assistant depuis une clé USB apportée par le procureur.
Les forces de l’ordre eux-mêmes peuvent « insérer » les numéros de téléphone voulus dans les affaires pénales d’autrui : il s’agit souvent de procédures pénales qualifiées de « terrorisme », « haute trahison », « financement du terrorisme » et d’autres affaires liées à la sécurité publique ou d’État.
Insérer des numéros étrangers ou même des personnes précises dans une procédure commode est une pratique courante. Par exemple, le conseiller du ministre pour les territoires occupés, Iouri Grymtchak, a été arrêté pour soupçon d’escroquerie dans le cadre de l’affaire de l’agression de Tetiana Tchornovol en 2014. La raison : le département des enquêtes spéciales du Parquet général a perdu le droit d’instruire de nouvelles affaires pénales après 2018, mais ne voulait pas transmettre cette affaire retentissante au GBR.
Par ailleurs, les opérateurs de téléphonie mobile eux-mêmes transmettent souvent aux forces de l’ordre les relevés sans décision de justice.
Avertissement.
Ce document présente des exemples d’annonces de vente de données personnelles sur internet. La rédaction de TK Media attire l’attention sur le fait que la plupart d’entre elles sont publiées par des escrocs, et que la vente et l’achat d’informations personnelles constituent une infraction prévue par le Code pénal, passible d’une peine de prison pouvant aller jusqu’à 7 ans. La rédaction de TK Media met en garde contre toute tentative d’acheter les informations personnelles d’autrui. Vous pouvez perdre votre argent ou votre liberté.
Peut-on aussi écouter mes conversations ? Qui et pourquoi a besoin de mes conversations ?
Vos conversations peuvent être écoutées par les services répressifs ayant le droit de capter des informations sur les réseaux de télécommunications (jusqu’à récemment, ce droit n’appartenait qu’au SBU et au ministère de l’Intérieur, et depuis l’adoption du projet de loi 1009, il a été accordé également à la NABU et au GBR), ou par d’autres personnes disposant d’équipements spéciaux.
Si votre numéro est mis sur écoute « double », les personnes intéressées peuvent obtenir des enregistrements audio de vos conversations téléphoniques, lire vos messages textuels, et le faire en « temps réel ».
La valeur principale peut parfois résider non pas dans vos conversations téléphoniques, mais dans vos échanges dans les messageries ou le contenu de votre courrier électronique. L’« écoute » peut aider à accéder à votre messagerie ou à votre compte sur le réseau social Facebook, si le numéro de téléphone surveillé y est lié. Dans ce cas, vos adversaires peuvent effectuer une « réinitialisation du mot de passe » via le bouton « mot de passe oublié » et « rétablir » l’accès au compte en votre nom, en « confirmant l’identité » par la saisie du code à usage unique envoyé par le service de messagerie ou le réseau social sur votre téléphone mobile. Souvent, ces opérations ont lieu en pleine nuit, quand vous dormez et ne vous doutez de rien : pendant ce temps, vos ennemis peuvent accéder au compte, archiver la correspondance, voire faire une déclaration publique en votre nom.
Les escrocs sur internet ont également intérêt à intercepter les SMS, car l’authentification à deux facteurs par SMS est souvent utilisée comme moyen de confirmation d’identité sur diverses plateformes de cryptomonnaies. Aux États-Unis, de nombreux crypto-entrepreneurs ont été victimes de ces escrocs, et le préjudice, sous forme d’argent volé dans des portefeuilles de cryptomonnaies, est estimé à des dizaines de millions de dollars. Cela dit, aux États-Unis, les escrocs n’utilisent pas les services des agences de renseignement, mais trompent les employés des opérateurs de téléphonie mobile, en récupérant les numéros de téléphone de leurs victimes grâce à des méthodes d’ingénierie sociale.
Une autre activité populaire des escrocs est le chantage à la pornographie. Les escrocs piratent les comptes d’utilisateurs sur les réseaux sociaux et iCloud, en choisissant des victimes insouciantes ayant un faible niveau de protection de leurs comptes, puis font chanter en menaçant de publier des correspondances intimes ou des contenus photo ou vidéo explicites. Cela dit, l’interception des SMS n’est pas le seul moyen de piratage de compte, ni le plus simple.
Cela semble effrayant. Comment protéger mon courrier électronique et mes comptes sur les réseaux sociaux, si recevoir des SMS sur mon numéro de téléphone n’est pas un moyen fiable ?
Pour protéger vos données, il convient de respecter plusieurs règles.
Liez votre adresse e-mail, vos comptes sur les réseaux sociaux Facebook, Instagram, Twitter et vos comptes de messagerie à un nouveau numéro de téléphone. Ce numéro doit être connu de vous seul — ne le communiquez pas à vos connaissances, collègues ou proches. Ne l’utilisez pas au quotidien et ne le laissez pas comme contact lors de l’utilisation d’autres services — banques, taxis ou magasins.
N’insérez pas la carte SIM au numéro secret dans votre téléphone, qui est votre appareil principal. Grâce à l’IMEI de votre téléphone, les forces de l’ordre peuvent connaître tous les numéros dont les cartes SIM ont jamais été insérées dans l’appareil. Ainsi, votre numéro de téléphone deviendra connu, et toutes vos démarches perdront tout leur sens.
N’alimentez pas votre numéro secret via la banque en ligne depuis votre compte. Ainsi, cette opération restera dans le relevé de vos transactions bancaires, et les démarches effectuées perdront tout leur sens. Il est préférable de le faire avec une carte de recharge à usage unique (vous savez, celles qu’on gratte avec une pièce ?) ou via un terminal iBox. Dans ce dernier cas, il ne faut pas s’authentifier sur le terminal ni confirmer son identité en indiquant votre numéro principal.
Achetez un téléphone à touches simple et bon marché, puis jetez-le, ou achetez un téléphone à IMEI nul pour un usage permanent (de telles solutions se trouvent sur internet ou sur les marchés de radioamateurs). N’oubliez pas que les numéros de téléphone liés aux messageries doivent être mis à jour au moins une fois tous les six mois, pour éviter les situations désagréables : les opérateurs revendent les numéros inactifs à de nouveaux clients.
Activez l’authentification en deux étapes dans les paramètres de votre messagerie, de vos réseaux sociaux ou de vos messageries. N’utilisez pas la réception de SMS sur votre téléphone comme authentification en deux étapes.
Installez Google Authenticator — l’application qui génère des codes à usage unique à saisir comme authentification à deux facteurs à chaque connexion depuis un nouvel appareil. Ainsi, un malfaiteur ne pourra pas accéder au compte s’il n’a pas un accès physique à votre appareil.
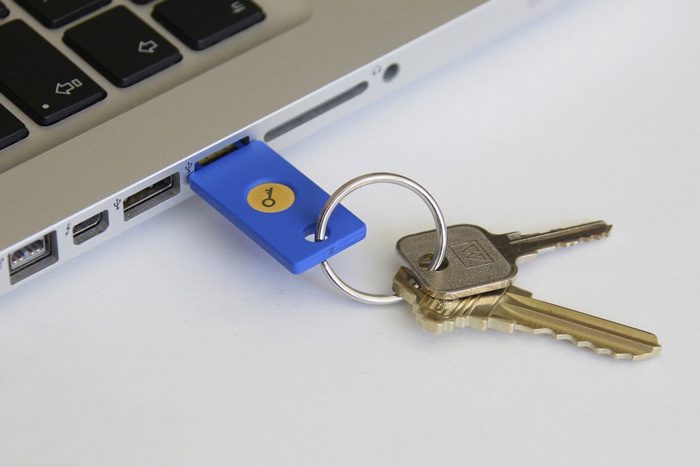
Autre méthode de protection « physique » — les jetons. Un jeton est une clé cryptographique utilisée pour l’authentification et l’identification du titulaire. Pour confirmer votre identité, il faut l’insérer dans l’appareil. On peut facilement acheter un jeton dans de nombreuses boutiques en ligne, puis le configurer comme moyen d’authentification dans les paramètres de votre messagerie ou de votre réseau social.
Pour l’authentification en deux étapes, Google, Facebook et Apple proposent également une confirmation via votre appareil principal : cela signifie qu’en cas de tentative de connexion, vous recevrez une notification vous proposant de cliquer sur « oui » ou « non ».
Et comment protéger mon numéro de téléphone principal ? Celui que j’indique aux banques et que j’utilise à des fins personnelles.
Il faut veiller à la protection de votre numéro de téléphone personnel lié à la banque en ligne, au minimum si le sort de vos économies bancaires vous importe.
En août, la cyberpolice a annoncé l’arrestation d’un groupe de malfaiteurs qui dérobaient de l’argent sur les comptes bancaires d’Ukrainiens ordinaires. Selon l’enquête, les escrocs achetaient sur le marché noir des bases de numéros de téléphone de clients de banques, puis faisaient un duplicata de carte SIM via le service de « rétablissement du numéro » dans les centres de service des opérateurs de téléphonie.
Après avoir obtenu une copie de la carte SIM, les escrocs s’authentifiaient dans la banque en ligne de la victime et transféraient l’argent sur leurs propres comptes (à noter qu’on peut sans peine acheter sur internet une carte bancaire établie au nom d’une personne fictive ; des personnes dans le besoin vendent leurs données de passeport et ouvrent à leur nom des comptes bancaires, après quoi des intermédiaires les revendent sur internet). Les victimes étaient principalement des titulaires de comptes de salaire — enseignants, personnel des établissements de santé, du secteur social. Au total, selon les forces de l’ordre, les escrocs ont dérobé environ 1,5 million de hryvnias.
De tels schémas sont rendus possibles par les faibles protocoles de sécurité des opérateurs de téléphonie mobile, qui permettent de rétablir un numéro de téléphone sans confirmation adéquate de l’identité du titulaire. Pour créer un duplicata de carte SIM, selon les règles de chaque opérateur, l’escroc doit citer les trois derniers appels entrants ou sortants les plus fréquents et le montant de la dernière recharge du numéro de téléphone.
Les données sur vos appels entrants et sortants peuvent être fournies par le détail du numéro de téléphone, qui peut également être acheté sur le marché noir, et le montant de la dernière recharge peut être connu en rechargeant soi-même le numéro via un terminal.
Vous pouvez protéger votre numéro de téléphone contre la création d’un duplicata par des tiers. Pour cela, votre numéro doit être sous contrat.
Dans ce cas, pour créer un duplicata de carte SIM, le demandeur devra présenter son passeport et passer une identification. Bien sûr, il est possible que les malfaiteurs parviennent à falsifier vos documents ou à soudoyer un employé du centre de service, mais, en règle générale, les escrocs recherchent une « proie plus facile » et évitent les tâches de haute difficulté, tandis que « son homme au centre de service » sera très probablement tenu responsable d’avoir remis un duplicata de carte SIM à une personne extérieure, ce qui peut potentiellement mener à la découverte de tous les participants à la collusion.
- Souscrivez un numéro sous contrat dans le centre de service de votre opérateur ;
- Désactivez, dans les paramètres de votre banque en ligne, la confirmation d’identité par SMS.
L’interception de messages est-elle la seule façon de pirater une messagerie électronique ?
L’une des méthodes les plus répandues de piratage des boîtes mail est le « phishing ». Il existe différents types de phishing, qui se distinguent par leurs méthodes, leur style et leur approche. Le but d’un courriel d’hameçonnage est d’attirer votre attention, de vous inciter à cliquer sur un lien ou à ouvrir un document joint, puis de saisir le mot de passe de votre boîte, en le transmettant au malfaiteur. En outre, en téléchargeant un fichier, votre ordinateur peut être infecté par un logiciel malveillant.
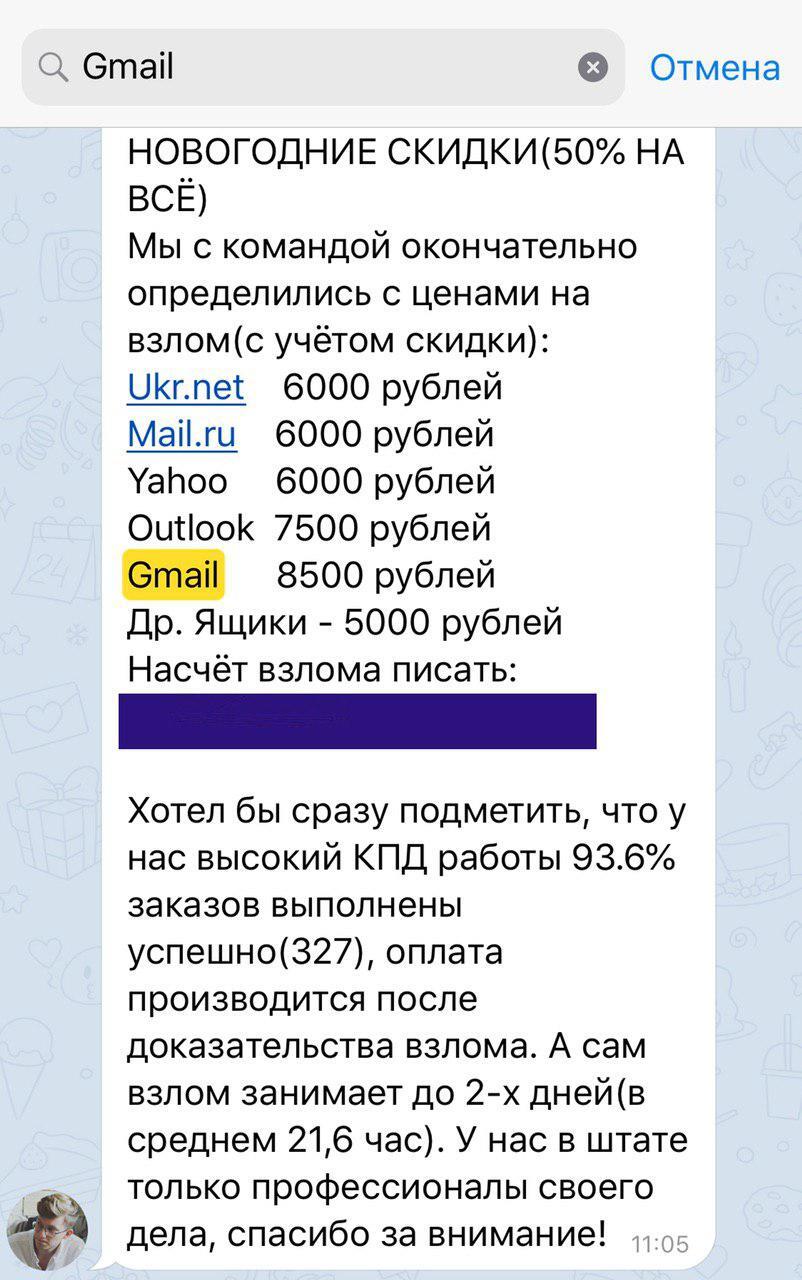
Donner soi-même son mot de passe à un escroc ? Cela peut sembler impossible, mais tout dépend de la qualité du message. La qualité du phishing dépend du niveau du spécialiste. Plus le spécialiste connaît bien la cible, plus il a de chances de trouver la bonne approche. Par exemple, vous faites l’objet d’une enquête et vous recevez sur votre boîte un courrier de l’enquêteur avec une convocation à un interrogatoire. Ou un collègue de travail envoie un rapport avec le titre d’un document qui n’éveille aucun soupçon. Ou vous êtes journaliste et recevez un courrier contenant une requête en justice au nom d’un personnage de vos articles. Souvent, les hameçonneurs falsifient l’adresse de l’expéditeur, en créant une boîte électronique similaire avec une seule lettre de différence ; mais les technologies modernes permettent même de remplacer entièrement l’adresse de l’expéditeur.
Je communique sur Telegram, c’est la messagerie la plus sûre, qui ne partage pas mes données avec les services spéciaux d’aucun État. Je suis donc serein quant à la confidentialité de ma correspondance.
Malgré les avantages concurrentiels évidents de Telegram par rapport aux autres messageries, il a ses inconvénients. Par exemple, Telegram est presque la seule messagerie populaire qui rétablit l’historique de vos discussions (hors discussions secrètes) lors d’une connexion depuis un nouvel appareil. Ainsi, si votre adversaire accède à votre compte en interceptant le SMS avec le code, il pourra, en se connectant, accéder à l’intégralité de l’historique de vos échanges.
Cependant, Telegram est effectivement la messagerie la plus sûre parmi les populaires, à condition de respecter certaines règles de sécurité :
- Pour les sujets délicats, mieux vaut communiquer dans des discussions secrètes entre deux personnes ;
- Activez le minuteur de destruction des messages (1 heure / 1 jour / 1 semaine) ;
En définissant un mot de passe cloud, vous pourrez protéger votre compte contre les intrusions non autorisées. Ainsi, même si quelqu’un intercepte le SMS avec le code et passe avec succès la première étape d’authentification, il devra saisir un mot de passe supplémentaire que vous aurez défini à l’avance. Si votre interlocuteur ne connaît pas le mot de passe que vous avez défini, il ne pourra pas accéder au compte.
Bien sûr, vous pouvez objecter en citant Signal ou Wickr comme messageries au système de sécurité, à votre avis, meilleur, ou vous pouvez même être un fan de la communication via des jeux d’échecs dans une application, mais la vérité est que le nombre de personnes qui utilisent ces messageries dans les réalités ukrainiennes est extrêmement faible, et obliger de force chaque interlocuteur à installer, s’inscrire et se familiariser avec la messagerie que vous avez choisie ne sera guère pratique pour vous deux.
Si des malfaiteurs ont intercepté le SMS avec le code, peuvent-ils contourner le mot de passe supplémentaire dans Telegram ?
Telegram permet de « réinitialiser » le mot de passe cloud. Cette possibilité est prévue au cas où vous auriez réellement oublié le mot de passe mais devriez malgré tout accéder à votre compte. Telegram vous proposera de confirmer votre identité en recevant un code d’accès à usage unique sur l’adresse électronique indiquée lors de la configuration du mot de passe cloud, ce qui constitue à son tour une fenêtre d’opportunité pour les malfaiteurs.
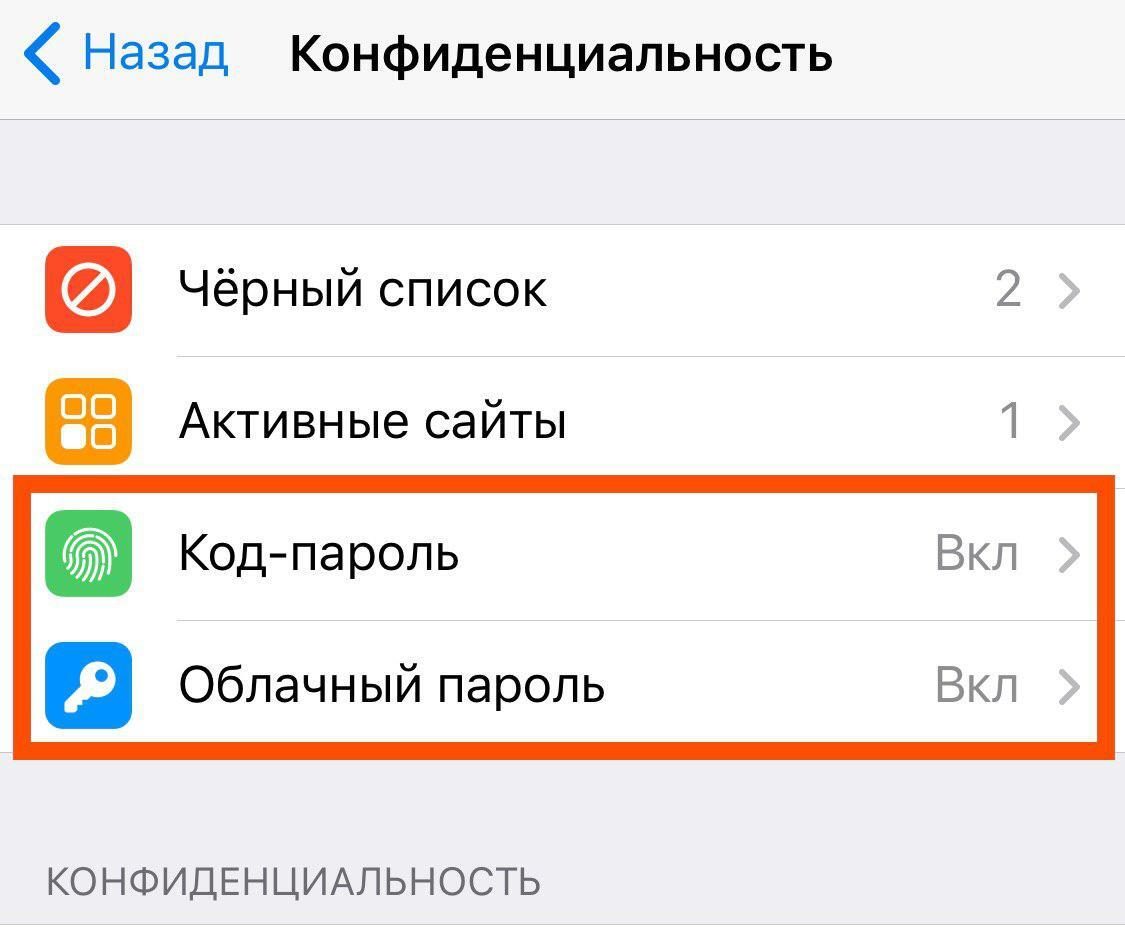
Pour éviter les ennuis, il convient de créer et d’indiquer, lors de la configuration du mot de passe cloud, une adresse électronique spécialement créée pour cette opération. Personne d’autre ne doit connaître cette boîte : c’est-à-dire que vous ne devez pas l’utiliser à d’autres fins, y tenir une correspondance ou la renseigner sur d’autres services (la laisser comme adresse de contact auprès d’employés de banques, vous inscrire avec elle sur Glovo ou Uber).
Et si on m’arrachait mon téléphone des mains ?
Les précautions décrites vous protègent contre une intrusion à distance dans vos comptes, mais les informations qui intéressent vos adversaires peuvent se trouver physiquement sur votre appareil. C’est pourquoi il n’est pas exclu que vos ennemis décident de s’emparer physiquement de votre téléphone. Cela peut être fait par les forces de l’ordre, en perquisitionnant votre logement, votre voiture ou votre bureau, ou par des voleurs qui vous guettent dans une ruelle le soir. Pour protéger votre téléphone, il convient de respecter les règles suivantes.
- Désactivez la fonction de déverrouillage du téléphone par Face ID ou empreinte digitale. Le progrès technique nous permet de déverrouiller le téléphone d’un regard ou d’un contact du doigt, mais n’en doutez pas, les forces de l’ordre en profiteront facilement en approchant le téléphone de votre visage ou en appuyant de force votre doigt sur le bouton Home. Utilisez un code d’accès classique ;
- Configurez le formatage automatique de l’appareil après 10 saisies erronées du code d’accès ;
- Configurez des codes d’accès supplémentaires pour l’accès à chaque messagerie. C’est possible avec Telegram, WhatsApp et Line. Malheureusement, la messagerie Facebook et Instagram ne le permet pas. Réduisez au minimum la communication dans les messageries non protégées à la discussion sur la météo à la fenêtre ;
- Ne faites pas de captures d’écran des correspondances. Si vous avez besoin de faire une capture d’écran d’une conversation, ne la conservez pas longtemps sur l’appareil ;
- Pour les sujets délicats, communiquez dans des discussions secrètes Telegram avec un minuteur de destruction des messages. Telegram permet de régler le minuteur d’autodestruction d’un message à une heure, un jour ou une semaine ;
- Prenez l’habitude de nettoyer les conversations et les photos inutiles une fois par mois. Mettez un rappel dans votre agenda pour ne pas l’oublier ;
- Toutes les photos souvenirs importantes, les documents, les photos intimes d’anciens partenaires, ou vos photos personnelles, comme tout ce qui n’est pas destiné à des yeux étrangers, sont préférablement conservés dans un service cloud fiable, dont le compte ne doit pas être lié à votre adresse principale ou à votre numéro de téléphone. Ne conservez pas longtemps sur votre appareil principal les données qui pourraient vous compromettre ;
- Tenez vos notes et écrits personnels dans des services permettant d’établir un code d’accès supplémentaire. Par exemple, Evernote. Les notes standard sur les appareils iOS permettent elles aussi de définir un code d’accès supplémentaire.
Super, j’ai fait tout ce que vous avez dit : j’ai installé des codes d’accès supplémentaires et désactivé Face ID ! Maintenant, si les forces de l’ordre prennent mon téléphone, elles ne pourront pas le déverrouiller ?
Cela ne dépend que de vous. Il est important de se rappeler que les forces de l’ordre ne se creuseront pas la tête à essayer toutes les combinaisons possibles à six chiffres : elles travailleront avec les personnes qui connaissent la bonne réponse à la question qui les intéresse. Vous avez fourni beaucoup d’efforts pour bâtir votre ligne de défense, en tendant des pièges et en construisant un avant-poste numérique, mais la principale vulnérabilité de votre stratégie de protection, c’est vous et les personnes qui vous entourent. On vous dira que vous êtes tenu de fournir votre code d’accès à un agent des forces de l’ordre, on fera pression, on menacera et on recourra même à la force physique pour vous arracher la bonne réponse. Les forces de l’ordre augmenteront la tension et intensifieront la pression, en choisissant les méthodes susceptibles de fonctionner.
Le blogueur et ancien conseiller du ministre de la Politique d’information, Alexandre Baraboshko, a été arrêté en novembre 2018 par des employés du parquet militaire dans l’un des restaurants. Pendant que les forces de l’ordre le conduisaient chez lui pour la perquisition, elles tentaient d’obtenir le mot de passe de son iPhone, car la fonction FaceID avait été désactivée sur l’appareil. À chaque mauvaise réponse, on le frappait à la tête. Le lendemain, le tribunal de district de Pechersk l’a placé en détention provisoire à la SIZO de Loukianivska, avec une alternative de caution de 3,5 millions de hryvnias. Dans le but d’obtenir le mot de passe du téléphone, les forces de l’ordre se sont entendues avec l’administration de la SIZO pour que le blogueur soit placé dans la prétendue « cellule de presse », où, pendant plusieurs jours, des détenus, en échange d’avantages accordés par l’administration de la SIZO, lui ont arraché le mot de passe du téléphone. Les méthodes et la persévérance dépendent de l’intérêt que vos adversaires portent aux informations présentes sur votre appareil.
Une dernière question. Si je mène une correspondance professionnelle dans une messagerie liée à un numéro étranger et que j’utilise un pseudonyme, les forces de l’ordre peuvent-elles prouver que c’est bien moi qui utilisais ce compte ?
Oui. Par exemple, si, lors d’une perquisition autorisée, en présence de témoins, on saisit votre téléphone sur lequel la messagerie est installée et votre compte-pseudonyme ouvert. Une autre option : si l’un de vos interlocuteurs ou collègues fait une déposition et confirme à l’enquête que c’est bien vous qui utilisiez ce compte. Dans ce cas, ce sera « votre parole contre celle du témoin », et le poids de la version de l’accusation dépendra du nombre de témoins ayant fait des dépositions similaires et du contexte des correspondances. L’admissibilité des preuves recueillies et le bien-fondé du soupçon seront évalués par le tribunal. Cependant, les forces de l’ordre s’intéressent souvent non pas à prouver votre culpabilité, mais à accéder à vos secrets d’entreprise.
Pour éviter les incidents désagréables, il convient de respecter les règles suivantes :
- Évitez de vous interpeller par vos noms et ne partagez pas de données personnelles : scans de passeports ou documents personnels ;
- Menez les conversations sur les sujets délicats dans des discussions secrètes avec un minuteur de destruction des messages ;
- Certaines messageries permettent de supprimer les messages à la fois de votre appareil et de celui de votre interlocuteur. Il est recommandé d’utiliser cette fonction périodiquement ;
- Essayez de mener vos conversations comme si quelqu’un d’autre les écoutait.
J’ai beaucoup de discussions de groupe de travail. Je veille à la protection de mes comptes, mais comment être sûr que mes collègues font de même ? Certaines correspondances ne sont pas destinées à des yeux étrangers.
Le respect du secret de la correspondance personnelle, tout comme la sexualité sans risque, relève de la responsabilité de tous les participants. Vous ne pouvez pas être sûr à 100 % que votre interlocuteur ne transmet pas de captures d’écran de vos échanges à des tiers, ou que le mot de passe de sa boîte électronique n’est pas la date de naissance de son enfant, ce qui, sans l’ombre d’un doute, serait aussi touchant qu’imprudent.
Depuis notre jeunesse, nous savons que les rapports sexuels non protégés comportent des risques, mais qui a dit que le comportement insouciant sur internet ou les canaux non sécurisés d’échange d’informations n’ont pas de conséquences ? Comme dans le cas des maladies vénériennes dans les pays peu développés, seules un travail systématique d’éducation et de sensibilisation peuvent préserver votre entreprise des conséquences désagréables, c’est-à-dire seulement vous, en tant que dirigeant de l’entreprise, car sans compréhension des menaces stratégiques et sans volonté politique venant d’en haut, il n’y aura personne pour donner l’impulsion à l’autoformation.
Seuls l’introduction de normes de sécurité d’entreprise et une formation systématique des employés permettent de neutraliser les risques.
Procédez à l’inventaire des processus, déterminez comment s’effectue l’échange d’informations et évaluez les risques. Faites-en un jeu : imaginez que vous êtes un raider, un procureur ou un concurrent déloyal et que vous devez « pirater » votre entreprise. Comment vous y prendriez-vous ? Quelles vulnérabilités voyez-vous ? Sur quels boutons faut-il appuyer ? Quelle sera la brèche dans la défense de votre entreprise ?
- Consacrez une journée à l’inventaire de vos comptes personnels et professionnels ;
- Déterminez les principaux canaux de communication ;
- Déterminez les zones à risque ;
- Travaillez à leur élimination.
Le respect de ces recommandations peut vous aider à éviter des problèmes désagréables à l’avenir.
Outre l’introduction de règles de sécurité de l’information pour les employés, un système de contrôle et de vérification de leur respect est également nécessaire. Vos employés et collègues peuvent négliger les règles établies, par bêtise, insouciance, ou en pensant que cela ne les concerne pas. En conséquence, la négligence d’autrui et le mépris des consignes de la direction peuvent mettre en danger vous et votre entreprise.
Si vous êtes propriétaire d’une entreprise de n’importe quelle taille et chiffre d’affaires, votre société doit avoir un spécialiste technique dont les compétences doivent être un peu plus étendues que la capacité d’installer Windows, de mettre à jour Office ou d’installer un antivirus (même si ce dernier point est important). Il peut s’agir d’un administrateur système ou d’un responsable du département de sécurité réseau — vous pouvez trouver n’importe quel beau nom qui vous plaira et qui satisfera les ambitions de votre employé. Les responsabilités du spécialiste doivent comprendre la sécurité des données d’entreprise, la surveillance des menaces et la prévention des fuites de données. Vos données doivent être conservées sur un serveur propre, qui ne doit pas se trouver physiquement dans le bureau. Quelqu’un a copié des fichiers de l’entreprise sur une clé USB ? Il a infecté l’ordinateur d’un virus ? Vos spécialistes de la sécurité doivent le savoir. Les spécialistes techniques doivent travailler en interne, mais ne pas fréquenter leurs collègues, afin d’éviter le développement de relations personnelles.
Il faut aussi veiller à la sécurité physique du bureau, en vérifiant périodiquement les locaux pour détecter les micros et les écoutes. Vous pouvez considérer votre bureau comme une forteresse, mais si l’on trouve des écoutes dans le bureau du chef du parquet anticorruption, du président du tribunal administratif de district ou du directeur du GBR, qu’êtes-vous de mieux ?
Mieux vaut disposer d’un bon protocole de sécurité pour votre entreprise que de lire le procès-verbal d’une perquisition ou d’une arrestation.
Bon, c’est très intéressant, mais je ne pense pas que cela me concerne. Je suis loin de la politique et des grosses sommes d’argent, je ne suis qu’un juriste d’entreprise / manager / comptable / attaché de presse / secrétaire / chauffeur / agent de sécurité / administrateur système.
C’est une idée reçue répandue. Chaque personne s’est un jour trouvée dans des situations conflictuelles, et chacun, au cours de sa vie, s’est attiré un certain nombre de rivaux, d’ennemis ou d’adversaires. Il n’est pas nécessaire d’être homme politique, journaliste, militant ou homme d’affaires pour avoir des adversaires ; il n’est pas nécessaire d’être riche pour attirer l’attention des escrocs ; il n’est pas nécessaire d’être criminel pour que les forces de l’ordre s’intéressent à vous.
Ce ne sont peut-être pas vous qui intéressez les forces de l’ordre ou les escrocs, mais les personnes avec lesquelles vous communiquez. Par exemple, la direction de votre entreprise, vos partenaires commerciaux, vos clients, vos proches amis, ou un parent éloigné devenu l’objet de l’attention de personnes intéressées. La correspondance personnelle d’un comptable et les ragots d’une secrétaire avec leurs collègues sur la direction peuvent en dire plus sur le véritable objet d’attention que lui-même.
Volodymyr Koval

Attaques russes en région de Dnipropetrovsk : deux morts et sept blessés

Les forces de défense frappent quatre postes de commandement de drones russes en une journée, dont un à Berdiansk

Le Royaume-Uni menace de sanctions les proches du Kremlin. La Pologne prête à transférer des munitions à l'Ukraine

La Russie annonce la fin des « exercices planifiés » en mer Noire

Ministère de l'Intérieur : de faux troubles préparés près du Bureau du président avec du faux sang

Un autre adjoint de Klitschko visé par un soupçon des forces de l'ordre

Une manifestation contre la guerre en Ukraine organisée à Berlin. L'UE se prépare à un éventuel arrêt des livraisons de gaz par la Russie
La Corée du Nord a tiré un missile balistique sur une distance record depuis cinq ans
Des pêcheurs irlandais ont contraint la Russie à reporter des exercices navals

Les sanctions américaines en cas d'invasion de l'Ukraine pourraient détruire entièrement l'économie russe, selon le NYT
