
「盗聴 — 9000ドル」。闇データ市場の仕組みと、プライバシーを守るために何をすべきか?
「恥ずかしい質問」で探る、個人データの安全について。
携帯通信会社、銀行、ネットショップ、タクシーサービスは、今日では私たちが想像する以上に私たちのことを知っている。私たちは現代文明の恩恵と引き換えに、自分の個人データを自ら手放している。
タクシーアプリや宅配サービス、ネットバンキング、そして現代社会の生活に欠かせないあらゆるサービスを利用する際、私たちは身上情報、通話関係の情報、ライフスタイルに関する情報を共有し、その後はこの情報の行方をコントロールできなくなる。
さらに多くのデータを国家も収集しており、国家は特に市民の通話や通信の秘密を制限する権限を持っている。
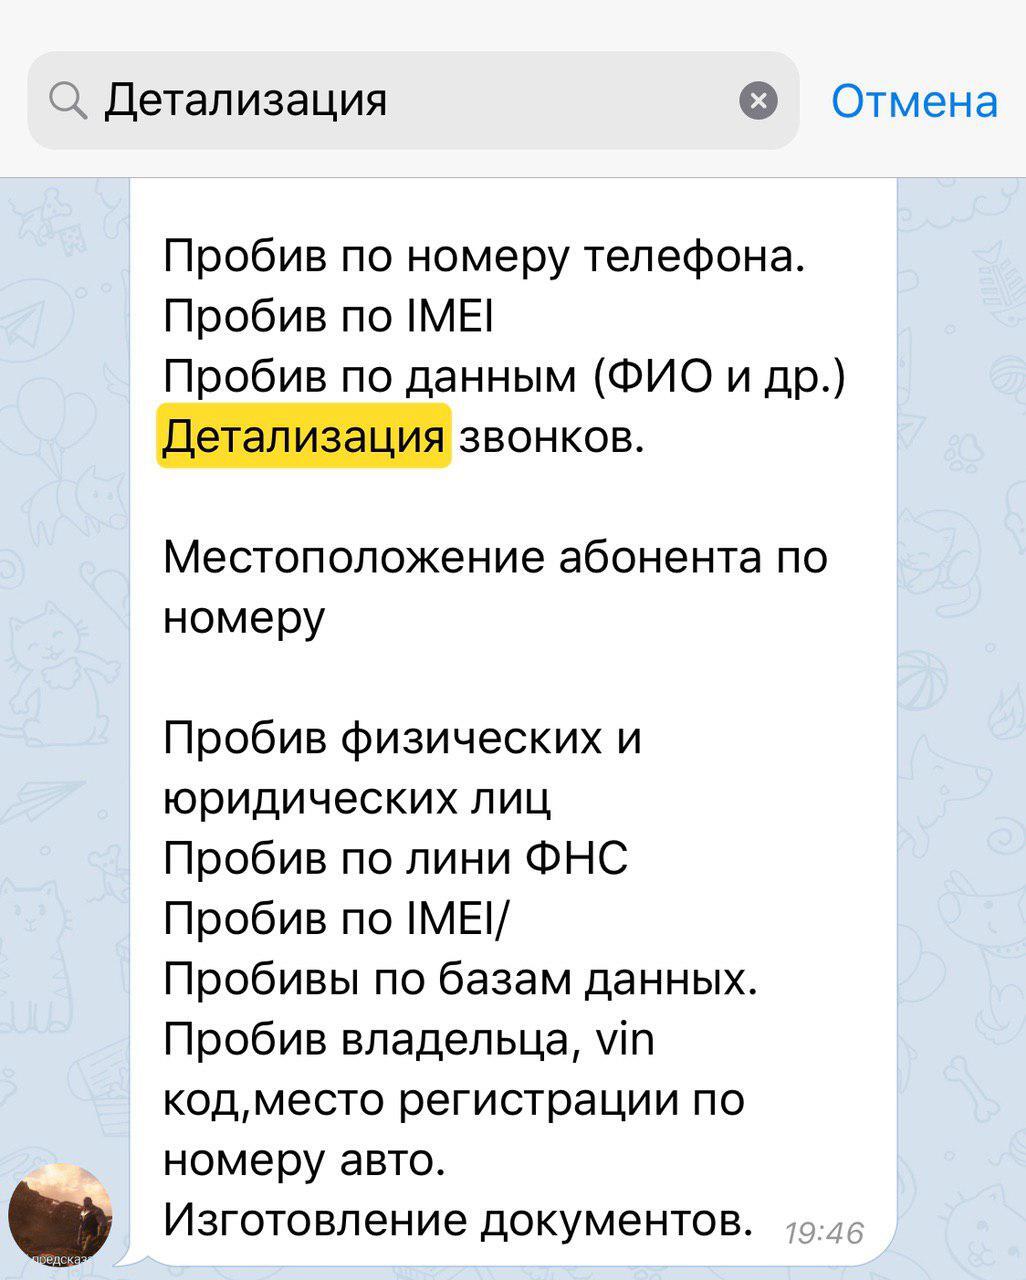
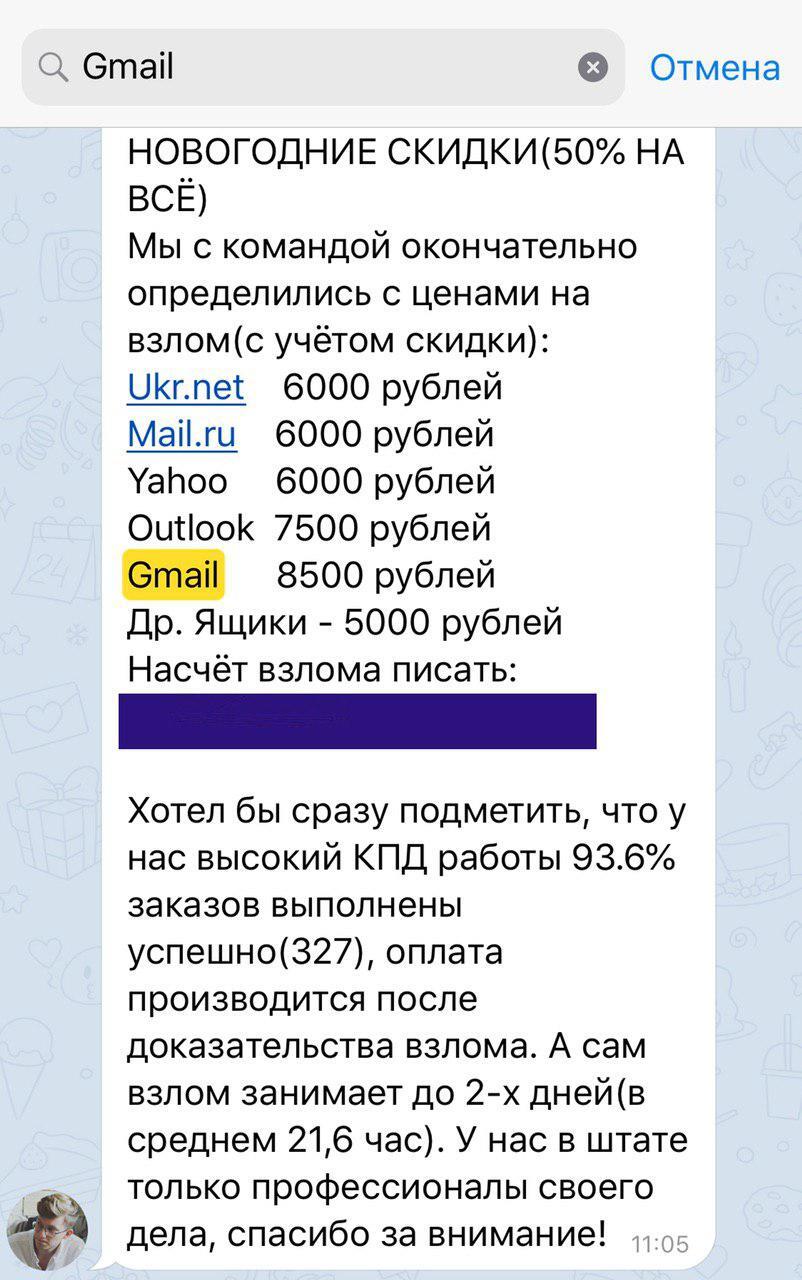
銀行口座の取引明細から電話の盗聴まで、こうした情報のすべては「闇市場」で自由に購入できる。商業サービスや国家機関の腐敗した職員のおかげで、ジャーナリスト、ハッカー、詐欺師、犯罪組織の関係者にとって大きな活動の場が開かれている。
編集部TK Mediaは、「闇データ市場」がどのように機能するか、そしてデジタル時代においてプライバシーの権利を守るために何をすべきかを調査した。
銀行やサービスの職員が私のデータを第三者に売ることができると聞きました。本当ですか?
こうした慣行が存在することは、裁判所の登録簿のデータや、インターネット上の多数の広告が示している。ノヴァヤ・ポシュタの職員は、売ることができ、あなたの身上情報(住所、電話番号、サービス利用データ)を100〜500フリヴニャで詐欺師に売ることができる。また、銀行の職員は渡すことができる。あなたの身上情報や口座明細を、データの内容、顧客の身元、関連するリスクに応じて、500フリヴニャから300ドルの報酬で悪意ある人物に渡す。
特定の人物に対する個別の照会だけでなく、ネット上では銀行、ネットショップ、メールサービス、取引プラットフォーム、さらには国家機関の顧客の身上情報データベースを購入することもできる。そのため、タクシーサービスやネットショップがあなたの電話番号を知っていて、広告SMSスパムを送りつけてくることに驚かないでください。また、ミハイル・ポプラフスキーが自身の記念コンサートに招待してくるのも同じ理由です。
データベースの価格は、顧客数、情報の新しさ、売り手の野心、買い手の支払い能力によって決まる。一般的に、インターネットでデータベース一つを1000フリヴニャから数百ドルで購入できる。そのためにダークネットに入る必要はない。個人データは多数のテレグラムのチャットで売られている。
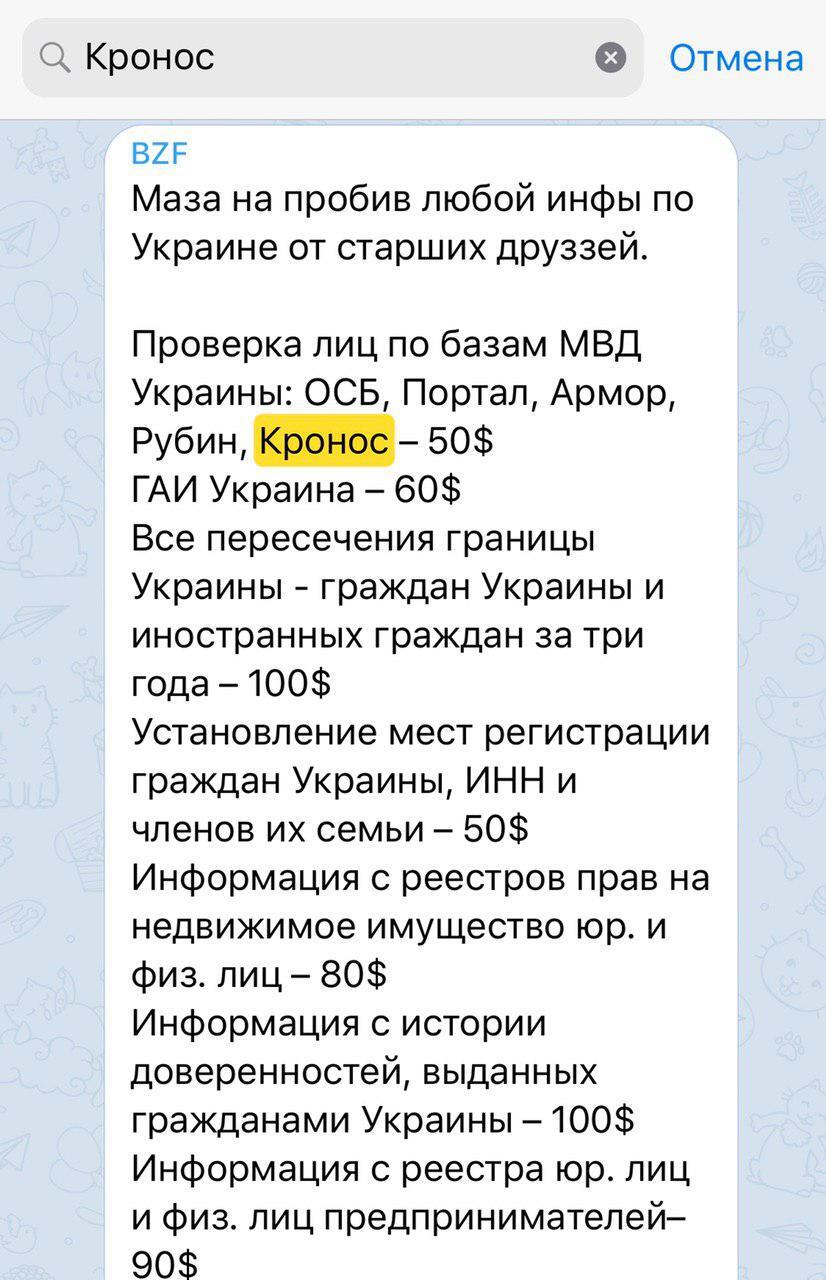
あなたの個人データは、それにアクセスできるすべての人が売ることができ、その価値があり、代金を払う人がいる場合に限られる。どんなに評判の良い公開企業や組織でも、マーケターが築き上げた輝かしい評判であっても、それはブランドであり、その背後には普通の人々がいる仮想のイメージにすぎない。
あなたの個人データを扱うのは、企業の階層の中で低賃金の役職に就く下級・中間管理職であり、彼らは少ない労力で追加収入を得ることに容易に誘惑される。これらすべてと需要の存在は、個人データの取引が繁盛するための好ましい土壌となっている。
誰か部外者が私の口座の取引を調べるのは嫌です。どうすればそれを防げますか?
あなたが自分の個人データをサービスと共有したり、そのサービスを利用したりする時点で、あなたのデータと利用履歴が第三者に渡される可能性があることを考慮すべきです。
場合によっては、詐欺師があなたのデータを入手するのが実際に難しくなります。
例えば、プリヴァトバンクのVIPクライアントであれば、普通の職員はあなたの身上情報と明細にアクセスできません。VIP窓口の担当者か、銀行の保安部門の職員だけがあなたのデータにアクセスできます。これにより、詐欺師は組織内に適切な「コネ」がない限り作業が格段に難しくなり、依頼者にとってのコストが上がり、銀行職員にとってのリスクも高まります。
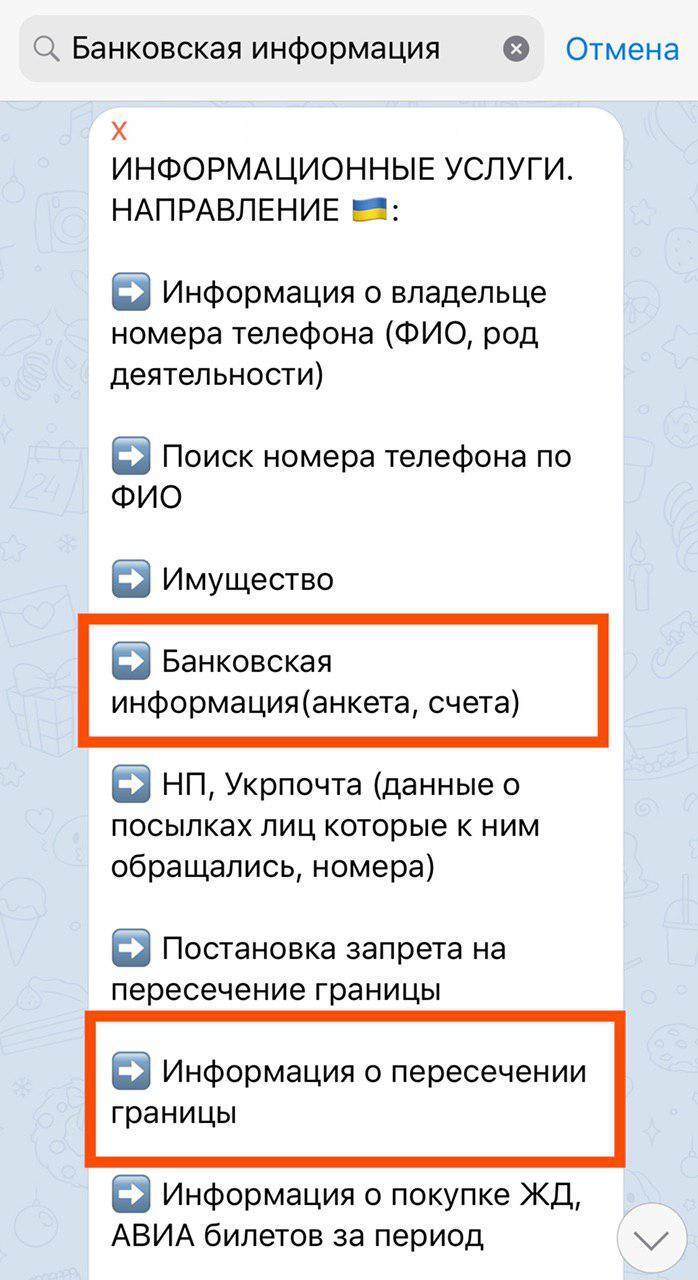
また、データの取引は大手銀行や商業チェーンで盛んであることに注意することも重要です。プリヴァトバンク、オシャドバンクなどで、小規模な銀行では少ない。理由は明らかで、顧客が多いほどデータも多く、その周りに「市場」が早く形成されるからです。
他に誰が私のデータを売ることができ、そもそも誰がこれらすべてを買うのですか?!
データベースに価値のある情報を含むデータへのアクセス権を持つ全員。警察官はデータを売ることができ、「アルモル」と「ナイス」のデータベースから、身上情報のほか、あなたの違反歴や責任追及の履歴、あるいは車両情報やナンバープレートの照会情報を売ることができる。「ガルト」データベースにアクセスできる国境警備隊員は、あなたの出国履歴を売ることができる。いつ、どの方法で、どのパスポートで、誰と、どの方面へウクライナ領を出国したか。戸籍登録所(ザグス)のデータベースにアクセスできる人は、あなたの親族や家族に関する情報を売ることができる。税務署の職員はあなたの収入データを売ることができ、年金基金の職員も同様。銀行の職員はあなたの身上情報と口座のすべての取引明細を売ることができる。ウクライナ保安局(SBU)の職員は、あなたの電話番号の「トラフィック」(通信記録)を売ったり、金銭と引き換えに盗聴したりすることができる。「賢い都市」データベースにアクセス権を持つ治安機関職員は、都市の監視カメラのシステムを通じて、あなたの車の移動をリアルタイムで追跡することができる。
あなたの個人データに関心を持ちうる人は多様です。最も無害なケースでは、どこへ飛行機で行くかを知りたい調査報道ジャーナリストや、税務署職員のデータを通じて公式収入の総額を知りたい人、あるいは親族の個人データを使って所有する不動産や車を確認したい人などが考えられます。嫉妬深い配偶者があなたの私生活に関心を持つこともあり、支出や通話リストを確認したり、本当にドニプロへの出張に行ったのか、それともバリでお相手と過ごしたのかを確かめるために、あなたの位置情報を入手したがることもあり得ます。
より好ましくないケースでは、詐欺のためにあなたの個人データを集める詐欺師、あなたの財務状況を調べて親族を脅迫しようとする債権回収業者、あるいはあなたを潜在的な被害者とみなす犯罪組織の関係者などが考えられます。
上記のあなたのデータに関心を持ちうるすべての人々に共通するのは、彼らは確実にあなたの味方ではないということです。
あなたは、私のデータがSBUの職員さえ取引しうると言いました。「携帯電話のトラフィック」とは何ですか?
私立銀行、大手ネットショップ、国家の特殊機関を問わず、どんな組織も、欲望、野心、悪癖、欠点を持つ生身の人間から成り立っています。治安機関職員が職権を利用して、商業的な組織に情報を売ることがあるということは、裁判所の登録簿の公開データや、法執行機関自身の報告が示しています。例えば最近、治安機関は、現職のSBU職員を含む、加入者の携帯通信データを売っていた集団の逮捕を報告しました。捜査の公表データによると、一つの番号の「盗聴」を2か月間行うのに9000ドルかかった。7月には国家捜査局が、SBU職員の逮捕を報告しました。捜査の見解によれば、彼は携帯通信の「トラフィック」を、一つの番号の明細1件につき2500〜5000フリヴニャで売っていた。治安機関職員の逮捕に関する定期的なニュースがあるにもかかわらず、闇データ市場では、番号の明細の購入や、電話番号を「盗聴」に設定する提案の広告を見つけることができます。問題は明らかです。法執行官の給与が低く、情報へのアクセス権があり、それに対する需要(支払う意思)が市場にあるからです。
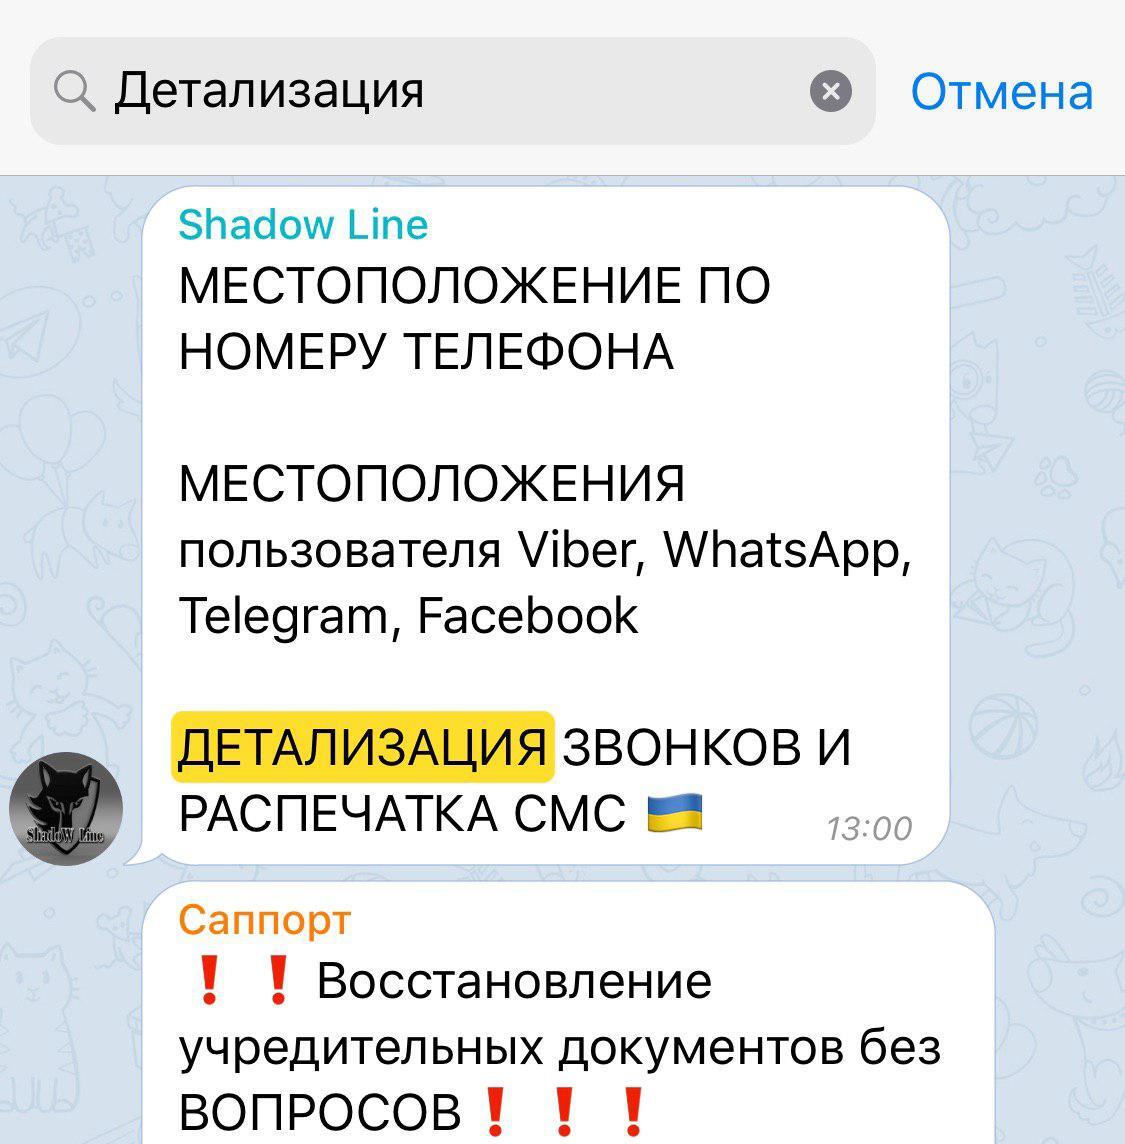
携帯番号の「トラフィック」、または電話番号の明細とは、要求された期間(通常は6か月)におけるあなたの通信リスト(受発信のメッセージや通話)、あなたの位置情報(携帯基地局への接続)、そしてIMEIのデータです。さらに、明細によって最も頻繁に連絡を取っている相手の統計を知ることができ、あなたの人間関係の全体像を把握できます。番号の「実体化」(どの番号が誰のものかを特定すること)の後、この情報を持つ人はあなたの人間関係、移動、ライフスタイル(例えば、どこで寝て、日中の勤務時間をどこで過ごしているか)の全体像を得ます。あなたに関心を持つ人々は、特定の期間の情報を得たいと思うかもしれません。例えば、特定の時間にどこにいたか、特定の日にどの人と話したかを知りたいなどです。治安機関による秘密の売人への定期的な摘発は短期的に価格に影響しますが、価格はすぐに元に戻ります。
ちょっと待ってください、今言っていることは。通話と通信の秘密は憲法で保障されていて、私の会話へのアクセス許可は裁判所しか出せないと知っています。私が何の犯罪もしていないのに、裁判官はどうやって許可を出せるのですか?
人的要因は、あらゆるシステムの主要な脆弱性です。少数の予審判事は大量の業務を抱え、1日に数十件の申請を審査しなければならず、刑事訴訟法に基づき判事が申請を検討すべき期限(24時間または72時間)に時間的制約を受けており、物理的に申請を適切に調査する余裕がありません。このような状況では、捜査官の申請の審理と承認は形式的な性格を帯びやすくなります。判事が申請を分析し、自ら電話番号を「実体化」し、所有者を特定し、特定の刑事手続きとの関係を調べると考えるのは愚かです。おそらく判事は、検察官が持参したフラッシュメモリから補佐官がコピーした決定を下して、申請を単に承認するでしょう。
治安機関職員自身が、他人の刑事事件に必要な電話番号を「書き込む」こともできます。多くの場合、「テロリズム」「国家反逆」「テロ資金供与」などの罪名の刑事手続きや、公共や国家の安全に関わる他の事件が問題となります。
無関係な番号や、特定の人物を都合の良い手続きに書き込むことは、一般的な慣行です。例えば、占領地問題担当大臣の顧問ユーリー・グルムチャクは、2014年のタチアナ・チョルノヴォル襲撃事件の枠組みで詐欺容疑で拘束されました。理由は、検察庁の特別捜査局が2018年以降、新たな刑事事件の捜査権を失ったが、この大きな事件を国家捜査局に引き渡したくなかったためです。
さらに、携帯通信会社自体も、裁判所の決定なしに、通信明細を法執行機関に渡すことがよくあります。
警告。
本記事では、インターネット上での個人情報販売広告の例を紹介しています。TK Mediaの編集部は、そのほとんどが詐欺師によるものであり、個人情報の販売と購入は刑法で定められた犯罪であり、最長7年の自由刑に処されることを指摘します。TK Mediaの編集部は、他人の個人情報を買おうとする試みに警告します。お金も自由も失う可能性があります。
では、私の会話も盗聴されうるのですか?誰が何のために私の会話を必要とするのですか?
あなたの会話は、通信ネットワークからの情報取得権限を持つ法執行機関(最近まではこの権限はSBUと内務省のみ、法案1009の採択後は国家反汚職局と国家捜査局にも)、あるいは特殊機器を持つ他の人物によって盗聴される可能性があります。
あなたの番号が「ダブル」(盗聴)に設定されると、関係者はあなたの電話の録音を入手し、テキストメッセージを読むことができ、それを「リアルタイム」で行えます。
時には、あなたの電話での会話ではなく、メッセンジャーでのやり取りや電子メールの内容が最も価値がある場合もあります。「盗聴」は、電話番号がFacebookのアカウントや電子メールに紐づいている場合、それらへのアクセスを得るのに役立つことがあります。そのような場合、あなたの敵対者は「パスワードを忘れた」からの「復元」ボタンを使ってアカウントへのアクセスを回復し、メールサービスやソーシャルネットワークが携帯電話番号に送った使い捨てコードを入力して「本人確認」を行うことで、あなたの名義でアカウントを乗っ取るかもしれません。こうした操作は、多くの場合、あなたが寝ていて何も気づかない深夜に行われます。その間に敵対者はアカウントにアクセスし、メッセージのアーカイブを作成し、場合によってはあなたの名義で公開声明を出すこともあり得ます。
SMSメッセージの傍受にも、ネット詐欺師が関心を持っています。SMSによる二要素認証は、多くの暗号資産取引所で本人確認方法として設定されていることが多いからです。米国では、多くの暗号資産起業家がこのような詐欺の被害者となり、暗号資産ウォレットから盗まれた金額は数千万ドルと見積もられています。ただし、米国では詐欺師は治安機関のサービスを利用するのではなく、携帯通信会社の職員を騙すことで、ソーシャルエンジニアリングの手法を使って被害者の電話番号を再発行させています。
もう一つの人気のある詐欺師の活動は、ポルノ恐喝です。詐欺師は、ソーシャルネットワークやiCloudのユーザーアカウントに侵入し、アカウント保護の水準が低く不注意な被害者を選び、親密なやり取りや露骨な写真・動画コンテンツを公開すると脅迫します。ただし、SMSの傍受はアカウントに侵入する唯一の方法でも、最も簡単な方法でもありません。
恐ろしいですね。携帯番号にSMSを受け取るのが安全な方法でない場合、どうやって私のメールとソーシャルネットワークのアカウントを守ればよいですか?
自分のデータを守るために、いくつかのルールに従うべきです。
メールアドレス、Facebook、Instagram、Twitterのソーシャルネットワークのアカウント、メッセンジャーのアカウントを新しい電話番号に紐付けてください。この電話番号はあなただけが知っているものであるべきです。知人、同僚、親族には教えないでください。日常生活で使ってはならず、銀行、タクシー、店舗などの他のサービスで連絡先として残してもいけません。
秘密の番号のSIMカードを、主要な機器として使っているご自身の電話に入れないでください。電話のIMEIによって、治安機関は、その機器に挿入されたことのあるすべての電話番号のSIMカードを知ることができます。したがって、あなたの電話番号は知られてしまい、行ったすべての手間は意味をなさなくなります。
秘密の番号へのチャージを、あなたの口座からオンラインバンキングで行わないでください。この方法では、この操作があなたの銀行取引明細に残り、行った手間は意味を失います。使い捨てのチャージカード(コインで消すものを覚えていますか?)を使うか、iBoxの端末を利用するのがよいでしょう。後者の場合、端末で認証を行ったり、メインの電話番号を入力して本人確認をしたりしないでください。
シンプルで安価なボタン式携帯電話を購入し、使い終わったら廃棄するか、継続利用のためにIMEIがゼロの電話を購入してください(そのような解決策はインターネットやラジオ市場で見つけられます)。メッセンジャーの電話番号は、少なくとも半年に一度更新することを忘れないでください。不快な事態を避けるため、オペレーターは非アクティブな番号を新規顧客に販売するからです。
メールやソーシャルネットワーク、メッセンジャーの設定で二段階認証を設定してください。二段階認証として、電話番号へのSMS受信を使わないでください。
Google Authenticatorをインストールしてください — 新しい端末からログインするたびに、二要素認証として入力する必要のある使い捨てパスワードを生成するアプリです。そのため、物理的に端末にアクセスできない限り、悪意ある人物はアカウントにアクセスできません。
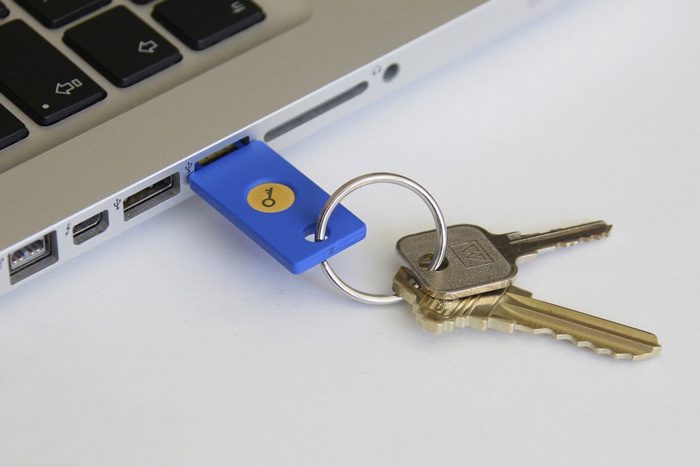
「物理的」な保護のもう一つの方法 — トークン。トークンとは、利用者の認証と識別に使われる暗号鍵です。本人確認のためには、端末に挿入する必要があります。トークンは多くのネットショップで簡単に購入でき、メールやソーシャルネットワークの設定で認証方法として設定できます。
Google、Facebook、Appleも、二段階認証としてメイン端末を使った確認を提供しています。つまり、ログインの試みがあった際に、「はい」か「いいえ」を押すよう求める通知が届くということです。
では、メインの電話番号はどう守ればよいですか?銀行に登録していて、個人的に使っている番号です。
オンラインバンキングに紐付けられた個人の電話番号の保護は、少なくとも銀行の貯金の行方を気にかけているなら、きちんと考えるべきです。
8月、サイバーポリスは、ウクライナ人の銀行口座から金を盗んでいた集団の逮捕を報告しました。捜査によると、詐欺師は闇市場で銀行顧客の電話番号のデータベースを購入し、通信会社のサービスセンターで「番号の復元」サービスを利用してSIMカードの複製を作成していました。
SIMカードのコピーを入手した後、詐欺師は被害者のオンラインバンキングに認証でログインし、自分の口座に送金していました(ちなみに、インターネットでは、名義を偽って発行された銀行カードを簡単に購入できます。金に困った人が自分のパスポートのデータを売り、自分の名義で銀行口座を開き、その後仲介業者がそれをインターネットで転売しています)。被害者の大半は、給与振込口座の所有者(教師、医療機関の職員、社会福祉分野の職員)でした。法執行機関の見解では、詐欺師によって合計約150万フリヴニャが盗まれたとのことです。
このような手口は、通信会社の脆弱なセキュリティプロトコルによって可能になりました。これにより、番号の所有者の適切な本人確認なしに電話番号を復元できてしまいます。SIMカードの複製を作るために、詐欺師は事業者のルールによって、直近の、または最も頻繁な受発信の通話3件と、電話番号への最後のチャージ額を答えなければなりませんでした。
受発信の通話に関するデータは、同じく闇市場で購入できる電話番号の明細で得られ、チャージ額は端末を通じて自分で番号にチャージして確認できます。
あなたは、第三者による電話番号の複製作成から自分の番号を守ることができます。そのためには、あなたの電話番号が契約番号である必要があります。
その場合、SIMカードの複製を作るには、申請者はパスポートを提示し、本人確認を受けなければなりません。もちろん、悪意ある人物があなたの書類を偽造したり、サービスセンターの職員を買収したりできる可能性はあります。しかし、通常、詐欺師はより「簡単な獲物」を探し、高度な困難を伴う課題を避けます。また、「サービスセンターの自分の人間」は、部外者にSIMカードの複製を渡した責任を問われる可能性が非常に高く、それが共謀者全員の露見につながる可能性もあります。
- 事業者のサービスセンターで契約番号を申し込んでください。
- オンラインバンキングの設定で、SMSによる本人確認をオフにしてください。
メッセージの傍受は、メールをハッキングする唯一の方法ですか?
メールをハッキングする最も一般的な方法の一つは「フィッシング」です。フィッシングには、手法、文体、アプローチが異なるさまざまな種類があります。フィッシングメールの目的は、あなたの注意を引き、リンクや添付ファイルを開かせ、その後あなたのメールボックスのパスワードを入力させて、それを悪意ある人物に渡させることです。さらに、ファイルをダウンロードすることで、あなたのコンピュータが悪意あるソフトウェアに感染する可能性もあります。
自分から詐欺師にパスワードを渡すなんてことがあるのか、不可能に思えるかもしれませんが、それは手紙の質次第です。フィッシングの質は専門家のレベルに依存します。専門家が注目対象をよく研究するほど、適切なアプローチを見つける可能性が高まります。例えば、あなたが捜査を受けている最中に、捜査官から出頭を求める召喚状がメールで届く場合があります。あるいは、同僚が疑いを持たれない文書名で業務報告書を送ってくる場合もあります。あるいは、あなたがジャーナリストで、取材対象者の名義を騙った訴状がメールで届く場合もあります。フィッシャーは多くの場合、送信者のアドレスを偽造して、1文字違いの似たメールボックスを作成しますが、現代の技術では送信者アドレスを完全に差し替えることさえ可能です。
私はTelegramを使っています。これは最も安全なメッセンジャーで、どの国の治安機関ともデータを共有しません。そのため、私のやり取りの機密性については安心しています。
Telegramが他のメッセンジャーに比べて明らかな競争優位性を持っているにもかかわらず、欠点もあります。例えば、Telegramは(シークレットチャットを除き)新しい端末からログインする際に、チャット履歴を読み込むほぼ唯一の人気メッセンジャーです。つまり、敵対者があなたのアカウントにアクセスし、パスワードのSMSを傍受してログインすると、あなたのやり取りの全履歴にアクセスできてしまいます。
一方で、Telegramは、特定のセキュリティルールに従えば、人気のあるメッセンジャーの中で実際に最も安全なものです。
- デリケートな話題は、1対1のシークレットチャットで話すべきです。
- メッセージの消去タイマー(1時間/1日/1週間)を設定してください。
クラウドパスワードを設定すれば、あなたのアカウントを、あなたが許可していない干渉から守れます。そのため、たとえ誰かがパスワードのSMSを傍受し、最初の認証段階を成功させたとしても、あなたが事前に設定した追加のパスワードの入力を求められます。相手があなたの設定したパスワードを知らなければ、アカウントにアクセスできません。
もちろん、あなたはSignalやWickrを、あなたの見解で最も優れたセキュリティシステムを持つメッセンジャーとして挙げて反論するかもしれませんし、チャットアプリでチェスをするのが好きなファンかもしれません。しかし、ウクライナの現状において、これらのメッセンジャーを利用する人の数は非常に少なく、相手全員に、あなたの選んだメッセンジャーをインストールし、登録し、使い方を覚えるよう強制するのは、あなたたち双方にとって便利ではないでしょう。
悪意ある人物がパスワードのSMSを傍受した場合、テレグラムの追加パスワードを回避できますか?
Telegramでは、クラウドパスワードを「リセット」できます。この機能は、本当にパスワードを忘れてしまい、アカウントにアクセスする必要がある場合のために用意されています。Telegramは、クラウドパスワードの設定時に指定したメールアドレスに一度限りのアクセスコードを送り、本人確認を求めます。これが悪意ある人物にとって、好機となり得ます。
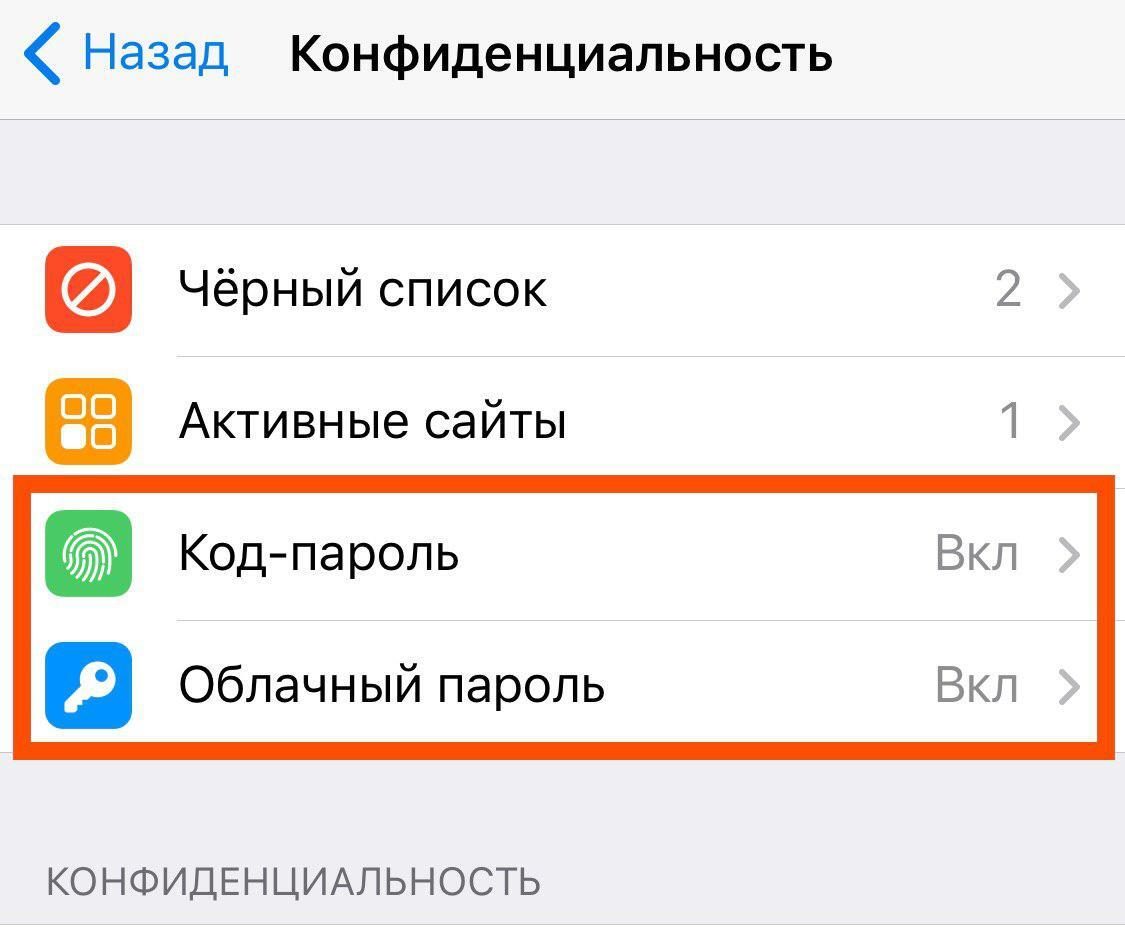
トラブルを避けるためには、クラウドパスワードを設定する際に、この操作のために特別に作ったメールアドレスを指定すべきです。このメールボックスは他の人に知られてはなりません。つまり、他の目的で使ったり、やり取りに使ったり、他のサービスで登録に使ったり(銀行の担当者への連絡先として残したり、GlovoやUberに登録したり)してはいけません。
では、私の携帯電話を手から奪われたらどうなりますか?
上記の予防策は、あなたのアカウントへの遠隔からの侵入から守ってくれますが、敵対者が関心を持つ情報は、物理的にあなたの端末上に存在する可能性があります。そのため、敵対者があなたの電話を物理的に奪うことを決めるかもしれません。これは、住居、車、またはオフィスの捜索を行う法執行機関や、夜道であなたを待ち伏せる強盗によって行われる可能性があります。携帯電話を守るためには、次のルールに従うべきです。
- Face IDや指紋による携帯電話のロック解除機能をオフにしてください。技術の進歩により、一瞥や指で触れるだけで電話をロック解除できますが、治安機関が電話を顔に近づけたり、力ずくでホームボタンに指を当てたりすることで、簡単にこの機能を利用することを忘れないでください。通常の暗証番号を使ってください。
- 暗証番号を10回間違えたら、端末が自動的に初期化されるように設定してください。
- 各メッセンジャーに追加の暗証番号を設定してください。これはTelegram、WhatsApp、LINEで設定できます。残念ながら、Facebook MessengerとInstagramでは設定できません。保護されていないメッセンジャーでのやり取りは、窓の外の天気の話題に最小限にとどめてください。
- チャットのスクリーンショットを撮らないでください。どうしても撮る必要がある場合は、長期間端末に保存しないでください。
- デリケートな話題はTelegramのシークレットチャットで、メッセージの消去タイマーを設定して話してください。Telegramでは、メッセージの消去タイマーを1時間、1日、1週間に設定できます。
- チャットや不要な写真を、毎月整理する習慣をつけてください。カレンダーにリマインダーを設定して忘れないようにしましょう。
- 大切な思い出の写真、書類、元パートナーの親密な写真、あなたの個人的なものや、他人に見せることを意図していないすべてのものは、信頼できるクラウドサービスに保存するほうがよいでしょう。そのアカウントはメインのメールや電話番号に紐付けられていてはなりません。あなたを危険にさらす可能性のあるデータを、長期間メインの端末に保存しないでください。
- 追加のコードパスワードでログインできるサービスで、メモやプライベートな記録を管理してください。例えば、Evernoteがあります。iOSデバイスの標準メモ機能でも、追加のコードパスワードを設定できます。
すごい、言われた通りすべてやりました。追加のコードパスワードを設定し、Face IDも無効にしました!これで、治安機関が私の携帯を奪っても、ロックを解除できませんよね?
それはあなた次第です。治安機関は、6桁の組み合わせを頭の中で総当たりで試すのではなく、関心のある質問の正しい答えを知っている人々と連携して作業することを覚えておくことが重要です。あなたは、防御線を組み、罠を仕掛け、デジタルの前哨基地を築くために多くの努力をしてきました。しかし、あなたの防御戦略の主要な脆弱性は、あなた自身と、あなたの周りにいる人々です。法執行機関の職員にコードパスワードを提供する義務があると言われたり、圧力をかけられたり、脅されたり、正しい答えを引き出すために物理的な力を使われたりするかもしれません。治安機関は状況を激化させ、圧力を強め、効果がありそうな手法を選んでくるでしょう。
ブロガーでウクライナ情報政策省の元顧問であるアレクサンドル・バラボシュコは、2018年11月、軍事検察庁の職員によってレストランで拘束されました。治安機関は、家宅捜索のために自宅へ連れていく途中、FaceIDが機器で無効になっていたため、iPhoneのパスワードを得ようとしました。誤った回答のたびに、頭を殴られました。翌日、ペチェルスク地区裁判所は、ブロガーを保釈金350万フリヴニャの代替措置付きでルキャノフスカ拘置所に送りました。携帯電話のパスワードを得るために、治安機関は拘置所の管理者と取引し、ブロガーを、いわゆる「プレスハタ」(独房)に入れました。そこでは数日間、施設の収容者たちが、拘置所の管理者からの恩恵と引き換えに、ブロガーから携帯電話のパスワードを引き出しました。どのような方法と粘り強さが用いられるかは、敵対者があなたの端末上の情報にどれだけ関心を持つかによって決まります。
もう一つ質問があります。外国の番号にひも付いたメッセンジャーで仕事のやり取りをし、偽名を使っている場合、法執行機関は、そのアカウントを実際に使っていたのが私だと証明できますか?
はい。例えば、許可された家宅捜索中、立会人の前で、メッセンジャーがインストールされていて、あなたの仮名のアカウントがログインされた電話が押収された場合です。もう一つの方法は、あなたの連絡相手や同僚の誰かが証言し、そのアカウントを実際にあなたが使っていたことを捜査に認めた場合です。その場合、「あなたの言葉対証人の言葉」となり、告発の説得力は、同様の証言をする証人の数と、チャットの文脈に依存します。収集された証拠の許容性と疑いの根拠の妥当性は、裁判所が評価することになります。しかし、治安機関が関心を持つのは、あなたの有罪を証明することよりも、あなたの企業秘密にアクセスすることであることがよくあります。
不快な事件を避けるため、次のルールに従うべきです。
- 名前で呼び合うことを避け、パスポートのスキャンや個人書類などの個人データを共有しないでください。
- デリケートな話題は、メッセージの消去タイマーを設定したシークレットチャットで話してください。
- 一部のメッセンジャーでは、自分の端末と相手の端末の両方からメッセージを削除できます。この機能は定期的に使うとよいでしょう。
- 誰か第三者がそれを聞いているかのように会話するようにしてください。
仕事のグループチャットがたくさんあります。自分のアカウントの保護には気を配っていますが、同僚たちも同じことをしているという確信をどう持てばよいですか? 一部のやり取りは部外者には見せられないものです。
私的なやり取りの秘密の遵守は、安全なセックスと同様に、プロセスに関わるすべての参加者の責任です。相手があなたのやり取りのスクリーンショットを第三者に送っていないことや、その人のメールのパスワードが子供の誕生日ではないことを100%確信することはできません。もしそうなら、それは疑いなく愛らしいことかもしれませんが、同じくらい不注意でもあります。
若い頃から、無防備なセックスにはリスクがあることを知っています。しかし、インターネット上での不注意な行動や、安全でない情報交換の経路が結果をもたらさないと誰が言えるでしょうか? 発展途上国での性感染症の危険と同様に、あなたの会社を不快な結果から救えるのは、体系的な教育・啓発活動だけであり、つまり、会社の責任者であるあなた自身だけです。戦略的脅威の理解と、上からの政治的意志がなければ、自己教育の方針を示す者は誰もいないからです。
企業のセキュリティ基準の導入と、社員への体系的な教育だけが、リスクの無効化を可能にします。
業務プロセスの棚卸しを行い、情報のやり取りがどのように行われているかを明らかにし、リスクを見積もってください。これをゲームとして行っても構いません。あなたが企業乗っ取り屋、検察官、または不誠実な競合他社であると想像してください。そして、あなたの会社を「ハック」しなければならないと。どうやってそれを行いますか? どんな脆弱性が見えますか? どのボタンを押すべきでしょうか? あなたの会社の防御の穴はどこになるでしょうか?
- 1日を決めて、個人および業務のアカウントの棚卸しを行ってください。
- 主要なコミュニケーション経路を特定してください。
- リスクゾーンを特定してください。
- それらの解消に向けた作業を行ってください。
これらの推奨事項を実行すれば、将来の不愉快な問題を避けるのに役立つでしょう。
社員向けの情報セキュリティルールの導入に加えて、その遵守状況を管理・確認する仕組みも必要です。社員や同僚は、愚かさ、不注意、あるいは自分には関係ないと考えて、導入されたルールを軽視することがあります。その結果、他人の怠慢や経営陣の指示の軽視が、あなたとあなたのビジネスを危険にさらす可能性があります。
規模や売上にかかわらず、ビジネスのオーナーであれば、会社には技術担当者が必要で、その能力はWindowsのインストール、Officeのアップデート、ウイルス対策ソフトのインストールよりも少し高度であるべきです(もっとも、最後のものも重要ですが)。それはシステム管理者でも、ネットワークセキュリティ部門の責任者でもよく、あなたの好みに合い、社員の野心を満たすような美しい肩書きを考えてもかまいません。担当者の職務には、企業データのセキュリティ、脅威の監視、データ漏洩の防止が含まれるべきです。あなたのデータは、オフィス内に物理的に置かず、自社のサーバーに保存されるべきです。誰かが企業ファイルをフラッシュメモリにコピーしましたか? コンピュータがウイルスに感染しましたか? あなたのセキュリティ担当者はそれを知っているべきです。技術担当者は社内で勤務すべきですが、私的な人間関係が生じないように、同僚との交流は避けるべきです。
オフィスの物理的なセキュリティにも気を配り、盗聴器や盗聴が仕掛けられていないか、定期的に作業スペースを点検してください。あなたは自分の部屋が要塞だと思っているかもしれませんが、もし反汚職検察局の長、地区行政裁判所の長、または国家捜査局の長の執務室で盗聴器が見つかったら、あなたのどこが優れているのでしょうか?
家宅捜索や拘束の調書を読むより、会社の良好なセキュリティプロトコルを持つ方がよいです。
まあ、どれも非常に興味深いですが、それが私に関係するとは思えません。私は政治や大金とは無縁で、単に企業の法務/マネージャー/会計士/広報/秘書/運転手/警備員/システム管理者にすぎません。
それは一般的な誤解です。誰もがかつて対立的な状況に陥ったことがあり、人生の中で、いくらかの敵対者、敵、または敵意を持つ人を作ってきました。政治家、ジャーナリスト、活動家、ビジネスマンでなければ敵意を持たれないわけではありませんし、富裕層でなければ詐欺師の目に留まらないわけではありませんし、犯罪者でなければ法執行機関の関心を引かないわけではありません。
治安機関や詐欺師の関心の対象はあなたではなく、あなたが付き合っている人々かもしれません。例えば、あなたの会社の経営陣、ビジネスパートナー、顧客、親しい友人、あるいは関心を持つ人々の注目の的となった遠縁の親戚などです。会計士の個人的なやり取りや、秘書が同僚と話す上司の噂話は、関心の本当の対象について、本人自身よりも多くを語るかもしれません。
ウラジーミル・コヴァリ

ドニプロペトロウシク州へのロシア軍の攻撃、2人死亡・7人負傷

ウクライナ軍、ロシアのドローン管制拠点4カ所を攻撃 ベルジャンシクを含む

イギリス、クレムリンに近い人物に制裁を警告 ポーランドはウクライナに弾薬供与の用意

ロシア、黒海での「計画演習」の終了を発表

内務省:大統領府前で偽の暴動を準備、小道具の血も用意

治安当局、クリチコ氏の副市長にさらに容疑

ベルリンで対ウクライナ戦争の抗議デモ EU、ロシアによるガス供給停止に備える
北朝鮮、5年ぶりの記録的な距離で弾道ミサイルを発射
アイルランドの漁師らの圧力で、ロシアが海軍演習の実施場所を変更

米国の対ウクライナ侵攻制裁、ロシア経済を完全に破壊する可能性 ニューヨーク・タイムズ
